fala pessoal 100% na tamp not aqui e hoje eu quero conversar contigo sobre o intan que é um gerenciador de dispositivos da Microsoft totalmente em nuven E aí ele vai conseguir te ajudar a fazer o gerenciamento de dispositivos Windows macos Android IOS e até Linux é até o Linux a gente vai conseguir trazer aqui para dentro do intan e ter uma gestão sobre ele quando a gente fala em intan a gente tá falando sobre uma solução de mdm ou de mam não de ou mas EAM mdm E aí eu quero definir isso muito bem com
vocês antes da gente pular pra console começar a ver ali Quais são as possibilidades é o mdm ele é um gerenciador de dispositivos então ele vem de mobile device Management e quando eu digo mobile eu não tô me referindo apenas a dispositivos móveis como a gente habitualmente fala aqui no Brasil ah não é só de celular não é só de tablet mas é qualquer coisa que eu consiga é ter comigo Ah e utilizar para acessar dados corporativos então laptop até o próprio desktop embora não seja móvel a gente vai considerar aqui como algo que pode
ser gerenciado por um mdm o mam ele tá voltado à aplicação então à Não é muito comum em ambientes legados em ambientes on prem em que eu tenho o AD mais as gpo eh que isso tomei conta de aplicações mas no intan ele consegue me entregar Essa gestão e eu consigo gerenciar e ter um controle sobre quais aplicações estão acessando os dados corporativos E aí tomar algumas ações ali para proteger essa informação Beleza então a a além de dessa definição e agora a gente pulando aqui para console o que precisa ficar muito claro para vocês
é essa distinção e ah a minha ideia aqui não é te dar um curso sobre intan em 2 3 minutos não A ideia é mostrar o que que o intan consegue te entregar e aí a partir disso a gente vai avançando ali nas configurações e possibilidades Então deixa eu pular aqui pra console eh para acessar ela você pode ir pelo intan microsoft.com ou acessar via admin microsoft.com e de lá fazer o link e pular aqui para essa console a homepage dele é bem simples ele vai me mostrar aqui só um overview do que que tá
rolando E aí eu quero pular para cá para devices que é onde Ah eu vou ter propriamente dito as configurações as possibilidades de configuração de acordo com cada plataforma aqui a gente já enxerga que ele pode como eu falei gerenciar Windows iOS Mac Android e Linux e antes de pular paraa configuração em si e fazer com que ah ter o seu dispositivo gerenciado pela interne você precisa fazer o processo de registro E aí aqui no no no Windows falando de Windows que em geral é o é o caso mais comum de utilização eh eu tenho
sempre duas opções para trabalhar ah com Windows no intan eu posso ter esse esse cara apenas gerenciado ingressado na nuven E aí aqui na no intan e no ent ID né o antigo azure AD eu vou enxergar o o Joint Type ou tipo de junção V ser sempre dois Cloud only que é quando eu não tenho nenhum tipo de servidor eles Ele não tá ingressado aí num num domínio Active directory ou o Hybrid join que é quando eu tenho um AD essa máquina já faz parte de um AD e eu também faço com que ele
se conecte ao int E aí o int passa a gerenciá-lo esse Hybrid join eu posso atingir de duas formas eu posso manualmente ou via gpo fazer com que esse dispositivo ele vá ele sincronize com o entra e faça o join né ele passa a ser gerenciado o registro no entan ou eu posso utilizar um sccm E aí é o que a gente chama de C gerenciamento E aí o bacana no scm caso seja o seu caso aí é que você consegue definir Quais são as cargas de trabalho Quais são as políticas que cada um vai
tomar conta se tudo vai ser gerenciado pelo intan se parte vai ser gerenciado pela scm e outra parte pelo intan fica de acordo com o seu ambiente Beleza então entendendo isso eu preciso fazer o registro eu já consigo mostrar para vocês Quais são as possibilidades aqui dentro do int eu vou seguir essa linha aqui e aí fica mais tranquilo passar menu por menu bem de forma bem rápida e objetiva aqui no compliance police e o Inter ele me entrega a capacidade de avaliar o que que o dispositivo tem então eu posso determinar ali padrões e
sem esses tipo fal tem que tá habilitado bitlocker tem que tá habilitado eu preciso ter uma solução de Av ativa e aí com base nessas nessa política de compliance o entan ele vai conseguir e verificar se o meu dispositivo ele tem essa ele tem essas configurações aplicadas se ele tem aqui por exemplo device Health se ele tem o bitlock eu posso dizer que isso aqui é uma configuração requerida e se ele tem o secur boot ativo Então veja aqui ah com base nessas configurações dessa política de compliance o intern vai verificar na máquina Vai checar
se o bitlocker estiver ativo se essa máquina tiver o bitlocker ativo bacana ele vai me mostrar o dispositivo como compliance se não ou se houver qualquer tipo de erro que ele consiga consultar ele já me mostra como não compliance isso aqui é bacana não é muito comum em ambientes on prem e pra galera que não tem sccm e mas isso aqui é bacana para você ter uma visibilidade única e entender em que pack está o seu o seu o seu Parque de dispositivos talvez você tenha uma política de segurança que defina que toda máquina temha
que ter bitlocker mas você não consegue ter essa visibilidade Talvez consiga mas de uma forma não tão fácil e aqui no ân alguns cliques você cria essa política de compliance E aí ele começa a reportar para cá e você vai ter um painel único e Centralizado tá não apenas a parte de Pit Locker e tal mas você tem toda tem uma gama de possibilidades aqui de verificações E aí eu não vou entrar uma por uma aqui porque são várias coisas mas um ponto bem bacana que eu acho ã que é interessante pra galera que utiliza
o the forend Point que é a solução de antivírus edr da Microsoft Você tem uma integração Nativa entre itan e e o mde E aí ah Com base no nível de risco da estação você também consegue avaliar o compliance e aqui a gente consegue um pouco até mais longe com base nesse nível de risco você cria uma uma política de acesso condicional e restringe acesso a dados corporativos dessas máquinas enfim dá para fazer bastante coisa e aí eu vou entrar nesse tópico em um outro vídeo pra gente explorar um pouquinho essas possibilidades então com complies
ah a ideia ela vai ser basicamente a mesma para todas as plataformas obviamente cada uma vai ter sua limitação mas a ideia da política de compliance é verificar se o seu dispositivo está de acordo com as normas que você definiu Então pega sua política de segurança põe ela debaixo do braço e entende poxa eu preciso que todos os dispositivos tenham encriptação de disco você vai criar uma política aqui na para Windows dizendo que o bitlocker tem que tá ativo lá ah no Mac OS que o f volt tem que tá ativo no Linux a mesma
ideia tá então ideia básica vai se aplicar para todos a para todas as plataformas aqui na configuration profile é onde nós vamos entregar empurrar configurações Então entendo configuration profile como sendo sua gpo né você tem lá as gpo mapeamento de pasta mapeamento de impressora algo do tipo Então esse configuration profiles aqui é onde você vai ah empurrar a configuração similar ao que se tem dentro de casa com as gpos eu posso criar uma nova política e aí no caso do Windows isso aqui também vai se repetir para as outras plataformas ele me entrega qual é
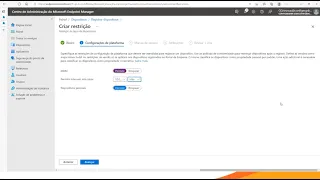
a versão do os dependendo da versão do os ele tem tem menos ou mais opções vamos de Windows 10 e posterior e aqui no profile Type eu sempre vou ter a para Windows eu vou ter essas duas opções Windows e Mac eh settings catalog e templates os templates são modelos que aí a Microsoft consolidou várias possibilidades de configuração nesses modelos e aí você tem aqui por exemplo Ah eu quero trabalhar com restrições de device clicando nesse esse cara aqui ah device Vamos dar um nome qualquer ele vai me mostrar ao invés de eu ter que
buscar config uma por uma não ele já me traz isso aqui consolidado então eu posso escolher o que eu quero aqui em General por exemplo eu posso vir aqui e e dizer que eu vou bloquear o file snn do onedrive não faça muito sentido mas vou bloquear um USB por exemplo cliquei em Block atribuir isso aqui a um dispositivo ou a a usuários que vai tá aqui eu eu tenho essa flexibilidade no entan eu posso dizer que todos os usuários ou apenas um grupo e ele vai receber essa política quem tiver ingressado aqui fez o
join intan e recebeu essa política o USB não vai funcionar e um detalhe aqui bacana é que veja eu posso trabalhar com usuários ou com devices e qual que é a diferença entre essas duas opções se é por usuário a configuração acompanha o usuário se é por device ela fica travada no dispositivo Então nesse caso aqui como eu tô bloqueando o USB se eu clicar em adicionar todos os devices ou adicionar um grupo com dispositivos específicos qualquer pessoa que senta na máquina e logar ela vai ter o dispositivo US SB ele vai est bloqueado Se
eu tiser por usuário dependendo da pessoa que logar ele vai ter ou não acesso a USB tá a mesma ideia vai se aplicar pras demais plataformas a nível de atribuição de política e uma outra coisa que eu gostaria de mostrar que é bem bacana é esse lance aqui do settings catalog E aí a galera que é das antigas aí que já trabalhou bastante com o gpo sabe como complicado é buscar Todas aquelas opções disponíveis ali na gpo aqui no settings catalog Vamos colocar aqui settings Ah é uma é uma vantagem aí eu gostaria de ter
isso aqui no ambiente One pram é que você clicando aqui em adicionar configuração e ele vai me listar tudo que é possível como a gente tem lá em em em nas gpos né só que a grande diferença é Ah eu quero buscar sobre onedrive filtra onedrive ele vai mostrar todas as opções que são referentes a onedrive ou que fazem referência ali né a palavra onedrive E aí clicando aqui ele vai mostrar tudo que é possível tudo que tá disponível para ser configurado via onedrive o que eu tenho aqui em settings catalog eu vou ter ali
em template tá a diferença é que a Microsoft consolidou E aí dá uma forcinha ali ao invés de ficar procurando na mão ela já te entrega os templates eh scripts e remediações mesma ideia lá das gpo você consegue empurrar scripts e E aí o remediation aqui é bacana pelo seguinte dependendo do o Você vai precisar de um licenciamento específico para isso para para essa função obviamente mas com base em algumas consultas Você pode escrever um script consultando determinada ação ou determinado ah comportamento ali na sua máquina se esse comportamento ele for detectado você pode entregar
um script de remediação isso é bem bacana E aí você consegue agir proativamente ah a parte de updates ao invés de ter o wsus o o o muito amado e odiado ao mesmo tempo w suus você consegue criar Rings de atualização anéis de atualização aqui no intan E aí qual que é o bacana desse cara aqui e você define Qual que é a periodicidade da entrega das atualizações e consegue controlar se você vai entregar feature update que são aqueles upgrade de versão né os antigos lá e a gente chamava de de upgrade de versão mas
é basicamente essa mesma ideia do features ou Quality updates os updates de qualidade eles são aqueles que soltam aí na segunda terça de cada mês tá então um ring no ring você consegue controlar como que isso que vai ser trabalhado e também a parte de driver eh é muito bacana porque ao invés de você ter um servidor mais um serviço dentro da sua rede e tem toda aquela complicação que a gente já conhece de fazer o WS funcionar e manter ele bacaninha manutenção de e tudo mais aqui no Inter você criando o update ring você
pode criar Quantos você quiser eh o Inter vai fazer o trabalho para ti então ele vai gerenciar ele vai empurrar as atualizações vai reportar quando der algum erro e Ah não é só e aí pode ser que surja essa essa e esse preocupação Tá mas daí eu tô empurrando uma política de atualização e todo mundo Ali vai sair pra internet para buscar não você consegue fazer com que as máquinas busquem E essas atualizações a partir de um local Centralizado tá então existe uma automatização e uma otimização em relação a essas entregas você pode a partir
dos dos configuration profiles e dizer que ao invés de pra internet busque máquinas dentro de casa que já possuam Esse pacote E aí eles vão trocando essa ideia e e vai vai reduzir bastante o consumo de banda nesse caso tá essa aqui são as opções que a gente tem PR para Windows como eu comentei pras outras plataformas basicamente as mesmas ideias vamos passar rapidinho aqui ó iOS iPad os a mesma coisa compliance Police configuration profile mesma ideia também consigo controlar a parte de de atualizações e macos a mesma coisa E aí como a gente tá
falando de macos e de IOS o registro desses caras aqui eles são similar basicamente similar aí ao Windows A grande diferença é que no macos e IOS a gente pode utilizar um um registro enrollment eh corporativo que aí vai vai é o chamado dep dep ah ou eu posso utilizar o Company Portal tá o Company Portal é um aplicativo ele funciona como broker ele faz a comunicação entre dispositivo iOS Mac OS e também do Android com o intan e e esse cara ele também possibilita que você trabalhe com dispositivos biod o famoso bring your own
device traga o seu próprio dispositivo pra galera que trabalha com dispositivo pessoal e mas que não pode ficar sem gestão né embora Seja pessoal a informação da empresa tem que estar protegida tá então dá para fazer isso no Inter também e andando um pouquinho mais aqui até para esse vídeo não ficar muito longo porque não é a ideia e além de dispositivo configuração profile a gente pode trabalhar com apps Isso significa que os meus eu posso empurrar aplicativos e e gerenciá-los também então para Windows iOS Mac e Android para todos eles eu faço uma conexão
com a loja de cada um deles eh deixa eu puxar o Windows aqui como um exemplo então pô se eu tiver lá minha minha loja aqui são todos esses esses tipos de aplicativos eu posso ah conectar no Microsoft Story os aplicativos que estão ali eu já empurrar pros meus meus clientes pros dispositivos clientes eh eu tenho configurações específicas pro 365 Onde eu consigo fazer o Deploy e também controlar a atualização deles específico paraa Ed e também consigo configurar e o que eles cham de Line of Business app ou de Win 32 que são os SS
então se eu falar de Line of Business app esses formatos aqui eles são ah suportados pelo int significa que se eu tenho um pacote MSI e que ele não não tem nenhum tipo de versão lá na Microsoft Store eu consigo fazer o upload aqui no int e passar Quais são as linhas de comando para instalação desinstalação e upgrade silencioso e é isso eu vou atribuir isso a dispositivos ou usuários e ele vai entregar pro meu cliente a mesma ideia com a as outras plataformas Android IOS e macos cada um no seu quadrado obviamente tendo ali
a limitações e tudo mais tá Android APK iOS IPI e macos.pkg E no caso de Windows caso a gente caso tenha só o exe você consegue a partir de aplicações existe um pacote Zinho específico né uma aplicação terceiro específico para isso que você empacota esse sxl faz todo o processo para ti e aí você vai fazer o update o upload do intan wiin e é um formato específico subiu aqui pro intan novamente vai mesma ideia né vai passar as linhas de comando silencioso e é isso você vai conseguir fazer a entrega de aplicativos a partir
do intan aqui para Mac OS IOS e Android você precisa fazer a conexão com as lojas então Google Play e o App Store que aí você vai conseguir ter a sua conta corporativa entre aspas entregando empurrando aplicativos para seus dispositivos que estão gerenciados ainda que em em na parte de de app essa parte aqui é muito bacana o app protection policy esse app protection policy E aí eu vou dar um exemplo do Android por exemplo e você consegue bloquear barrar o copy Cola por exemplo você tem lá todos os aplicativos Microsoft o Outlook o teams
você consegue criar uma política aqui e dizer que nada do que estiver Ah vamos lá app protection nada do que fizer parte ou que for copiado do do do Outlook eu vou selecionar aqui ó All Microsoft apps ele vai poder ser você vai conseguir colar isso em algo que não seja Microsoft um aplicativo que não seja gerenciado isso é interessante pelo seguinte todas essas opções aqui né vão estar disponíveis imagina que você tem lá vários vários dispositivos que são pessoais e aí você cria você pode criar uma política de app protection e não vai encostar
em nada do do aplicativo do do dispositivo da pessoa do funcionário do terceiro que seja mas para acessar suas cargas de trabalho corporativa você precisa que ele utilize um aplicativo que seja gerenciado E aí Se tiver no no no teams ou no Outlook ele vai conseguir colar do Outlook pro teams e vice-versa ou para qualquer outro aplicativo que seja Microsoft Agora se ele tirar do Outlook e tentar colocar no WhatsApp não vai rolar tá ele vai bloquear essa esse copia e cola a mesma ideia para print screen e paraa gravação de tela e cada plataforma
aqui tem a sua restrição no Android todas essas são suportadas no iOS Nem todas mas a ideia Segue segue sendo a mesma você vai fazer a proteção a nível de aplicação ao invés de tomar conta do dispositivo todo o que também não é muito bacana se tratando dispositivo pessoal você consegue trabalhar a aplicação e garantir segurança paraa informação que seja da empresa aqui em app configuration profile você consegue empurrar configuração para aplicativo então isso aqui é muito bacana a mão na roda Ah imagina lá você tem celulares corporativos E daí você quer configurar o e-mail
para esses caras ao invés de você pedir pro usuário fazer alguma coisa você consegue criar seu configuração aqui configuração de e-mail por exemplo E aí no momento em que essa aplicação ela vai ser entregue pro celular ela também já vai ser configurada de forma automatizada então zero interação do usuário fica não é um zero touch approach Mas você consegue reduzir bastante interação com o usuário aí facilitar a vida dele Certo aqui nós teríamos mais opções em relação a provisionamento de profile com gerenciamento de aplicação Mas no geral o que eu quero mostrar é nós conseguimos
empurrar aplicações gerenciar aplicações e até remover aplicações a partir de o intan de um local Centralizado tá bem tranquilo eh no endp Security como eu comentei existe uma integração já Nativa entre intan e Microsoft defender forend Point eu quero fazer alguns vídeos específicos sobre esses caras aqui eh é bem bacana que aí ao invés de você ter uma outra console você consegue gerenciar toda a parte de antivírus Disc encryption Fire edr asr aqui pelo intan e ter o efeito lá nos seus dispositivos e para finalizar eh nós não temos nenhum dispositivo ingressado aqui mas uma
vez que ele esteja registrado aqui no intan você vai conseguir fazer a gestão dele da desse dispositivo não só ter a visibilidade Mas você vai conseguir reiniciar e em caso de furto você consegue fazer uma limpeza desse dispositivo é oo chamado de Wipe então ah alguém roubou o celular perdeu o celular você consegue mandar o ipe E no momento em que esse dispositivo você reconectar na internet net tudo que for dado corporativo vai ser apagado e em alguns casos se o seu o seu dispositivo ele for totalmente gerenciado aí o Android IOS você consegue fazer
um reset de fábrica nesse dispositivo E se ele for pessoal como eu falei Você limpa só o que for dados corporativos não impacta em nada a o que era a nível pessoal ali do colaborador Ok então ã espero que vocês tenham curtido essa foi uma visão Geral do intan de toda a capacidade que ele tem é e fica ligado aqui porque eu vou soltar vídeos com configurações específicas pra gente explorar um pouco todas as opções que eu tenho aqui desde do registro do enrollment até algumas configurações um pouco mais avançadas para isso você tem que
se inscrever aqui no canal ativar o tal do Sininho aí que vai provavelmente tá no lado direito aí da sua tela e se você curtiu deixa o like e para eu entender que você curtiu de fato e continuar criando mais conteúdo beleza um grande abraço e até a próxima valeu