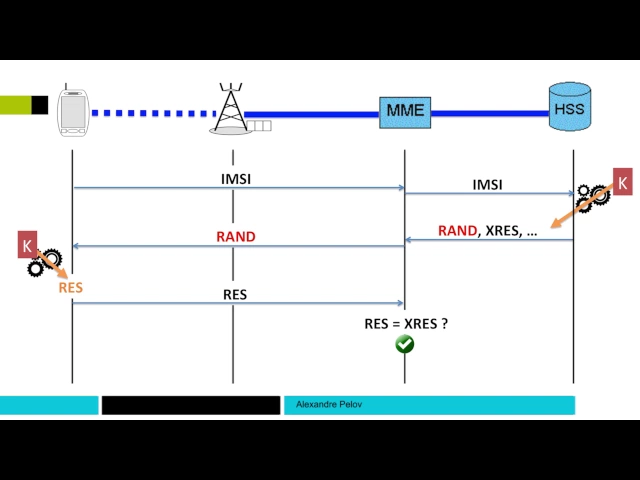
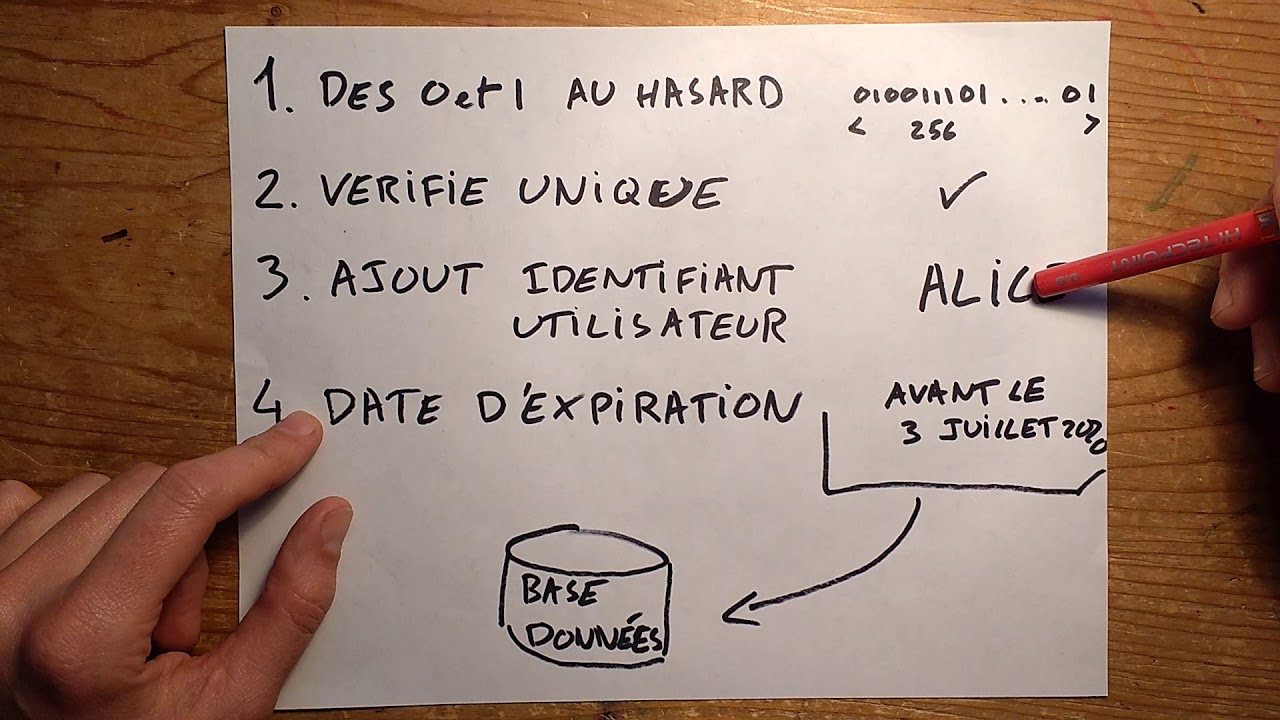
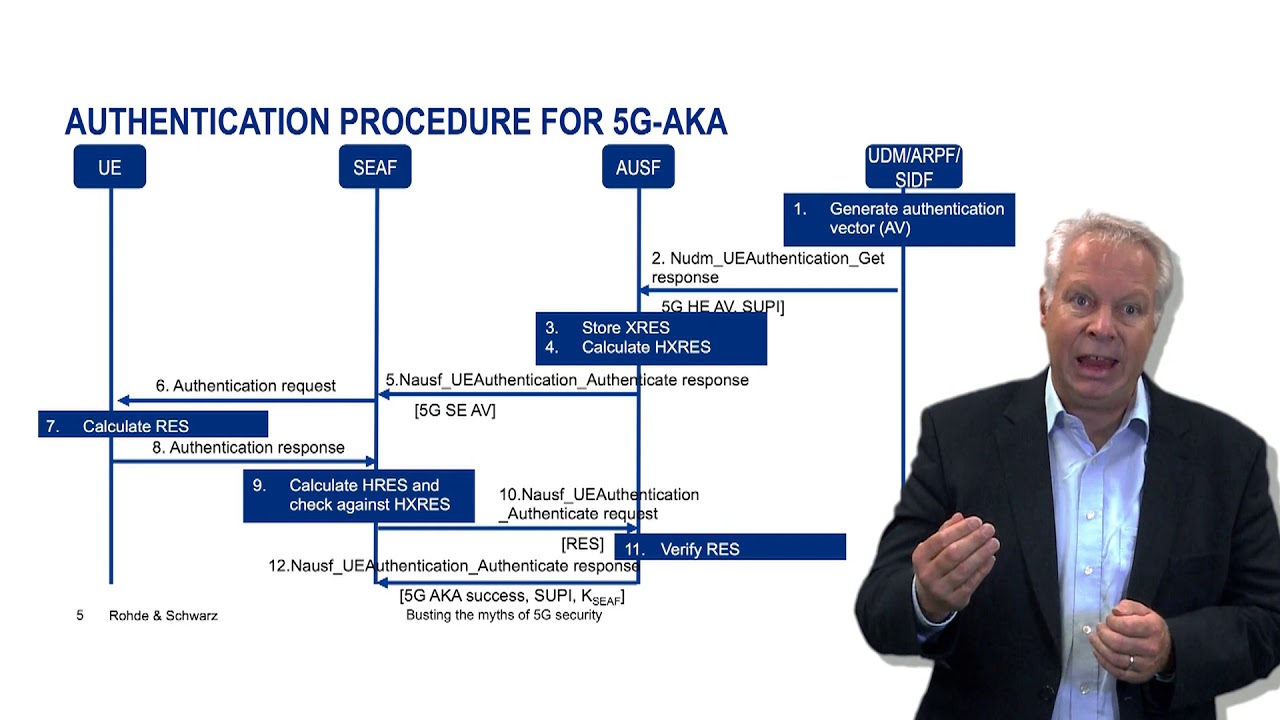
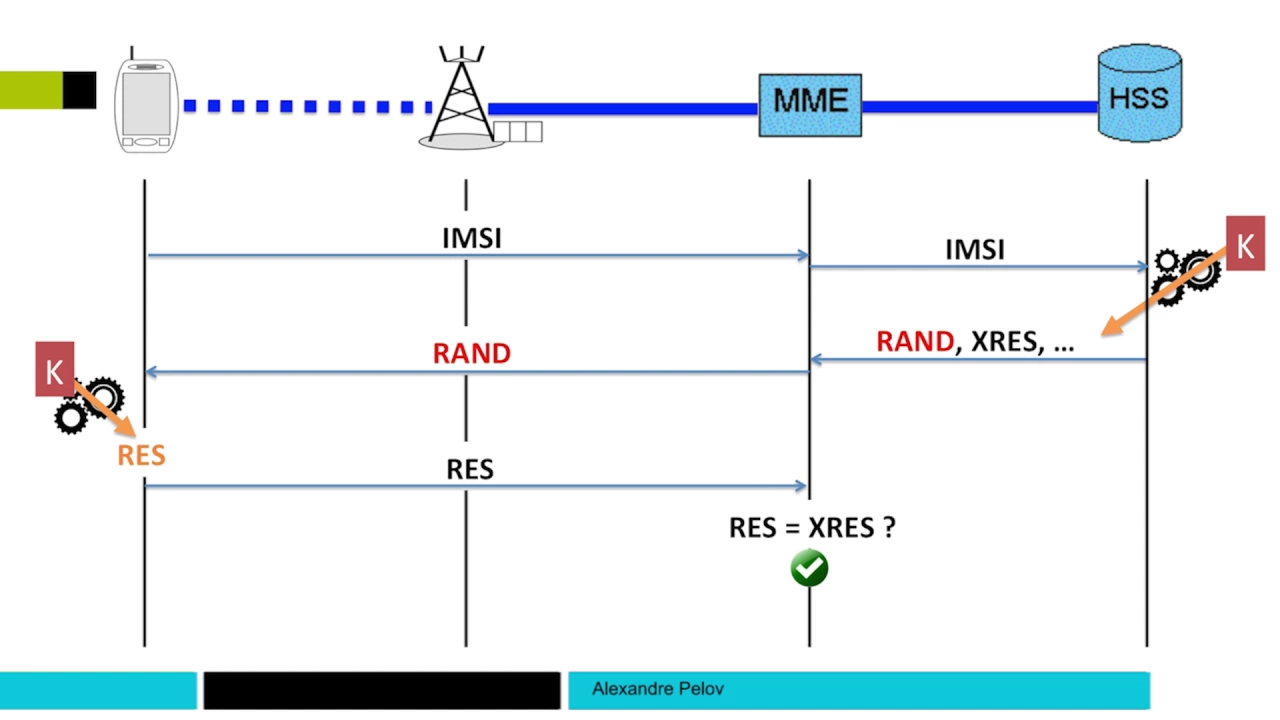
dans cette séquence vidéo nous allons voir comment le réseau peut vérifier la présence d'une clé secrète dans la carte sim sans jamais transmettre cette clé sur la voie radio nous avons le secret partagé cas qui est contenu uniquement dans la carte sim et dans le hss de l'opérateur de l'abonné suite à la demande d'attachement le hss génère en défi qui l'envoie au terminal mobile ce défi est tout simplement un nombre aléatoire rendent codet sur un grand nombre de bits ensuite tous les deux le hss et la carte sim effectua en calcul en utilisant la même
fonction cryptographique up les f sur la figure la fonction f prend quand d'entrée le nombre aléatoire rendent et le secret cas et donne une réponse le terminal mobile calcule la réponse rays et l'envoie au hss le hss comparé la réponse raise à la réponse attendue c'est à dire le x 13 qui l'a calculé searev égale x 13 alors ceci est interprétée comme une preuve que le terminal mobile possède le secret partagé et donc qu'il s'agit bien de l'abonné qui prétendent être le terminal est donc autorisé à communiquer avec le réseau mobile si la différence entre
rêve et x 13 l'accès au réseau est refusé la fonction cryptographique est choisi pour être simple a calculé à partir du nombre aléatoire et la clé on calcule facilement le résultat en 4g le nombre les toits rendent et la claque qu'a sont sur 128 bits le résultat de la fonction et est un nombre compris entre 32 et 128 bits la connaissance du normal at war et du résultat ne permet pas de déterminer à la valeur à la paix on parle d'un algorithme à sens unique si quelqu'un écoute les valeurs rendent rs il ne peut déduire
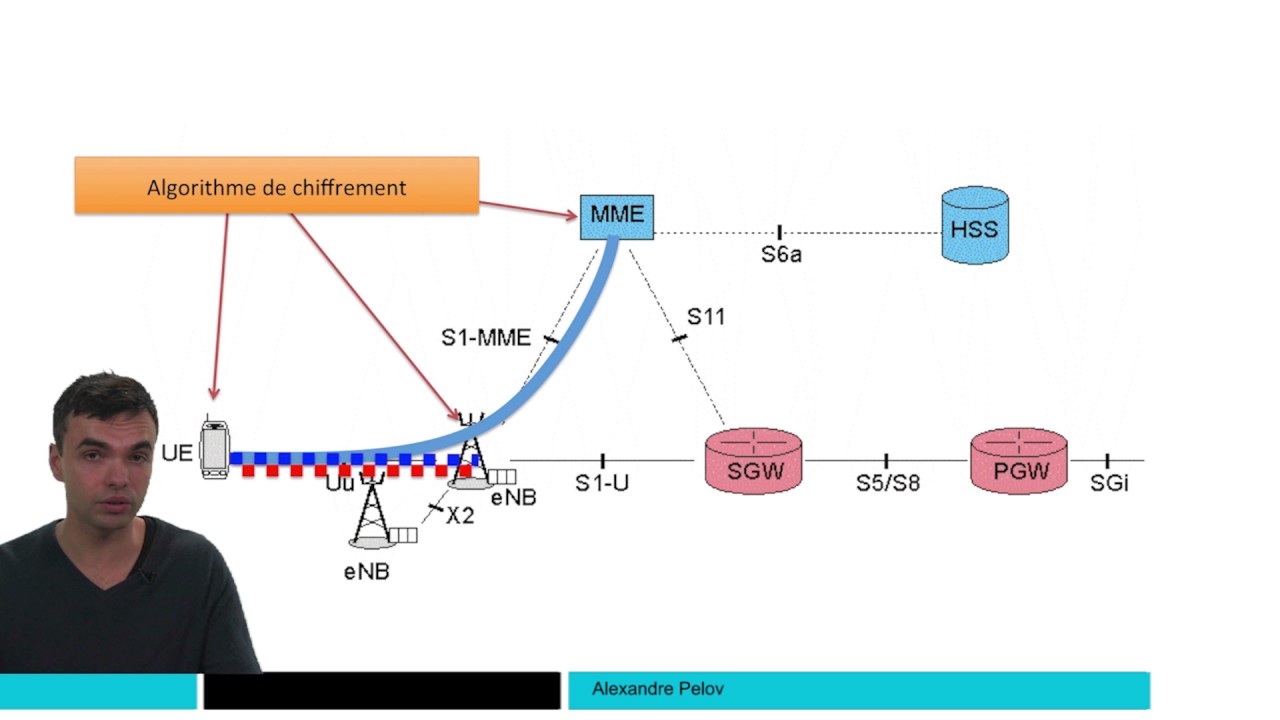
la valeur de la clé quand on a bonne assise de place à l'étranger c'est toujours le hss de cet abonné qui engendre le nombre aléatoire et détermine le hic stress le deux extrémités de la chaîne c'est-à-dire le hss et la carte sim sont complètement maîtrisé par l'opérateur chaque opérateur peut définir sa propre fonction cryptographique f de façon complètement autonome à partir du moment où elle est de taille du défi et du résultats sont conformes aux spécifications notant qu'un équipement tiers de confiance peugeot est le rôle d'authentificateurs il suffit de lui fournir le nombre aléatoire rendent
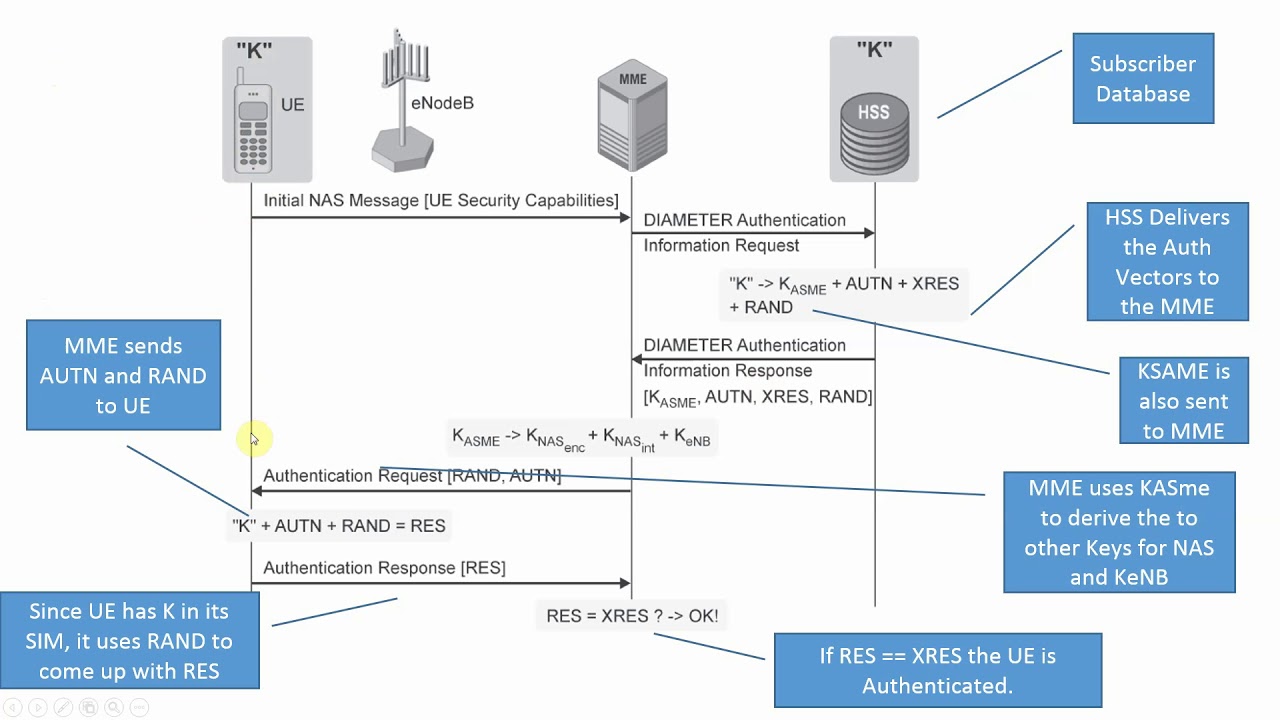
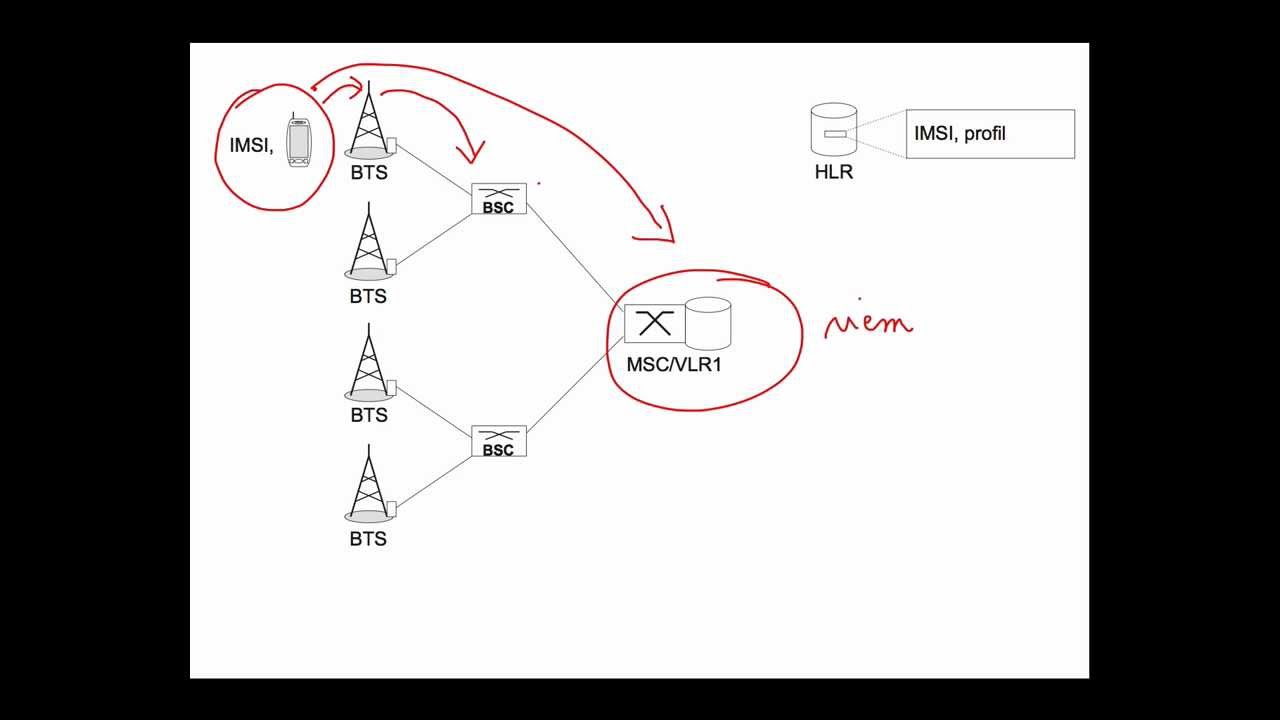
et le résultat attendu x 13 à charge pour lui de vérifier la correspondance en effet le terminal n'a intérêt à nanterre gia mais directement avec le hss c'est le mm e qui joue le rôle d'authentificateurs le terminal initie la procédure en envoyant limsi om mbia linotte be le m et me retrouve le hss de l'abonné et lui envoie une demande d' éléments d'authentification là j'essaie génère le nombre des tas rende à passer au terminal est la réponse attendue x 13 le hcc on voit ces éléments ou n e le m me renvoie le normal at
war rendent au terminal via lino de bi et attend sa réponse si la réponse du terminal correspond à la réponse attendue x 13 le m autorise le terminal d'entrée au réseau le couple la rendent x 13 constitue la base de ce qu'on appelle un vecteur d'un petit authentification le docteur contient quelques autres éléments qu'on verra par la suite bien sûr à une fois qu'un vecteur est utilisé il ne faut pas l'utiliser une deuxième fois nous avons vu comment le réseau haute et petit fils de terminale rien n'empêche un attaquant de concevoir une fausse stations de
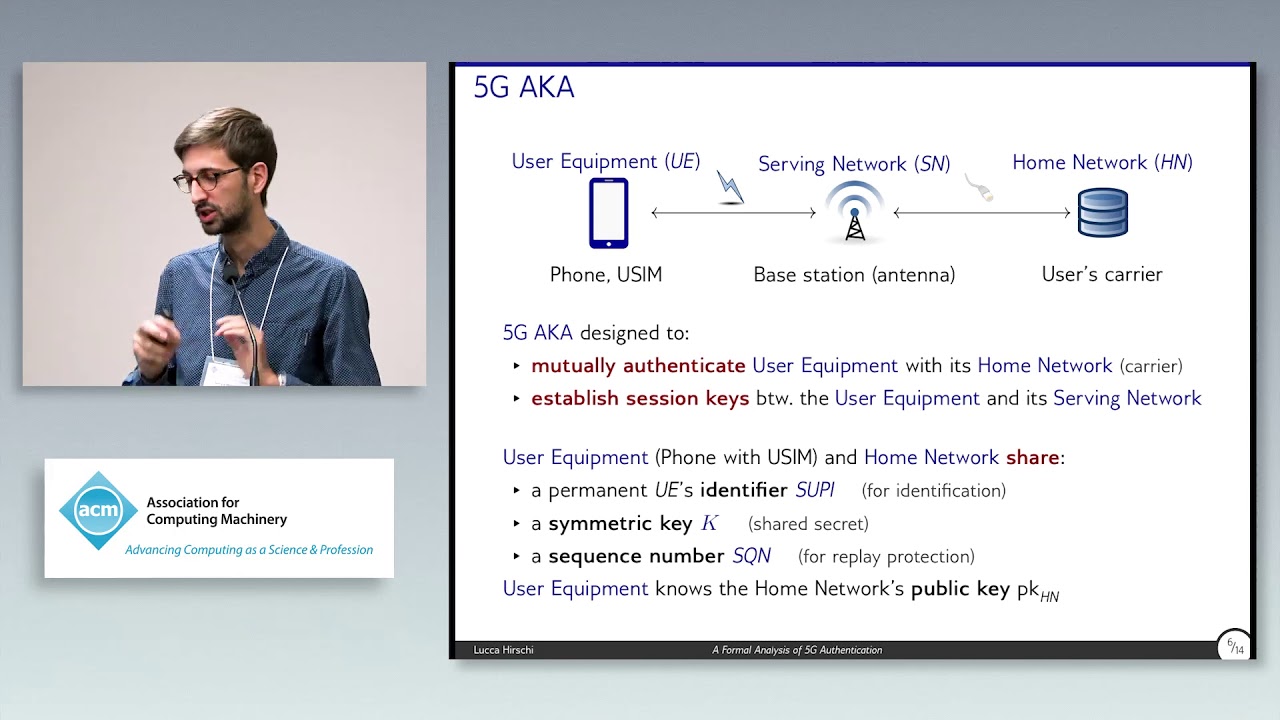
base et de se faire passer pour un breizh avec les procédures que nous avons vu le terminal n'a aucune preuve que le défi qu'il a reçu et que la réponse qu'il a envoyée n'ont pas été traitées par un réseau pirate par exemple c'est pour cela que dans les réseaux 4g on a une authentification mutuelle c'est à dire que le réseau authentifie le terminal et le terminal authentic fil au réseau ceci a réalisé de la manière suivante on utilise toujours un nombre aléatoire un algorithme note cryptographique et le calcul d'un résultat qu'on appelle dans ce cas
en jetons d'authentification ou hautaine pour au funky kingston l'algorithme d'authentification du réseau g est différent de l'algorithme d'authentification du terminal f le résultat arese est donc différent du jeton le hss transmet le jeton en plus du nombre aléatoire le hummer envoie dans le même message le nombre aléatoire rendent et le jeton d'authentification au terminal le termine a effectué le calcul de son côté égérie fille qu'il trouve la même valeur que le jeton reçu si c'est le cas le réseau est authentifié par le terminal et les échanges continus qu'ont vu précédemment si on appliquait exactement cette
procédure il y aurait une faille en attaquant peut simplement écouter le réseau et notait le rand et le jeton hautaine correspondant il usurpe ensuite le rôle du réseau et envoie le couple rendent hautaine qui l'a noté il faut donc deux authentification successives conduisent à un résultat différent on instruit donc d'un algorithme en nouveaux paramètres d'entrée appelé sql pour 6 kw number le principe de base est d'ancrer monter la valeur de sql à chaque nouvelle authentification une partie de jetons d'authentification hautaine contient des informations sur le nombre sql ainsi en regardant le jeton d'authentification le terminal
vérifie également que le sql n'est pas la même valeur que précédemment si c'est le cas ils n'accèdent pas aux réseaux après ces échanges le terminal et le réseau sont mutuellement authentifier le terminal peut utiliser le réseau l'utilisation des vecteurs de teddy fication importante parce que cela permet d'avoir une grande flexibilité dans le mécanisme d'authentification et dans le réseau ainsi le hss ne communique jamais avec le terminal mobile il reçoit simplement des demandes d'authentification et répond par des vecteurs d'authentification tous les changes protocolaire entre le mmm et le terminal mobile reste caché pour le hss et
ne le concerne pas un autre point important qu'on peut citer ici c'est les situations d'itinérance dans lequel on veut me étranger peut interroger le hss et sans avoir accès aux secrets cas sera en mesure d'authentifier le terminal mobile [Musique]