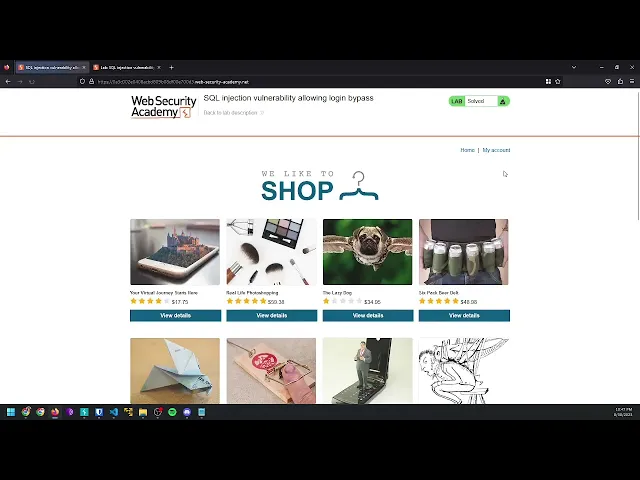
fala pessoal aqui é o Paulo novamente e nesse vídeo a gente vai dar continuidade na trilha de estudos de vulnerabilidades web webs Security fazendo os laboratórios da porta Swing e hoje a gente vai realizar vai concluir aí o laboratório de número 2 de SQL Jackson esse vídeo vai ser mais breve eu não vou replicar O que é linjection mas a gente vai Relembrando alguns conceitos ao longo do vídeo beleza de acordo com o enunciado esse laboratório né possui o site e esse site tem uma vulnerabilidade eles querem de action na função de login certo para
resolver laboratório a gente vai precisar executar um ataque de SQL Jackson que faça login na aplicação como o usuário administrator Beleza então a gente não tem a senha a gente é um atacante a gente é um hacker e a gente descobre que tem mais querem Jackson lá e a gente vai tentar quebrar essa senha vai passar esse controle de alguma maneira Beleza então vamos aqui para loja novamente é uma loja né E aí a gente não precisa se prolongar nela vamos direto para o que interessa E aí a gente tem aqui o formulário de login
onde tem o username e o password usuário e senha então a gente não tem a senha então vamos fazer um login aqui legítimo tá aqui no Estreito e assim vamos colocar um dois três quatro cinco seis só de teste só para ver como é que a aplicação vai se comportar bom como a gente não sabe eu chutei uma senha obviamente que deu usuário ou senha Inválidos Beleza e como é que a gente pode fazer para vai passar essa essa página de login utilizando o SQL Jackson vamos imaginar que a gente tá vendo o back end
da aplicação Ou seja que a gente tá vendo lá por trás da aplicação que a gente tá vendo o que que acontece por trás aqui dessa dessa página bonitinha provavelmente a aplicação ela tá fazendo uma consulta no banco de dados ela está selecionando todas as todas as colunas da tabela usuários e tá buscando por pelo username administrator que foi username que a gente adicionou aqui se a gente tivesse colocado username Paulo em vez de administrator na Cury do banco de dados né na consulta ao banco de dados ele procuraria por Paulo mas não é o
caso beleza e a senha a gente não sabe a senha assim é para a gente até o momento é uma incógnita e vai continuar sendo também então como é que a gente pode vai passar esse controle eu vejo duas formas possíveis no laboratório anterior a gente utilizou esse payload ou seja esse código foi o que a gente injetou na aplicação e o que que esse código representa esse código é um operador Lógico que representa verdadeiro Tá mas como é que a gente vai utilizar esse operador lógico para explorar essa colher de banco de dados Imagine
que a senha do administrador seja um dois três quatro cinco de verdade a aplicação vai entender que essa senha aqui é verdadeira vai bater com que ela tem no banco de dados e aí ela vai retornar provavelmente um código de verdadeiro ela vai entender que tudo que a gente passou com o disco a realidade e é two bateu com banco de dados porém como aplicação ela é vulnerável a essa injection que que a gente pode fazer a gente pode inserir em vez de uma senha verdadeira a gente insere um operador lógico de verdadeiro E aí
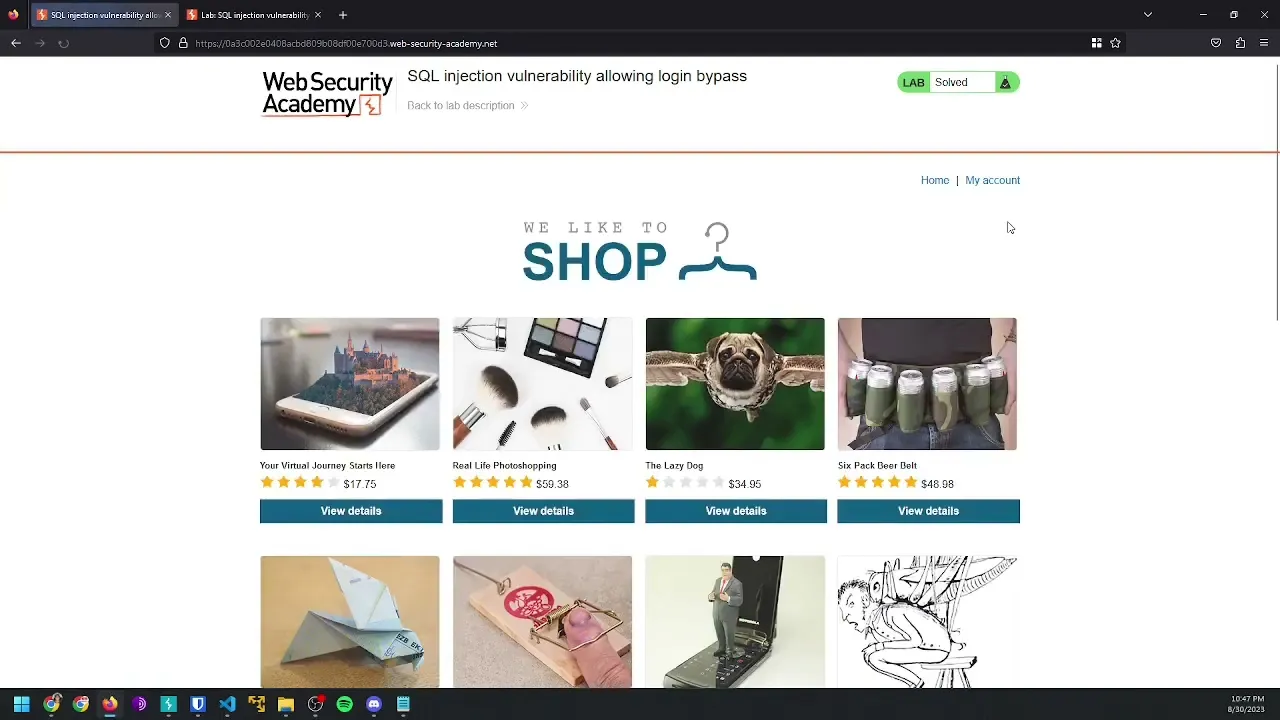
a gente vai estar enganando a aplicação dizendo que o campo de senha é verdadeiro em vez de fornecer uma senha verdadeira a gente vai estar fornecendo o operador de verdadeiro e assim a gente vai enganar a aplicação vamos ver se vai funcionar a gente coloca aqui administrator certo e no lugar da senha a gente vai copiar download aqui essa aspas simples quebra a lógica um é igual a um representa verdadeiro porque um é realmente igual a um obviamente e esses dois tracinhos aqui vai servir para comentar o resto da Claire então é comentar Por exemplo
essa outra aspa simples aqui e se tivesse qualquer outro pedaço de Carrie de consulta de código aqui ele é considerado como comentário e a desconsiderar Então vamos jogar isso aqui lá E aí a gente Conseguiu enganar a aplicação e resolveu o laboratório Beleza tem uma outra forma também que a gente pode tentar que é inserindo administrator e em vez da gente inserir um operador lógico de verdadeiro aqui né a gente pode simplesmente inserir uma aspa simples para quebrar a aplicação para quebrar a lógica e jogar dois tracinhos Porque esses dois tracinhos vão comentar a parte
da busca no banco de dados que pede a senha Então a gente vai estar enganando a aplicação fornecendo apenas o usuário e a aplicação meio que vai esquecer de exigir a senha E aí é uma forma também da gente enganar essa aplicação então vamos fazer o teste administrativo já tá até aqui a cola aspas simples dois tracinhos mas como a gente tá tendo algumas normas de navegador eu não consigo simplesmente dar o login aqui ele vai pedir a senha preenche este Campo Tá Amarrado ao navegador Então vou colocar aqui o número 1 por exemplo da
mesma forma seu username administrado a gente acabou de enganar a aplicação a gente comentou a parte do password né que ele exija sem e a gente passou tranquilamente aí para conta de minha Estreita Beleza espero que tenha sido útil que tenha sido Tudo Claro e se Esse vídeo foi bom Foi útil Deixa aí o like se inscreva Porque vão ter outros e até o próximo vídeo