[Musica] T va bene Dunque adesso come dicevo vediamo nella pratica Come funzionano installamento in internet Quindi cerchiamo di studiare come i concetti Generali che abbiamo visto quindi distance Vector link state sono implementati in protocolli reali dell'internet piccola osservazione non Vedremo questi protocolli nel dettaglio perché generalmente sono protocolli abbastanza complessi intendo dire come diciamo così numero di messaggi tipo di messaggi che questi protocolli richiedono e così via quindi non è questa una trattazione esaustiva su ripo spf bgp che sono tre dei protocolli che vedremo ma quello che vorrei fare è semplicemente andare a vedere come questi
protocolli Implementano i concetti che abbiamo visto nella parte più di alto livello Quindi distance Vector e link state ok dunque prima di arrivare a questi protocolli di di cui vediamo sostanzialmente un esempio di routing distance Vector che è il protocollo Rip versione 1 e versione 2 vedrete anche a laboratorio se non l'avete già visto l'avete già visto No ok l' PF che è il protocollo campione di tipo link state Oltre a questi due Vediamo anche quest'altro protocollo che è il bgp che non è né distance Vector né link state ma è qualcos'altro ok e vedremo
perché diciamo così si rende necessario avere un terzo tipo di approccio al routing nell'internet Quindi partiamo un attimino a vedere come funzionano instradamento in internet Allora innanzitutto tutto come penso sia chiaro dalla Trattazione generale sui distance Vector link state non è possibile implementare né distance Vector né link state su tutta l'internet Ok per problemi di scalabilità Quindi abbiamo detto link state ha fling broadcast su tutta la rete tutto il dominio di routing distance Vector Invia distance Vector ai primi vicini però che riguardano di fatto destinazioni che possono essere dovunque n internet ok Quindi non è
possibile non si fa Applicare link state distance Vector a Reti molto grandi e figuriamoci all'internet globale ok Quindi quello che si fa generalmente è di dividere l'internet globale in sottop porzioni che prendono nome di autonomous System sistemi autonomi e dentro all'interno di queste sotori applicare uno dei protocolli o dei paradigmi distance Vector o link state che abbiamo visto in precedenza Eh l'altro motivo per cui non si applica Paradigma link state distance Vector a a diciamo così reti di scala molto grande è un motivo se volete eh politico Nel senso che alcuni ISP quindi alcuni internet
Service provider che possiedono fisicamente una certa porzione dell'internet potrebbero non voler rivelare la topologia della propria rete ad altri internet Service provider Se ci pensate un attimo i protocolli di Ruoting fanno esattamente questo quindi disseminano informazione topologica ok Quindi per motivi che sono legati alla alla prestazione scala e anche di fatto così alla diciamo così alla politica eh il routing in internet è organizzato per diciamo così sottodomini più piccoli che vengono chiamati autonomous System quindi l'internet dovrete pensarla come costituita da diversi autonomous System S sistemi autonomi Ok quindi diversi diverse pezzi di di di Rete
ciascuno dei quali all'interno di ciascuno dei quali l'entità che è preposta a gestire questo autonomous System un internet Service provider o qualcun altro può scegliere liberamente quale approccio di routing andare a utilizzare quindi distance Vector link state composizioni più o meno variegate di entrambe e così via ok Quindi dal punto di vista dell'architettura di instradamento dell'internet Eh io ho come vi dicevo Questi autonomous System che sono pezzi di rete sostanzialmente ciascuno dei quali è in qualche modo gestito da una certa organizzazione questi autonomous System come abbiamo visto in una delle primissime lezioni sono collegati tra
di loro da quella che viene chiamata backbone quindi una infrastruttura di interconnessione ehm tra autonomous System diversi quindi dal punto di vista dell'inr Ado del routing l'internet è Organizzato in maniera Se volete gerarchica Quindi abbiamo dg autonomous System a livello più basso della gerarchia e una backbone un'infrastruttura di rete una Core network a livello più alto che in qualche modo tiene insieme tutti i diversi autonomous System Eh perché questo è rilevante per R instradamento perché come vi dicevo prima ogni autonomous System può fare la sua Scelta specifica di Come gestire il routing all'interno del suo
autonomous System Quindi ad esempio questo tizio potrebbe scegliere di usare distance Vector quest'altro tizio potrebbe scegliere di usare link state E così via ok Questo mi porta ad avere anche dei router che in qualche modo sono differenti dal punto di vista del protocollo in instradamento ad esempio tutti i router che fanno parte di uno stesso autonomous System quindi che Tipicamente parlano lo stesso protocollo di routing si chiamano interior gateways quindi router interni viceversa i router che gioco Forza stanno al bordo tra o due autonomous System O l'autonomo System e la Core network si chiamano exterior
gateways e generalmente come Vedremo devono saper parlare protocolli di routing diversi quindi devono tradurre di fatto informazione di routing da quello che si fa all'interno dell'autom System a quello che si fa Nell'altro autonomous System o nella Core network Ok chiaro quindi quello che vi ho raccontato fino ad oggi distance Vector link state si applica all'interno di ciascuna di queste bolle Ok quindi all'interno di ciascuna di queste bolle di fatto lo scambio di informazioni di routing link state o instas Vector È esattamente quello che vi ho raccontato è completo Quindi tutti i router che fanno parte
di questo Autonom System hanno informazione topologica completa dell'autom System stesso Ok e viceversa la disseminazione delle informazioni di routing all'esterno dell'autom System è come Vedremo regolata regolamentata da approcci specifici Ok I protocolli di ruoting distance Vector link state si chiamano IGP interior gateway protocols i protocolli interni e sono ripeto distance Vector link state Che distribuiscono L'informazione dentro un autonomous System informazione di routing dentro un autonomous System i protocolli esterni a autonomous system Quindi quelli che consentono lo scambio di informazioni di routing al di fuori dell' autonomous System quindi nella Core network si chiamano egp exterior
gateway protocols ok E come Vedremo l'ada all'interno della Core network non segue né distance Vector né link state Ma si usa qualcosa di diverso Ok chiaro quindi i router di bordo ad esempio questo router qui deve tradurre informazione di routing che G viene da un protocollo IGP distance Vector o link state in informazione di routing che è fruibile da un protocollo egp Quindi ad esempio come il bgp che è quello che vedremo alla fine Ok possiamo saltarlo in realtà è può essere anche più complicato di così nel senso che all'interno di uno stesso autonomous System
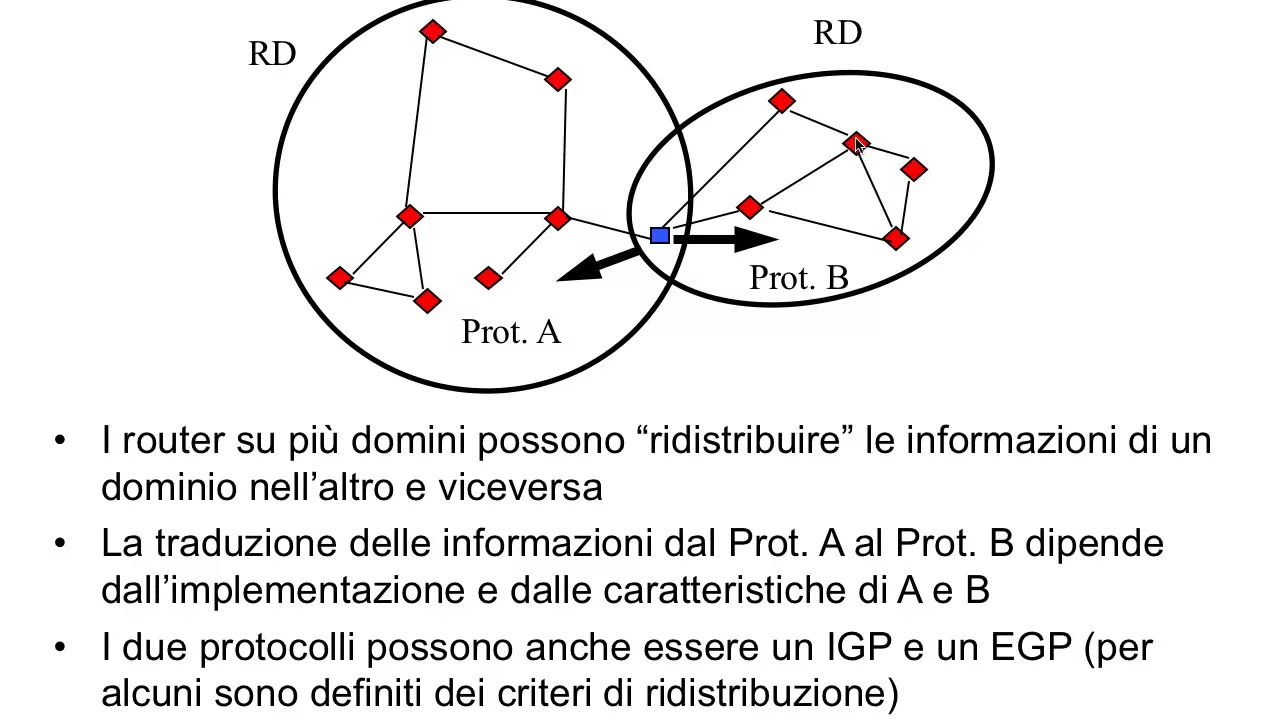
quindi all'interno Dello stessa porzione di internet diciamo così chi gestisce questo autonomous System può creare diversi Domain quindi diversi Domini di routing Quindi ad esempio l'autonomo System Politecnico di Milano Ok può avere la rete del dipartimento di elettronica informazione che opera secondo un protocollo di routing distance Vector Rip e per qualche motivo la rete del dipartimento di ingegneria gestionale Ok che Opera scelto a caso eh che opera usando un protocollo totalmente diverso quindi link state ok Il che vuol dire che all'interno dello stesso autonomous System alcuni router che appartengono allo stesso autonomous System devono essere
in grado di tradurre all'interno dell'automazione di routing da un protocollo all'altro Ok Quindi nel caso peggiore dal nostro punto di vista distance Vector link state È Implementato non sull'interno sull'intero autonomous System ma su una sottop porzione dello stesso Ok è chiaro tutti dicevo prima i router che stanno al bordo di due Domini di routing quindi di due porzioni di rete che usano protocolli di routing diversi devono implementare quella che si chiama ridistribuzione quindi tipicamente tradurre ad esempio distance Vector in link state e link state in distance Vector Ok per mantenere appunto La connettività la raggiungibilità
dal punto di vista dell' instradamento da un dispositivo una rete che si trova su questo routing Domain su questo dominio di routing verso o da una rete o dispositivo che si trova su quest'altro ehm dominio di routing Ok quindi n nella visione completa io ho l'internet distinto in diversi autonomous System questi autonomous System sono o collegati tra di loro o Collegati dalla Core network Ok nella Core network quindi routing nella diciamo così infrastruttura di rete di interconn è gestito secondo questi protocolli agp di cui non abbiamo ancora visto nulla per oggi per adesso all'interno di
un autonomous System possa avere uno o più Domini di routing e all'interno di ciascuno di questi Domini di routing gira un protocollo che è o link state o distance Vector Ok quindi di fatto la porzione di rete Su cui gira link state o distance Vector è limitata Ok ed è limitata per i motivi che dicevamo prima link state e distance Vector non funzionano bene su reti troppo grandi quindi sono in qualche modo forzato a partizionare l'internet in reti più piccole e su queste far girare link state o distance Vector è chiaro Quali sono i protocolli
di routing più usati qui vedete alcuni nomi per quanto riguarda la classe dei protocolli dist Distance Vector Rip versione 1 e du che vediamo oggi igrp che penso vedrete a laboratorio che è il protocollo di routing distance Vector proprietario di Cisco proprietario significa che il codice non è disponibile codice ente non è disponibile mentre Rip è un protocollo standard Ok link state due protocolli sono gisis e l' uspf che è quello che vedremo oggi e poi tra gli Egp di cui ripeto non sapete ancora nulla Vedremo l'esempio come esempio il bgp che è lo standard
di fatto per implementare routing nella Core network dell'internet ok e che come vedete qua usa un paradig di routing che non è né link state né distance Vector Ma si chiama Pat Vector quindi vettore di percorso Ok è chiaro iniziamo con Rip Rip sta per routing information protocol ci sono due versioni di Rip Stesso in realtà ad oggi usata solo la versione 2 Ok però iniziamo a vedere la versione 1 che è quella da cui diciamo così tutto è partito eh È un protocollo IGP come vi dicevo prima quindi gira all'interno di un dominio di
routing limitato e usa l'approccio distance Vector usando la versione distribuita di bman Ford per calcolare i cammini minimi ok Vi ricordo che la versione distribuita di belman Ford significa sostanzialmente Che ogni router riceve un distance Vector dai propri primi vicini e applica quella regoletta per cui per ogni destinazione sceglie se o meno modificare la distanza verso quella destinazione Sulla base del contenuto del distance Vector stesso Ok Quindi è un protocollo totalmente distribuito non esiste nessuna entità centralizzata che Calcola i cammini minimi e come metrica questo protocollo usa Rip versione 1 USA esclusivamente il Numero di
op quindi misuro la distanza a una certa destinazione come il numero di che devono essere attraversati per raggiungere quella destinazione ok Il limite massimo di questa metrica è 16 H quindi 16 H equivale a distanza infinita Il che vuol dire che in Rip posso rappresentare fino a cammini con distanza fino a 15 op Massimo ok chiaro i pacchetti di Rip che ripeto Sono pacchetti di distance Vector sono vettori di distanza sono incapsulati in segmenti udp Ok quindi sono diciamo così contengono informazioni di livello 3 sono pacchetti di routing però finiscono dentro a segmenti udp quindi
si comportano come se fossero diciamo così dei messaggi applicativi Ok questi segmenti udp vengono poi inviati incapsulati dentro dentro a pacchetti IP con destinazione broadcast broadcast limitato quindi 25 c'è un bite In più ok ok Quindi broadcast limitato Vi ricordo significa pacchetti IP che sono ricevuti e processati da tutti i dispositivi che hanno uninterfaccia di rete sulla stessa rete del mittente del pacchetto stesso Ok e vengono droppati lì quindi non escono dal dallo scope di un op ok chiaro come sono fatti questi messaggi Di R versione 1 Ricordatevi che sono messaggi che devono contenere un'informazione
simile a un vettore di distanza Ok In realtà i Rip versione 1 definisce sia messaggi di richiesta che messaggi di risposta eh i messaggi di risposta sono quelli che contengono i vettori di distanza mentre i messaggi di richiesta Come dice il nome stesso sono quelli che servono per richiedere a qualcuno l'invio di un dist Stas Vector Ok Quindi quello che vedete qui è il formato tipo di un messaggio generico Rip che è distinto in messaggio di richiesta o risposta a seconda di quello che sta scritto in questo campo di Command il campo di versione indica
versione 1 versione 2 Eh il campo di famiglia indica eh Che tipi di indirizzi sono in qualche modo contenuti nei messaggi di vettore di distanza Questo significa che Rip in realtà Potrebbe essere usato come protocollo di routing che specifica percorsi verso indirizzi che non sono indirizzi IP quindi potreste usare rip per diciamo così definire delle rotte eh specificate da indirizzi di destinazione che non sono indirizzi P ma qualcos'altro ok noi visto che il corso si chiama Fondamenti di internet e reti Ci limitiamo a Rip usato per specificare percorsi in internet Quindi specificare per rotte IP
Il che vuol dire che il campo di famiglia di tutti i messaggi Rip versione 1 per IP ha il valore di du Ok significa quello che sta scritto dopo è specifico per indirizzi IP e instradamento in internet ok chiaro poi ci sta un indirizzo di rete di destinazione ok e una indicazione Sulla distanza quindi questa coppia rete destinazione distanza è il vettore di distanza per raggiungere una certa rete Pago una una certa distanza come dicevo prima la distanza è misurata in numero di H da 1 a 15 e se la distanza è 16 significa che
abbiamo raggiunto l'op Limit Quindi il limite massimo di distanza possibile quindi di fatto equivale al costo infinito degli esempi che abbiamo visto in precedenza Ok i messaggi di richiesta vi dicevo servono per chiedere informazione Quindi quando si accende non ha nessun tipo di Informazione topologica ok Quindi potrebbe chiedere agli altri router che gli stanno intorno di inviare al di fuori della periodicità i propri distance Vector Ok quindi ho messaggi di richiesta che sono in qualche modo Generali questo qui a destra in cui un qualche router chiede semplicemente l'invio generico di distance Vector oppure all'interno dei
messaggi di richiesta posso dover posso specificare una destinazione specifica Destinazione specifica significa che il router che Invia questo messaggio sta chiedendo al ricevente di inviargli un distance Vector Che contenga solamente informazioni su quella destinazione specifica Ok quindi i messaggi di richiesta generalmente possono essere anzi sono inviati da un router che si è appena acceso ok oppure da un router che ad esempio ha qualche rotta in scadenza quindi ha una qualche rotta per cui il timer di Validità sta per scadere Ok per cui per fare refresh di questa rotta può triggerare tra virgolette stimolare un un
suo vicino a inviare un distance Vector nuovo che in qualche modo contenga informazione per quella destinazione specifica ok chiaro le richieste dicevo possono riguardare tutte le destinazioni router appena acceso che vuole Ric collezionare un po' Di informazione oppure una destinazione particolare router con una rotta in scadenza Ok le richieste Ancora una volta sono incapsulate dentro segmenti udp che finiscono dentro pacchetti IP ok e che sono ricevuti in broadcast da tutti i primi vicini i messaggi di risposta i messaggi di risposta sono i distance Ok per cui ad esempio quello che vedete qui a sinistra Scusate
è Un esempio tipico di un messaggio di risposta Rip che contiene dei vettori di distanza quindi una lista di vettori di distanza nella slide precedente c'è scritto Rep vicino al si possono fare richieste da indirizzi diversi a partire dallo stesso Sì puoi fare richieste per indirizzi di rete di destinazione diversi quindi per rotte diverse sostanzialmente Ok quindi dicevo messaggi di risposta sono i distance Vector m E quello che vedete nella slide è il distance Vector concettuale che abbiamo visto fino ad oggi fino adesso e come viene mappato nei messaggi di di risposta quindi in questo
caso il router che sta inviando questo distance Vector conosce tre destinazioni tre reti P 141100 con distanza 5 costo del cammino minimo pari a 5 181200 con costo del cammino minimo pari a 4 e 9700 con costo del cammino minimo Pari a qu pari a du pari a 4 ok questa informazione viene dentro un messaggio di risposta Rip quindi questo tutto questo è un messaggio di risposta unico Rip Ok in cui per ogni destinazione vado a scrivere nel campo di reti di destinazione corrispondente l'indirizzo i p corrispondente 32 bit con il costo corrispondente e ho
diciamo così tre sezioni di questo messaggio uno per ciascuna destinazione Raggiungibile ok chiaro a tutti esiste un limite massimo di quante destinazioni posso mettere in un unico messaggio Rip questo limite è 25 ok Se un router una tabella di routing più lunga di 25 rotte quello che fa è semplicemente dividere Eh le rotte di cui dispone in diversi messaggi Rip ok chiaro a tutti tempistica dei messaggi abbiamo detto distance Vector usa dei timer Tipicamente ne usa tre di timer Il primo è il timer di periodicità Quindi ogni quanto i dist Vector sono inviati non stimolati
e in Riv versione 1 questo avviene ogni 30 secondi quindi un distance Vector non stimolato ogni 30 secondi poi Esiste il tempo di validità quindi il tempo di validità che è intorno ai 180 secondi e il flash timer che ricordo quello l'intervallo di tempo dopo cui una rotta invalida è in qualche Modo droppata flashata dalla tabella di routing che in R versione 1 è 60 scelto pseudo casualmente tra 60 e 120 secondi a seconda della topologia di rete Ok R versione 1 usa il il trigger update che ricordo significa invio un distance Vector nuovo al
di fuori del tempo di periodicità se qualcosa cambia nella tabella di routing ok e lo invio solo per La rotta che è cambiata Ok è chiaro dubbi Quindi come vedete è un protocollo molto semplice ha due tipi di Messaggi Ok richieste e risposte le risposte contengono di fatto quasi nulla se non il vettore di distanza eh di per sé e le richieste servono per stimolare l'invio di distance Vector tipicamente è un protocollo broadcast a un op quindi diciamo così molto molto semplice da da implementare qu Sì qui c'è scritto massimo 25 Rite però ci sono
due campi tutti a zero come si con du campi a zero cioè se si se siesso campi AV più Spazio è vero La domanda è Cosa me ne faccio di questi campi riservato e tutti Zeri Ok In realtà è una pratica abbastanza corrente Quando si ehm progettano standard protocolli di comunicazione di tenersi dello spazio nel leer o nel messaggio per release future quindi patch future a quant'altro È vero cioè se eliminasse questi Zeri ci starebbe più roba Ok però pratica comune è tenersi un po' di spazio negli Header Per farci qualcosa nel futuro Ed è
esattamente quello che hanno fatto con la versione 2 ok Quindi hanno usato questi campi di ol zero per farci delle cose che adesso vediamo Ok quindi dicevo Quali sono le limitazioni di R versione 1 uno usa solo metrica semplice quindi la metrica è numero di H che non tiene conto di nient'altro quindi non tiene conto di che ne so congestione trut ritardo packet error rate o quant'altro M eh seconda limitazione la rete massima è di 15 h quindi Rip è in grado di rappresentare cammini minimi fino a 15 h quindi il diametro massimo di rete
non può andare sopra a 15 h Mh e terza limitazione che non sta scritta qui se ci avete fatto caso non ho nei messaggi di Rip versione 1 nessun tipo di netmask Ok quindi qui ho semplicemente indicazione su una indirizzo di rete di Destinazione con next stop quindi non ho modo di specificare una netmask da associare a questa rete ok Questo vuol dire che versione 1 funziona solo in quei casi in cui l'indirizzamento è Class full in cui cioè questi indirizzi IP sono da leggere in ottica classful ok o rete a rete b o rete
C A seconda del valore del primo Byte dell'indirizzo stesso quindi R versione 1 non supporta indirizzamento classless Ok Ecco perché hanno si sono inventati La patch che hanno chiamato R versione 2 che in buona sostanza mette una pezza Ok a queste a questi svantaggi a queste limitazioni o meglio aggiunge delle funzionalità in più al ehm protocollo R versione 1 quello che vedete qua è il formato dei messaggi che sono gli stessi quindi sono identici rispetto a r versione 1 richieste e risposte quello che cambia è che nelle richieste e nelle risposte ho dei campi in
più ok campi in più che uso che Diciamo così per cui trovo spazio usando i Bit a tutti zeri che avevo lasciato disponibili nella Rip versione 1 all Allora quali sono i Eh le differenze più grandi Numero Uno dentro i messaggi di distance Vector richiesta risposta ho anche la netmask quindi oltre l'indirizzo di rete posso specificare anche la netmask Il che vuol dire che in Rip versione 2 sono in grado di supportare indirizzamento classless ok Quindi se nel mio dominio di routing La mia rete è strutturata con indirizzi classless posso farci girare sopra Rip versione
2 quindi R versione 2 in grado di trovarmi le rotte all'interno di un dominio di routing organizzato in modo classless Ok secondo seconda differenza riguarda diciamo così il modo con cui sono inviati i messaggi Rip versione 2 R versione 1 i messaggi abbiamo detto sono incapsulati in segmenti udp e finiscono dentro pacchetti IP con indirizzo di Broadcast limitato Quindi tutti U in Rip verione 2 i messaggi di Rip verione 2 vanno dentro segmenti udp e finiscono dentro pacchetti IP che hanno come indirizzo IP di destinazione l'indirizzo multicast che è 224 009 Ok Se vi ricordate
quando abbiamo parlato di indirizzamento Class full abbiamo detto che una classe classe D CD sì eh quindi un set di indirizzi IP era o è dedicato a indirizzi multicast indirizzi che cioè non identificano un unico Dispositivo un'unica interfaccia ma identificano una serie di interfacce Ip Ok bene versione 2 in capsula i propri messaggi dentro pacchetti IP con indirizzo multicast Qual è il vantaggio Secondo voi rispetto al broadcast che vantaggio c'è sicuro è interessato ok diciamo così sicuro Nel senso che un messaggio virgolette privato privato una C importanza inva Prova che haizz ok Sì ha messo
insieme due cose allora diciamo così l'indirizzo multicast significa che il pacchetto è processato a livello IP solo dai router che fanno parte della classe multicast quindi solamente dai router Rip versione 2 ok viceversa quando in capsulo qualcosa dentro un pacchetto IP broadcast forzo tutte le entità IP che ricevono questo pacchetto a processare il pacchetto stesso quindi Anche host e chiunque altro abbia un'interfaccia di rete collegata alla sottorete IP dentro cui viene inviato il messaggio Rip versione 1 Ok quindi qui sono sicuro che il pacchetto IP o meglio il messaggio Rip è processato a livello 3
solamente del router Rip versione 2 ok Poi l'altra novità rispetto a Rip versione 1 riguarda l'autenticazione Cosa significa significa che Eh i router R versione 2 prima di scambiare di poter scambiare Messaggi di richiesta e risposta quindi distance Vector e quant'altro devono autenticarsi quindi versione 2 definisce un set di pacchetti e di procedure tale per cui preventivamente allo scambio di informazioni di routing Eh i router Rip versione 2 devono autenticarsi tra di loro Ok il Rione 1 questo non c'era Che significa che di fatto ognuno avrebbe potuto tranquillamente in qualche modo impersonare un router R
versione 1 Ok è Chiaro quindi R versione 2 aggiunge un livello di sicurezza rispetto alla versione base di versione 1 in cui di fatto non ci stava nulla riguardo la sicurezza Ok altre aggiunte rispetto a r versione 1 riguardano i campi aggiuntivi di next St e root tag che servono se volete per specificare meglio il messaggio di distance Vector ok E il campo di next stop è chiaro quindi oltre alla Come si dice all'indirizzo di Destinazione alla distanza il mittente può specificare anche qual è il next stop che usa nel nell'istante corrente per raggiungere quella
destinazione finale Ok quindi dà una diciamo così visibilità a due op dal ricevitore del messaggi di distance Vector ok E il root tag come Vedremo è usato per marchiare i messaggi di distance Vector a seconda della loro provenienza Quindi ad esempio messaggi di distance Vector che disseminano informazione su Una destinazione che appartiene allo stesso dominio di routing del router stesso oppure su una destinazione che proviene da un altro protocollo di routing tradotto da un qualche router di bordo oppure destinazione che proviene da un altro autonomous System Ok quindi marchiato con questo root tag questa informazione
poi è usata come vedremo per diciamo così rendere più performante l'approccio all instradamento stesso chiaro Domande dubbi al di là di queste aggiunte l'approccio è sempre lo stesso quindi i timer sono sempre gli stessi ogni 30 secondi un router Invia un distance Vector o una serie di distance Vector se stimolato Quindi se un router necessita di ricevere informazione può stimolare altri router con messaggi di richiesta per tutte le reti o per reti specifiche in scadenza Ok quindi la procedura è esattamente la stessa Rispetto a Rip versione 1 domande Ok passiamo a uspf uspf è uno
dei protocolli più usati interior gateway protocol quindi protocolli che girano in un dominio di routing limitato secondo l'approccio link state ok Quindi è un protocollo link state usa Dixtra in ogni nodo ok Quindi funziona esattamente come paradigma linkate che abbiamo visto fino a adesso quindi tutti i dispositivi generano lo stato del link lo inviano a tutti gli altri ogni dispositivo ogni router in questo scenario si costruisce localmente il database topologico quindi il grafo di rete su questo grafo qu girare l'algoritmo di dixtra Ok In realtà rispetto alla descrizione generale di link state Uspf eh consente
anche di rappresentare e supportare in instradamento di tipo gerarchico Ok Vedremo cosa significa eh consente poi di definire metriche specifiche per il routing quindi non è vincolato a usare il numero di H come metrica per calcolare il calcolo de camini minimi m e essendo un protocollo link state il protocollo spf Contiene anche un sotto protocollo Lasciatemelo chiamare così che serve per la scoperta dei vicini Quindi per la scoperta dei link locali Quindi al di là di disseminare informazioni di routing con i link state packets uspf ha definisce anche una serie di messaggi tipicamente messaggi di
Hello che servono a un router per scoprire Qual è il suo stato dei link locale quindi per scoprire chi sono i vicini che tipo di collegamento collega questi vicini e così via è Chiaro Allora uspf si appoggia direttamente su IP quindi non finisce dentro udp ma finisce dentro IP Il che vuol dire se vi ricordate dal momento che i protocolli link state necessitano di affidabilità quindi i pacchetti che contengono informazione topologica link state hanno bisogno di arrivare a destinazione Ok appoggiandosi direttamente su IP e necessitando di affidabilità significa Che ospf di per sé deve implementare
a livello di protocollo Ok un meccanismo per il recupero degli errori ok in buona sostanza non si appoggia Sul Protocollo affidabile come tcp quindi sostanzialmente deve farsi in casa il protocollo di controllo e recupero degli errori ok eh È un protocollo complicato Non lo vedremo meglio non lo vedremo nel dettaglio e definisce una serie di messaggi di diverse tipologie che Servono per appunto scoprire i vicini autenticare i router gestire i riscontri e quant'altro Ok per cui vedremo una descrizione molto molto ad alto livello di spf solo per darvi l'idea di come in qualche modo eh
girano le cose Ok Allora vediamo veniamo di descrivere prima Quali sono i servizi offerti dall spf il servizio di base è quello di distribuzione di informazione di in strad momento Ok vi ho però anche detto Che ospf oltre questo servizio di base o in aggiunta questo servizio di base è in grado di portare routing gerarchico Cosa significa significa che se questo è il dominio di routing quindi la parte di rete Internet su cui gira ospf Ok In realtà ospf è in grado di rappresentare o indurre introdurre all'interno di questo dominio di routing un'ulteriore gerarchia tra
Sott topologia di rete quindi in buona Sostanza USP PF consente di definire delle aree di routing che sono ad esempio questa area 1 questa area 2 questa Area 3 ok e di rappresentare dal punto di vista topologico come queste aree sono in qualche modo interconnesse tra di loro Ok l'idea è molto semplice l'informazione di routing distribuita da ospf è dettagliata all'interno di ciascuna area Quindi ospf Distribuisce i link state packets in maniera dettagliata all'interno di ciascuna area ok Quindi ad esempio questo router avrà informazione completa sullo stato dei link di tutti i router della sua
stessa area Ok viceversa ospf distribuisce informazione sintetica su tutte le destinazioni che non appartengono all'area in questione Ok quindi routing gerarchico significa che all'interno dello stesso dominio di routing in Realtà il grado di profondità dell'informazioni di routing che viene distribuita Dipende da dove mi trovo ok ripeto un router di questa area conoscerà in dettaglio lo stato di link quindi il database topologico della propria area e viceversa avrà un'informazione meno dettagliata su tutto quello che sta fuori la propria area e l'informazione meno dettagliata S del tipo al di fuori della mia area posso raggiungere la destinazione
3 4 5 6 7 ok con un certo costo con una certa distanza Ok torneremo su questo in due o tre slide Tenete presente che però questo è un unico dominio di routing Ok in cui un protocollo di routing o spf consente di diciamo così rappresentare in maniera gerarchica questo singolo dominio di routing ok questa roba qua in Rip non c'era Se vi ricordate il RIP trattava O tratta in maniera piatta Ok tutti i dispositivi e le reti che fanno parte del suo dominio di routing quindi distribuisce distance Vector a un h ciascuno fa la
stessa cosa indipendentemente da dove si trova il router che invia questa informazione topologica di instradamento qui Vi sto dicendo che l'informazione topologica di instradamento che viene inviata dipende da dove si trova il router stesso e di conseguenza l'informazione topologica Che ogni router ha Dipende da dove si trova lui rispetto alla gerarchia del dominio di routing in questione Ok Che tipi di collegamenti è in grado di rappresentare ospf allora è un protocollo link state abbiamo detto che quindi ogni router deve specificare a tutti gli router della sua area Quali sono i collegamenti locali ok Quindi vi
devo dire Quali sono i tipi di collegamenti che possono essere Codificati dentro a pacchetti di link state ok o spf è in grado di rappresentare dentro pacchetti di link state ehm due o tre tipi di collegamenti collegamenti punto punto quindi collegamenti tra due router tipicamente eh collegamenti che si chiamano Stab network in cui cioè un router ha un'interfaccia su una rete locale che può essere ad esempio Ethernet ok e collegamenti che ospf chiama transient network in cui Cioè in cui Cioè ho diversi router A B C D E che hanno un'interfaccia sulla stessa rete locale
Ok Quindi questi tre sono tre tipi di collegamenti locali ok e uspf è in grado di rappresentare nei propri pacchetti di link state tutti e tre questi collegamenti è chiaro quindi è in grado Di distinguere in questi tre casi in cui un router può essere collegato a un altro router punto punto da solo a una rete locale o insieme altri router a una rete locale chiaro chiaro tutti quindi ad esempio se io ho una rete reale di questo tipo in cui ho un router che può essere collegato a una certa rete locale Poi ho questi
tre router che sono collegati tutti e tre a Un'altra rete locale ho collegamenti punto punto tra ad e tra be e ho diciamo così diverse configurazioni di reti locali Ok Se questa è la rappresentazione è la rete reale quello che ospf è in grado di fare è di distribuire informazioni sullo stato dei link tale per cui tutti i router di questa rete alla fine hanno una rappresentazione sintetica hanno un grafo di rete un database topologico che è quello qua sotto ok Per cui ad esempio Tutti i router sapranno che il router c ha un collegamento
Stab verso la rete N2 ha un collegamento transient insieme con A e B verso la rete N1 il router a ha un collegamento punto punto verso d b ha un collegamento punto punto verso e e così via quindi questo qui sotto quello che vedete è il database che ogni Router si C SI ricostruisce Sulla base del contenuto Dei messaggi di link state che riceve da tutti gli altri router della rete ok chiaro tutti questi messaggi di link state contengono poi la rappresentazione di uno di questi tre tipi di collegamenti locali Ok domande Quali sono i
pacchetti uspf come dicevo prima sono tanti Ok in Rip ci stavan solo queste risposte Ok Qui ho Diversi pacchetti Innanzitutto mi servono dei pacchetti di segnalazione per la scoperta del vicinato quindi la scoperta di quali sono i link locali di un certo router e sono i pacchetti di hellow e poi ho i pacchetti di link state update che sono quelli che chiamavamo prima link state packets che sono i pacchetti che servono ad ogni router per rappresentare il proprio stato di link Ok come vedete però ospf non ha un solo tipo di pacchetti di link State
quindi non ha un solo modo per rappresentare lo stato di link ma come vedete ho una serie di pacchetti di tipi diversi di pacchetti di links update che sostanzialmente mi servono per rappresentare tutti i casi possibili di collegamenti locali ok quindi router link network link summary link e così via sono tutti i pacchetti di link state quindi che rappresentano in qualche modo connettività locale di un router non ce ne ho uno solo ma ne ho Tanti perché i tipi di collegamenti locali Ok di che un router può avere possono essere di diversi diverso tipo ok
Quindi mi serve un tipo di pacchetto per ogni collegamento locale o per ogni destinazione finale chiaro poi altri pacchetti che mi [Musica] servono sono i link state request anche qui uspf consente di inviare richieste Per una certa destinazione per una certa rotta usando dei pacchetti di link state request pacchetti di database description che servono a un certo router per segnalare in flooding non il proprio stato di link locale ma tutto il database quindi tutto il grafo di rete Come Noto in questo istante a un router stesso ok E poi vi dicevo prima mi serve affidabilità
Quindi mi serve definire un pacchetto di Hack sostanzialmente per Il l'invio dei pacchetti di link state update quindi pacchetti di riscontro ai pacchetti di link state update ok chiaro ovviamente non mi serve che vi ricordiate tutti questi tipi di pacchetti quello che dovete ricordare è che uno è un protocollo molto più complesso rispetto a Rip per per le motivazioni che ci siamo detti quindi necessità di affidabilità supporto routin gerarchico e così Via e due la possibilità di uspf di rappresentare i link locali con un grado di dettaglio molto molto spinto Ok torniamo un attimo al
concetto di routing gerarchico Ok abbiamo detto che uspf supporta il partizionamento di un dominio di routing in diverse aree ok e abbiamo detto che questa funzionalità sostanzialmente significa che tutti i dispositivi che fanno parte di un'area hanno conoscenza Completa della topologia dell'area stessa Mentre hanno conoscenza sintetica di tutto quello che sta al di fuori della propria area facciamo un esempio Supponiamo che un certo dominio di routing che funziona usando spf sia distinto in tre aree area 1 area 2 Area 3 ok Ok queste tre aree hanno delle topologie particolari quindi qui ho un router che
è collegato a una rete locale verde ha un po' uninterfaccia verso una rete arancione e un altto router che sta A bordo tra le due aree ha un collegamento verso questa rete arancione e così via ok e Supponiamo di metterci dal punto di vista del router che appartiene all'area 2 quindi a questo router Qui ok routing gerarchico Cosa significa che questo router 2 ha informazione completa sullo stato di link della sua area Quindi vedrà sostanzialmente che lui ha un'interfaccia verso una rete verde e ha un'interfaccia verso una rete arancione E vedrà che un altro router
questo qui anche lui ha un'interfaccia verso la rete arancione Ok mentre il router dell'area 2 ha informazione sintetica per tutte le destinazioni che non appartengono con la sua area Quindi tipicamente Questo vuol dire che dal punto di vista della distribuzione delle informazioni instradamento il routing il routing dell'area 2 il router dell'area 2 vedrà tutte le destinazioni che non Appartengono all'area 2 come direttamente collegate al router di bordo area Ok quindi quella che vedete qua a destra è la rappresentazione che ospf dà routing gerarchico per la struttura a tre aree che vedete qui a destra come
vista da un router dell'area 2 quindi come vedete il router dell'area 2 ha informazione completa sulla propria area informazione topologica completa sulla propria area mentre vede tutte le destinazioni esterne alla propria area Che sono la rete rossa che sta qui la rete Azzurra che sta qui e la rete nera che sta qui come direttamente collegate al router di bordo area chiaro è chiaro quindi se volete ho approccio link state puro all'interno della mia area del dominio di routing che sto considerando mentre ho un approccio che assomiglia al distance Vector per tutte le destinazioni che non
fanno parte della mia area di routing Ok ripeto router di una certa area ha informazione di Stato di link completa per tutti i router che fanno parte della sua stessa area Quindi ha conoscenza completa del grafo della rete che incide sulla propria area di routing viceversa vede come direttamente collegate al router di bordo area a tutte le destinazioni esterne quindi ha informazione alla distance Vector per tutte le destinazioni esterne rete nera rete rossa e rete Azzurra Nel caso Specifico Chiaro questo si fa per limitare il diciamo così l'impatto della segnalazione chiaro Se dovessi distribuire su
tutte tra le aree informazione topologica completa Ok dovrei pagare il prezzo di inviare messaggi di link state dettagliati a tutti i router del dominio di routing Ok Mentre se divido per aree mantengo informazione completa all'interno della singol area Ok però i Messaggi che devo scambiare riguardo l'instradamento sulle destinazioni esterne sono molto più sintetici Ok il concetto è non mi serve che questo router sappia che tipo di link c'è in un router dell'Area 1 Mi basta sapere che sappia Come raggiungere ogni destinazione nera ad esempio dell'Area 1 Ok è chiara tutti domande Dubbi Ok ultimo protocollo
che vediamo è il bgp che sta per Bard gateway protocol ok Allora il vgp come vi dicevo prima non è né distance Vector né link state È un protocollo agp Quindi è un protocollo di instradamento che gira nella Core network dell'internet non all'interno di autonomous System e il punto è che non è n distance Vector n link state perché l'instradamento nella Core network ha Dei requisiti che sono diversi rispetto all' instradamento in autonomous System Ok primo requisito Eh la metrica che uso per diciamo così decidere se un cammino è buono o no non è una
metrica assoluta quindi non è una metrica che in qualche modo ha a che fare con la prestazione del cammino stesso Ok ma può ad esempio seguire dei criteri che non sono in qualche modo misurabili ok o facilmente Misurabili in un protocollo di instradamento due stiamo parlando di instradamento tra autonomous System quindi di pacchetti IP che devono passare da un autonomous System a un altro a un altro a un altro Ok abbiamo detto gli autonomous System Sono gestiti da entità preposte Il che vuol dire che l'instradamento tra autonomous System potrebbe Ire dei criteri che non sono
basati su diciamo così metriche di Performance ma sono basate su politica tipicamente banalmente un autonomo System che sta che ne so negli Stati Uniti non vuole che il suo traffico passi attraverso un autonomo System che sta in Iraq o in Cina o da qualche altra parte Ok Questi criteri sono criteri politici In stramento che non sono rappresentabili usando approcci distance Vector link state Ok numero due per questo stesso motivo un autonomous System potrebbe Anzi richiede di sapere qual è l'intero percorso che il proprio traffico segue da una sorgente o una destinazione ok perché appunto potrebbe
avere degli autonomous System nemici tra virgolette che non vuole in qualche modo attraversare ok Quindi per tutti questi motivi distance Vector non va bene perché mi dà informazione solo sul next stop quindi non ho informazione su tutto Il percorso verso la destinazione link state e distance Vector aggiungo io non vanno bene perché usando link state dovrei in qualche modo distribuire informazione topologica su scala Core network quindi su scale molto molto grandi Ok quindi nell link state e distance Vector funzionano per routing all'interno della Core network quindi tra autonomous System diversi m Quindi quello che si
usa è una Variante del distance Vector che si chiama Pat Vector in cui la differenza fondamentale è cheem i router non inviano messaggi di vettore di distanza quindi in cui c'è solo una distanza verso una certa destinazione ma all'interno di questi messaggi specificano l'intero percorso verso una certa destinazione Quindi ad esempio un router che funziona con Protocollo BCP Invia messaggi di segnalazione quindi messaggi di routing di tipo per raggiungere la rete N1 destinazione N1 uso il next stop che è router 01 e il percorso che faccio per raggiungere n01 passa attraverso gli autonomous System 2
5 7 12 ok chiaro quindi non invio vettori di distanza ma invio vettori di percorso sostituisco cioè la distanza al percorso verso la destinazione Ok Eh in realtà il protocollo bgp è un pochino più complesso di come ve lo racconto Quindi quello che si invia per ogni messaggio Pad Vector non è un vettore di percorso ma ma un insieme di attributi Quindi ogni rotta ogni destinazione è caratterizzata da un insieme di attributi m alcuni di questi sono obbligatori oppure no gli attributi obbligatori che ci devono sempre essere dentro un messaggio di Pad Vector bgp Che
specifica una certa destinazione sono l'attributo di Origin che mi dice sostanzialmente Da quale protocollo IGP quindi dal il tipo di protocollo interior gateway che da cui proviene l'informazione Quindi se la destinazione che sto sc che sto specificando proviene da un dominio di routing di un autonomous System che fa che funziona secondo Rip Ok l'attributo di Origin sarà di tipo Rip Ok viceversa se la destinazione Appartiene a un dominio di routing che gira o spf Allora la destinazione sarà di tipo spf ok questa informazione nel vettore di percorso mi serve per poi gestire la traduzione o
la distribuzione informazioni di routing quindi la traduzione tra ad esempio bgp ospf bgp Rip e quello che è ok Poi ho l'attributo di percorso autonomous System Pat che è esattamente è questa seconda terza colonna della slide di prima lista di autonomous System attraversati e ho il next stop Ok che è sostanzialmente Qual è il prossimo il prossimo router che uso verso quella destinazione lungo quel percorso ok eh gli autonomous System che sono scritti qua o meglio gli ID degli autonomous System scritti qua sono univoci quindi ogni autonomo System dell'internet ha un ID che viene assegnato
esattamente come vengono assegnati nomi simbolici e indirizzi IP Ok per cui non ci possono essere in qualche modo criticità legate al fatto che un autonomo System o meglio lo stesso ID è usato da due autonomo System diversi ok Eh quindi abbiamo visto che tipo di informazione viene scambiata Pat Vector OK vi devo dire chi si scambia queste informazioni Allora i router bgp scambiano queste informazioni di Pat Vector quelle che si chiamano bgp piar Quindi a pari router bgp pari ok E questi bgp piar si scambiano informazione Pat Vector aprendo connessioni tcp Quindi bgp funziona sopra
tcp ok perché Perché bgp è un protocollo di routing sulla Core network Se qualcosa va storto nel routing sulla Core network stiamo parlando di non più raggiungibilità di autonomous System quindi di grosse porzioni della rete quindi tutta formazione di routing deve Essere scambiata in maniera totalmente affidabile ok chiaro quindi rispetto a link state e distance Vector che sostanzialmente sfruttavano la rete di distribuzione locale per inviare distance Vector link state broadcast limitato o broadcast flooding Qui stiamo parlando di connessioni punto punto ok tcp Tra dispositivi di rete router che Ok quindi detto in un'altra Maniera due
router bgp che si scambiano informazione possono essere a 100 op di distanza a livello fisico chiaro quindi chi vuole inviare un Pat Vector a un proprio vicino apre una connessione tcp verso questo vicino ripeto non è un vicino fisico un vicino logico Ok vicino nel nel nella cezione tcp invia il pad e chiude la connessione tcp tipicamente i messaggi di bgp che in qualche modo sono definiti sono questi Qui quindi messaggi di Open che servono per aval D l'apertura della connessione tcp per autenticare a livello bgp due router Ok i messaggi di update che sono
quelli che contengono i Pat Vector quindi contengono informazione sulle destinazioni raggiungibili e i messaggi di kip live che servono nel caso la connessione tcp debba essere persistente per tenere attiva la Connessione in caso non vengano inviati degli update in maniera molto frequente e messaggi di notification per gestire eventuali errori nello scambio bgp a livello di router egp Ok è chiaro anche qui solo a livello informativo ok Non serve che vi ricordiate diciamo così tutti tutte le tipologie di messaggi bgp stessi quello che è importante capire è che mentre in link state distance Vector Esiste un
criterio chiaro che consente di riempire le tabelle di routing e questo criterio chiaro è scelgo il cammino minimo Ok B p come protocollo non definisce nessun tipo di metrica di routing Il che vuol dire che fornisce solo l'infrastruttura di segnalazione E poi sta ai singoli autonomous System o meglio ai singoli amministratori dell' autonomous System scegliere Che tipo di politica di routing Implementare ok chiaro quindi ad esempio eh se andiamo se un sono una condizione per cui ho quattro autonomous System come quelli che vedete in figura Ok che tra di loro parlano bgp Questo vuol dire
prima di tutto che esistono connessioni bgp tra i router di bordo di questi autonomous System quindi Rou routing il router R1 avrà una connessione o potrà aprire una connessione tcp con il router R2 R2 con R3 R3 con R4 eventualmente R1 con R4 e così via ok Quindi un flusso bgp tipo potrebbe essere quello per cui il router R1 apre una connessione tcp verso il router R2 Ok invia al router R2 sulla connessione tcp dopo aver dopo essersi autenticato con dei messaggi di Open e così via Invia a router R2 un pu Vector per una
Destinazione che incide sul suo autonomous System Quindi ad esempio un contenuto tipo di questo Pat Vector potrebbe essere N1 destinazione che sta nel mio autonomous System la raggiungi usando il percorso che passa attraverso me stesso quindi autonomous System 1 ok E usando come next stop me stesso R1 ok questa informazione arriva al router di bordo dell'autonoma System 2 e Supponiamo che il router dell'autonoma System 2 Accetti traffico destinato a questa destinazione che passi attraverso l'autonomo System 1 Ok allora se è così modificherà localmente la propria tabella di routing quella destinazione N1 aprirà una connessione tcp
verso un altro router ad esempio router R3 Pir e inoltrerà il Pat Vector che ha ricevuto dal Router R1 no modificandolo opportunamente in particolare il nuovo Pat Vector sarà di tipo per aggiungere N1 che sta qui guarda che devi attraversare il mio autonomous System a S2 e l'autonomo System 1 Ok E devi usare me come next stop Ok stessa cosa farà tre se accetta l'informazione che ha ricevuto da due aprirà o potrà aprire una connessione verso R4 connessione tcp e invierà R4 Il Pat Vector di tipo per raggiungere N1 m puoi usare me come next
stop Guarda però che devi attraversare gli autonomous system 32 1 Ok Quindi ogni router che riceve un Pat Vector ha informazione completa su Qual è il next stop da usare per raggiungere una certa destinazione e tutta la lista di autonomous System che deve attraversare per raggiungere quella destinazione quindi può scegliere politicamente se accettare o meno questo tipo di percorso verso una certa destinazione ok chiaro quindi un router bgp che riceve Un Pad Vector da un suo pari può decidere a seconda della politica di routing di aggiungere alla propria tabella di routing quella destinazione specificata nel
Pad Vector e inoltrare o meno il pad Vector ai suoi vicini Ok tutto questo Ripeto sulla base della politica di routing implementata localmente Ok esempio Supponiamo che il router D che appartiene all'autonoma System D Ok notifichi una destinazione che è presente nel suo autonomous System quindi apre una connessione tcp verso il router bgp a e invia Pad Vector che è di tipo n01 next stop sono io ok e l'autonomo System che deve attraversare è il mio quindi questo è il pack Vector che D Invia ad a Supponiamo che a accetti questo Pad Vector ok Il
che vuol dire Che aggiunge la tabella di alla propria tabella di routing il percorso in senso Inverso quindi aggiunge informazioni su come raggiungere n01 e inoltra Il Pat Vector modificato al router B Pat Vector modificato di tipo Guarda che per raggiungere n01 devi usare il router dell autonomous System a come next stop e devi attraversare G autonomous System a e d Ok Supponiamo però che B abbia questa politica di routing non voglio inoltrare pacchetti attraverso a quindi non voglio avere nulla a che fare con a per qualche Motivo ok Il che vuol dire che se
questa è la politica di routing di B Ok secondo questa politica di routing B non può raggiungere la destinazione n01 ok Perché per raggiungerla dovrebbe attraversare l'autonomo System a ok Quindi non fa nulla non modifica la tabella di routing e droppa il Pat Vector quindi non lo non lo inoltra nessun P è chiaro quindi come vedete la metrica che Si usa è una metrica non misurabile è una metrica che si basa su considerazioni esterne Ok esempio due caso in cui ho una relazione ciclica tra tre router bgp Quindi da B Ok stesso caso di prima
quindi D Invia un Pad Vector ad a per la destinazione n01 questa volta a lo accetta Ok lo invia ancora una volta a B modificandolo quindi aggiungendo il proprio autonomous System come autonomous System da Attraversare per raggiungere n01 m e b eh questa volta ha una politica aperta per cui accetta il P Vector modifica la propria tabella di routing ok e invia il nuovo contenuto del P Vector indietro verso D al Pier a uno dei suoi Pier D D riceve il Pat Vector che però riguarda una destinazione che fa parte del suo autonomous System e
quindi di fatto blocca lì l'invio dei P Vector ok Chiaro quindi D non modifica la propria tabella di routing perché ovviamente la destinazione che è specificata nel P Vector appartiene al suo autonomous System quindi il suo autonomous System è quello tra virgolette autoritativo per quella destinazione Ok altro esempio Supponiamo che eh A e B abbiano diciamo così nella loro tabella di routing una qualche destinazione n01 N02 mh eh che segnalano a un router terzo che router D Ok quindi in questo caso qui ad esempio eh a segnala D che la destinazione n01 è raggiungibile attraverso
il percorso axy quindi attraversando gli autonomous System a XY usando come next stop Ra allo stesso modo D Scusate B segnala D che la destinazione n02 è raggiungibile eh attraverso next stop RB attraversando gli autonomous System BW e w eh h Ok se D usa una politica di routing per cui non vuole intrare traffico tra A e B quindi non vuole che ci sia cross Traffic tra A e B m Allora non inoltra nessuno dei due Pad Vector ok perché altrimenti altrimenti consentirebbe il cross Traffic tra e B Ok è chiaro a tutti Il che
vuol dire che B Scusate D localmente può decidere di in qualche modo interrompere il flusso L' invio di pacchetti a seconda della propria politica di routing locale a seconda del tipo di politica di routing che vuole mettere in campo Ok semplicemente ignorando o meno i Pat Vector che riceve dai propri P ok Le proi primi vicini è chiaro a tutti domande su questa parte professore Ma in questi esempi i r sono di di confine esattamente Allora Cè scritto successivo per Esempio come mai rter successo è il router dell' autonomo System a diciamo a Vedilo come
autonomous System poi questo autonomous System avrà un router di di bordo Ok che è Ra quindi è router a cui deve inviare traffico nella Core network per raggiungere l'autonomo System va bene Dunque domani abbiamo Anzi avete laboratorio e ci vediamo lunedì ok [Musica] C