lá vamos dar início a nossa 4ª aula no sistema kryptos hoje vamos falar de criptografia de chave pública a criptografia de chave pública foi realizada hurd e um mil novecentos e setenta e seis mil da action e optou por fim eu utilizo um par de chaves uma pública e uma privada diferentemente do algoritmo diz simétricos onde a gente utilizar apenas uma chave a chave privada a criptografia de chave pública ou assimétrica ela funciona como eu tenho uma mensagem em aperto na mensagem criptografada ela vai passar por um algoritmo de criptografia onde esse algoritmo vai criptografar
a informação a partir do uso de uma chave pública e vai de criptografar fazendo o uso da chave privada dessa forma somente a pessoa que tem a chave privada que pode ler essa informação que foi crítico grafada com a chave pública dela e aí então eu tenho uma mensagem cifrada então eu tenho um texto claro que vai se transformar numa mensagem cifrada as chaves são sempre gerados aos pas uma prece fra eu sou o correspondente para decifrar a chave pública divulgada ea privada de propriedade da pessoa única ela não pode ser divulgado então uma chave
utilizada para fechar o cadeado e outra chapa diferente mas obviamente relacionada a essa primeira é utilizada para abrir esse cadeado para dentro do fotografado a criptografia assimétrica não possui segredos compartilhados ou seja chave não necessita ser compartilhada então eu vou ter uma chapa que é público que ela vai passar por um algoritmo a chave privada que já está de propriedade do usuário do dono dessa chave é que vai ser usada para criptografar então as duas chapas são relacionadas através de um processo matemático usando funções unidirecionais para a codificação da informação algoritmos assimétricos permitem que achava
de cifragem possa ser tornar pública então eu disponibilizo essa informação do canal público posso território posso ter uma página e vou ter essa informação lá no meu repositório único né de chá qualquer um pode ser a mensagens com essa chave pública e somente o destinatário é que vai poder decifrar essa informação fazendo uso dessa chave privada a chave privada não precisa e nem deve ser dada a conhecer a ninguém devendo ser guardado em segredo pelo seu detentor apenas que deve também ter sido responsável pela geração do seu pai charles enquanto o youtube pode ser publicamente
livre uso desses algoritmos assimétrico de chave pública então se dá dessa forma a partir das fragilidades cifragem com duas chaves distintas então pra que ali se envia uma mensagem confidencial bope ela deve criptografa essa mensagem postada pública do bope que de posse da chave privada consegue então de criptografar de criptografar como em tese ninguém tem acesso a chave privada do módulo ninguém pode derreter ou gravar essa mensagem a não ser bom a descrição do funcionamento do sistema então de forma bem significado o bob e todos que desejam se comunicar de modo seguro era uma chave
de cifragem ea sua correspondente para decifrar o bobo não tem a chave secreta né pra cifragem que a chave privada não tem de posse dele e torna pública a chave pra poder para que a pessoa possa decifrar aquela informação então a chave pública qualquer pessoa pode obter uma chave uma cópia da chave pública eo bobo encoraja isso evita enviando para todos os amigos e publicando em boletins é então não tem nenhuma dificuldade de obter essa chata ou se o intruso quiser ele pode obter se achar a esse desejo enviar uma mensagem a bola e precisa
primeiro encontrar a chave pública dele feito isso ela então se a mensagem utilizando a chave pública do bob e mandando a informação o golpe recebe mensagem decifrar essa mensagem com a chave privada dele só ele pode fazer isso aí que interceptou homens haja um trânsito não conhece a chave privada do blog embora conheça chave pública mas esse conhecimento não vai ajudar em nada ela obter a mensagem original mesmo é esse que foi quem ficou a mensagem com a chave pública do bob não pode decifrar quais são os algoritmos de chave assimétrico os algoritmos assimétricos então
são poucos são seguros e práticos a maioria é muito lento né muito mais lento do que quando comparada aos algoritmos de criptografia cimento normalmente são utilizados para a distribuição de chaves e métricas para codificar informações em uma sessão o pré assinatura digital que nós já vimos então no caso ele é muito utilizado para a gente poder simplesmente se fará uma chapa uma chave secreta e enviá ea partir de então fazemos uso dos algoritmos simétricos pra cifragem e de cifragem dos algoritmos das informações perdão sua mensagem está baseada na dificuldade sua segurança está baseado em toda
a dificuldade de deduzir a chave privada partida chave pública ea dificuldade de se deduzir o texto claro a partir de um texto modificado então não adianta o texto claro que o texto codificado que eu não vou conseguir ou parar parte desse texto eu não vou conseguir pode ficar então eu tenho duas exigências aí relacionadas ele necessita então de um machado pública de uma chave privada para que eu possa então é querer fotografar e de litografia fará a minha mensagem então preciso desses dois elementos e preciso de um algoritmo para a criptografia e o algoritmo né
pra de criptografia dessa chave então eu voltei lá os exemplos de algoritmos eu tenho de ficar uma que foi precursor o rsa que é o que nós vamos ver nessa aula o ec o grid política que a gente vai ver que ele tem um desempenho melhor conhecer a conta manchado menor né el-gamal rabin apple chama e o next né a gente vai ver nessa aula o s a e na aula seguinte vamos ver esses e mais alguns algoritimos desafiadores bom essas são as vantagens dos algoritmos simétricos né é a vantagem é que eles são mais
seguros do que fotografias simétrica por não precisar comunicar o receptor a chave então ele não precisa passar a chave pela rede permite que qualquer um possa enviar uma mensagem secreta utilizando apenas a chave pública de quem vai receber como a chave pública está amplamente disponível não há necessidade do envio dessa chave a com potencialidade da mensagem garantida enquanto que a chave privada estiver seguro então se você tiver a minha chave privada comigo eu não tenho problema nenhum caso contrário quem possui a chave privada vai ter acesso à informação a desvantagem é que ele costuma ser
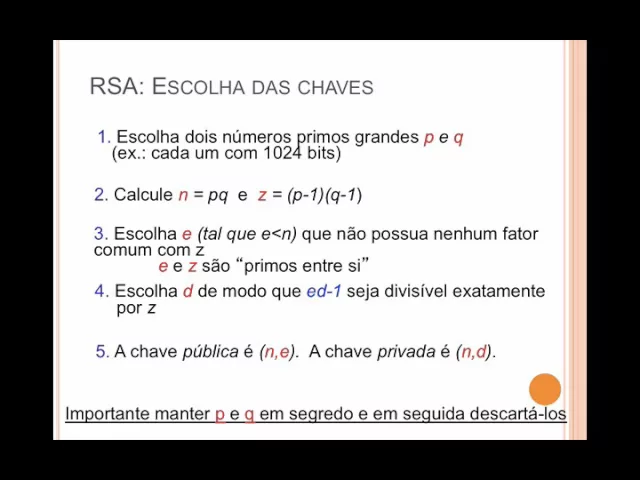
mais lento do que a criptografia de chave simec foi criado por leonard annan em 1978 então por isso rsa é o mais popular mais fácil de entender se implementar é utilizado para garantir confidencialidade e pra que eu possa fazer assinatura digital a segurança dele é baseada na faturação de números grandes bom como funciona esse a escolha das chaves a escolha dos dois números primos grandes pq é que levam à eu poder escolher e definir achado público e privado então como é que eu faço isso procuro n através de vezes que exercer através de pelo menos
um desses que menos um eu escolho e tal que esse é o melhor que ele e que não possui nenhum fator comum com jeitão eles são primos entre si a escolha de de modo que existem - ou seja visível exatamente por z ea chave pública então é e ea chave privada é e de importante é manter p e que em segredo e em seguida descartados então descartar esses números primos dado ele e r&b calculados anteriormente para cifrar o padrão de bits m eu cálculos e é igual a emi elevado aí mode e para decifrar eu
faço e me a mensagem tão decifrada vai ser celebrada de mode ele resumindo então eu tenho é igual a emi e mode e the mod em que tudo isso né vamos ver um exemplo disso eu tenho uma escola então pegou assim porque o a7 a gente tem 34 35 e 24 e vai ser sim então existiam prêmios entre si de é igual a 29 então eles de - onde exatamente por the closer e a gente tem uma letra l por exemplo é a mensagem transforma essa letra l eu vou ter o número 12 doze elevado
aí nem que eu vou ter que me antecipar vai ser elevada e mode em eu vou ter um valor de 17 a minha decifrando 17 elevador derrotei esse número ea minha mensagem final terei 12 que equivale a letra é poxa vida que é complicado vamos nos complicar então vamos lá a escolha dos números primos da é pra quem precise 2 é número seja para que eles sejam bons né e pra que eu tenho uma melhora uma maior segurança do algoritmo esses números devem ser bem grandes claro que aqui para facilitar o entendimento a gente vai
fazer né vamos usar e números primos pequenos esses números são identificados por pq eu não sei porque o nosso terça 19 e nosso que seja 23 o campeão da chave pública escolhidos números primos a gente multiplica para obter o número então ele vai ser preso esquentam 1923 eu tenho lá 437 em seguida a gente vai calcular o efeito através de pelo menos 1 vezes que menos um eu tenho lá pelo menos um é 18 quem menos 1 22 vinte e dois meses 18 396 agora pra encontrar o ele a gente país o que a gente
faz a gente tem que encontrar um número que seja relativamente primo ao 396 e como é que a gente faz isso a gente fatura o 396 então faturando 396 eu vou ter 2 198 / 2 99 dirigido por três não têm trechos de 3 11 11 11 muito bem ou seja eu tenho pra 390 seja tem duas vezes 233 vezes 11 pra que eles 396 sejam prêmios entre si o valor dia não pode ser visível nem por 23 e nem por 11 digamos então que o nome escolhido tenha sido 3 pra gente tirar a prova
se 13 é o número vale faz o mdc de 13 396 o resultado deve ser um então tem um ato em si não me decidi por 13 das 30 do coeficiente 30s 6 13 por 6 a 2 o eficiente 2 resto 16 / 2 com eficiente 3 e resto 0 sendo assim o mdc de 13 396 é um ou seja o último resto antes do zero então a chave pública é e 13 e o enem 437 muito bem o quanto a minha chave privada do cálculo para calcular a minha história privada é preciso então fazer
uma redução modular no exemplo a redução modular é 13 mode 396 o cálculo é de um universo modular por tentativa pode ser um processo muito demorado existem várias formas elegantes de resolver esse problema uma delas é através de um algoritmo de 1 15 estendido que vai ser aplicada nesse exemplo então a gente tem lá o primeiro passo vai ter 13 / 396 vai mudar a 0 com o resto 3 a gente divide o valor pelo modo então voltei 392 / 3 que vai me dar 30 com estas e de vice de novo anterior pelo resto
13 / 6 no t2 com o resto um dividir seu divisor anterior pelo resto né não atentam 16 / 1 que vai dar 600 divididos então o divisor anterior tão resta então o algoritmo de outro estendido usa apenas os restos diferentes de zero das visões do cálculo do mtc utilizado um passo anterior esses podem ser expressos então com 13 que vai me dar uma vez tese menos 10 vezes 396 6 que vai ser uma vez três meses 86 menos 30 vezes 13 e como em um agente já tem 13 é igual vez 13 então por
que sei ser uma vez 396 menos 30 vezes uma vezes 13 isso vai me dar uma vez 386 menos 30 vezes 31 vai ser igual a uma vez menos 12 6 em 2 a gente tinha que sei é uma vez de 396 menos 30 vezes três assim substituindo a gente vai ter que um vai ser igual a 61 vezes 13 - duas vezes 396 o modificador de 13 é o inverso de 13 93 96 nesse caso se chamarmos o inverso de de então de mais e 61 portanto a chave mas se o que 61 300
437 criptografando uma mensagem é digamos que um amigo dono da chave que lhe enviar uma mensagem confidencial e que o conteúdo dessa mensagem seja uma boa essa mensagem precisa ser transformada em um número para que o algoritmo possa ser aplicado para isso os valores ask dos caracteres são perfeitos então é 110 o 117 ele 109 a 97 e 98 os 111 a 97 e a mensagem fica então pego e conca tendo todos esses valores o mpe deve ser dividido em blocos nesse caso de três dígitos então vou ter seis blocos de três dígitos cada bloco
submetido a uma cifra agem usando a chave pública onde ele é o módulo e é um expoente então modelar o primeiro elemento vou tentar o 110 elevado há três modos 437 que vai mudar 48 faço isso para cada um dos elementos e vou pegar concatenar todos esses vão ser mais então minha mensagem cifrada até fotografia como é de criptografia nesse caso a minha mensagem vai ser igual a c e d mode n então eu tenho a minha mensagem o meu texto cifrada 48 c é elevada 61 ódio a 837 que agora quer dele não é
e aí tem volta os meus números então após o qual eu tenho a minha mensagem original recuperado então rfa pode ser implementado em hardware um at&t center da siemens british telecom on e software pode ser implementada fpga para sua segurança da segurança da rsa depende do programa da faturação desses números grandes e isso está intimamente relacionada ao poder computacional uma vez que esse poder computacional aumenta a gente vai ter que aumentar o tamanho desse número preto então foi proposto o ator a investir é amanhã em em 77 foi o primeiro clipe do sistema de chave
pública e permanece até hoje como sendo mais popular baseia se então na força na dificuldade de se encontrar faturação de números inteiros muito grandes as frágeis disse pra gente né pra garantir um nível razoável de segurança os números primos que que devem ter cerca de 300 a 400 dígitos decimais ou seja muito grandes operações de exportação e mode são eficientes a geração de chaves algoritmos para a geração dos números primos são probabilísticos já que às vezes nem tem né mas é possível determinar se o número se um dado o número é primo não uma boa
dose de certeza inverso multiplicativos modulares são calculados eficientemente usando então o algoritmo dentro do gp que foi o que a gente viu a segurança da rsa se baseiam no fato de inverter essas funções isto é c e e obter ele é uma tarefa computacionalmente difícil quando ele tem 300 ou 400 dígitos né então não é difícil verificar se o cryptome a lista conhecer os números pq é fácil obter de e portanto ele é facilmente então o segredo está em feita definidas as chaves com números primos em utilize-os né assim a força da rsa reside também
o segundo pilar é difícil obter os primos pq a partir de r isso é a faturação dn quando ele tem 300 ou mais dígitos os melhores a políticos a ação vem melhorando seu desempenho já se fala de 300 de pouco e há quem advogue us 600 discos para se ter um horizonte razoável de segurança então imagina 600 distritos é bastante coisa é possível pensar em formas alternativas de ataque isto é tentar descobrir a chave privada de por outros meios então é veja por exemplo que dado o valor de dna inea em função de n então
é fácil a gente descobrir o valor dessa chave d por outro lado é possível demonstrar matematicamente que a seguinte três possibilidades são equivalentes isso é dada um é possível realizar as outras então encontrar a faturação dm encontrar o valor valor da fiança sob impulsão dn encontrar o valor da chave d mas descobrirei a partir de cn pode ser mais fácil ninguém sabe dizer autenticidade chaves públicas se por um lado as chaves públicas são fáceis de obter e são também fáceis de manipular e falcao fraudar é muito importante que o remetente de uma mensagem tenha certeza
da identidade do destinatário que ele deseja enviar e deseja usar a chave pública né caso contrário ele pode está enviando para uma outra pessoa então eu devo verificar não só acreditar que eu peguei a chave pública numa página que ela é daquela pessoa pode não ser aquela página pode estar fraudada há várias formas de se vincular à entidade de meio de uma a identidade de uma entidade é uma chave pública então broadcast dote chávez a disponibilização em diretórios públicos autoridades de distribuição de chávez então autoridades certificadoras e certificados ou autoridade certificadora sair buscando então é
garantir que a chave seja as chaves das pessoas compra quem eu realmente quero enviar a informação o estabelecimento das chaves então é possível estabelecer uma chave secreta entre duas partes usando chaves públicas e eu posso mudar chave secreta a partir do uso da criptografia de chaves públicas há porém a idéia original de fiel que dispensa o uso de chaves é públicas o método de fiel mas baseia-se na dificuldade de se inverter uma outra função similar rsa dados um primo p e os números x e y para os quais para os quais existe kartal que shipton
é igual à cae levará x elevada carmody p desse modo descubra o valor inteiro cá é o problema do lugar e discreto então supõe a existência de parâmetros públicos pg a entidade a né e se escolhe um aleatório a e ia então a mensagem a né de s vai ser levado à morte p para a entidade b que é o beto o bope o beto faz o mesmo envia para l se na mensagem de b g b número lá né do bo1 aleatório b mode vlc calcula a mensagem do b a moddy p então gb
a motogp e o nome beto palco rua m ab mode p igual agehab e mode p é seguro mas passível de um ataque de um intermediário então a técnicas para é evitar esse ataque né a gente vai ver a a técnica do meio dele e vamos ver como conteúdo outros métodos de chave publicação curva elíptica são maior concorrente do rs atualmente a maior vantagem está no tamanho reduzido os parâmetros para o mesmo nível de segurança quando comparado a rsa nós vamos ver o algoritmo de cor política nas próximas aulas então um resumo que a gente
tem é a chave pública eu tenho n produtos de dois números primos pq devem ser secreto é é o primo relativo à há pelo menos um que resistem menos um a chave privada dele é e menos um molde pelo menos um vez que - o a quantificação c vai ser igual à elevada é mode ea decodificação mensagem de texto plano igual a ser levado à the mod em bom vimos nessa aula o algoritmo rsa alguns exercícios interessantes para serem feitos e aguardo vocês na próxima aula até mais