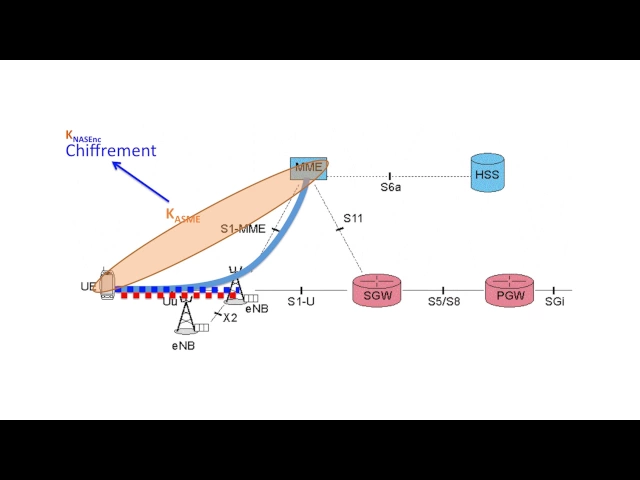
dans la séquence de vidéos précédentes nous avons vu que pour les algorithmes de chiffrement et d'intégrité nous avons besoin de plusieurs clés distinctes qui doivent être distribués dans plusieurs éléments du réseau lte et dans cette séquence vidéo nous allons voir comment ces clés sont générés et comment elles sont distribuées dans le réseau pour rappel toute la sécurité d'un réseau k projet repose sur le principe qu'il ya un seul secret partagé entre le hss et la carte sim cette clé cas ne doit jamais quitté ces deux entités cependant nous avons besoin d'une clé pour assurer le
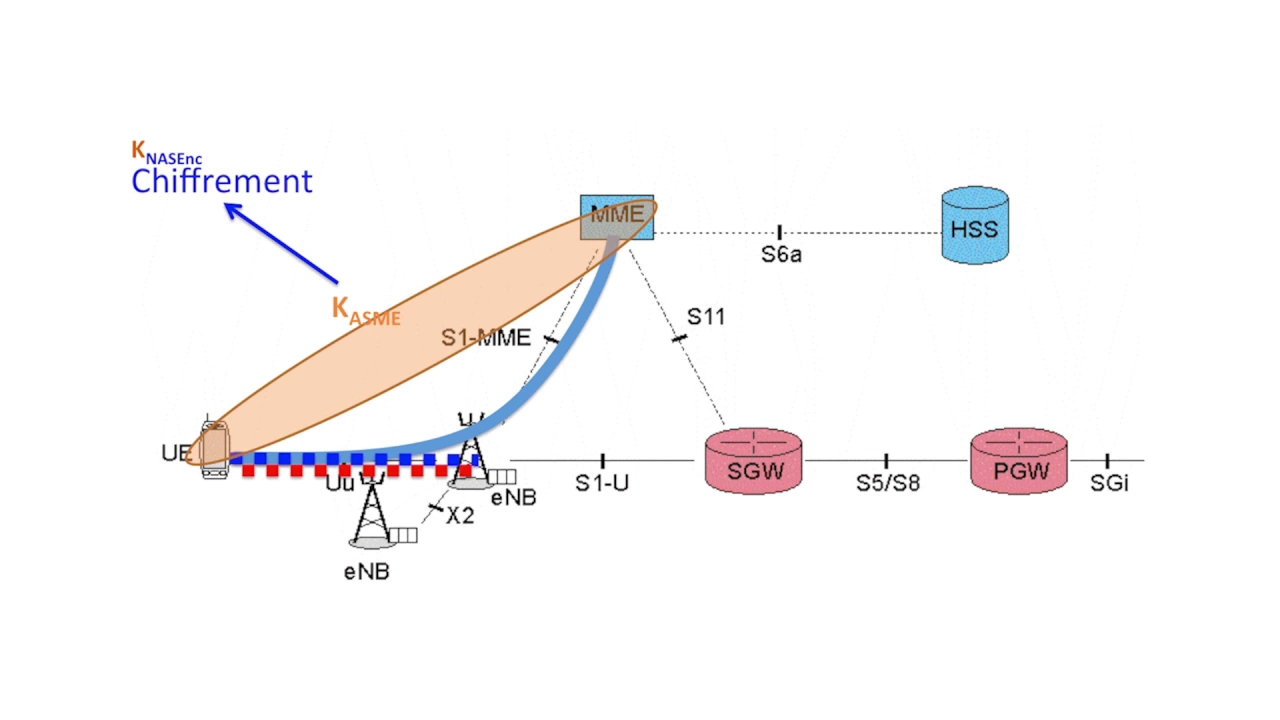
chiffrement de données utilisateurs entre le terminal mobile et lino de bi d'une deuxième clay pour chiffrer les données de signalisation sur le même lien et d'une troisième clé pour chiffrer les messages entre le m e et le terminal mobile pour assurer l'intégrité des messages de signalisation nous avons besoin d'une clé afin de protéger les échanges entre le terminal mobile elin haut débit et d'une deuxième pour protéger les échanges entre le terminal mobile et le m e cela fait donc bien plus que notre secret partagé cas et en plus cela nécessite la distribution de ces clés
partout dans le réseau en effet grâce aux échanges protocolaire entre la carte sim et le hss puis entre le terminal mobile lme le réseau et le terminal vont générer toutes les clés nécessaires en partant du sucre est partagée cas qui lui ne quittera jamais le hss et la carte sim comme génération de toutes les clés demandait nécessite l'utilisation ou la connaissance du sucré cas on pourrait imaginer que ce soit le hss qui les génère et qui les distribue lui même ceci pour un problème de passage à l'échelle du système à chaque changement de les mêmes
d'un minot de be où dieu me le hss doit être contacté pour générer des nouvelles clés pour éviter cela le hss délègue la génération des clés aux mêmes heures du réseau dans lequel se trouve actuellement l'abonné lors des premiers échanges le hss génère une clé aplec asthme ou asthme deux axes security management entity cette clé est ensuite envoyée aux mêmes heures responsable pour la communication avec le terminal mobile c'est cette clé qui permettra aurait même eu de générer le reste de clés nécessaires c'est pendant le hss de l'abonné donne sa confiance uniquement au réseau qui
vient de le contacter on veut éviter alors une situation dans laquelle l'abonné peut être transféré vers un réseau de tiers sans une autorisation explicite c'est pour cela que le hss génère la cnec asthme en prenant en compte l'identité du réseau qui demandent cette clé l'identité d'un opérateur comme nous l'avons vu précédemment est définie par le couple mcc mnc cela rend l'utilisation de cette claque asthme par un autre réseau mobile impossible si l'abonné doit soudain tissier auprès d'un autre réseau ça serait forcément après une autorisation explicite de la part de son avis suite aux échanges avec
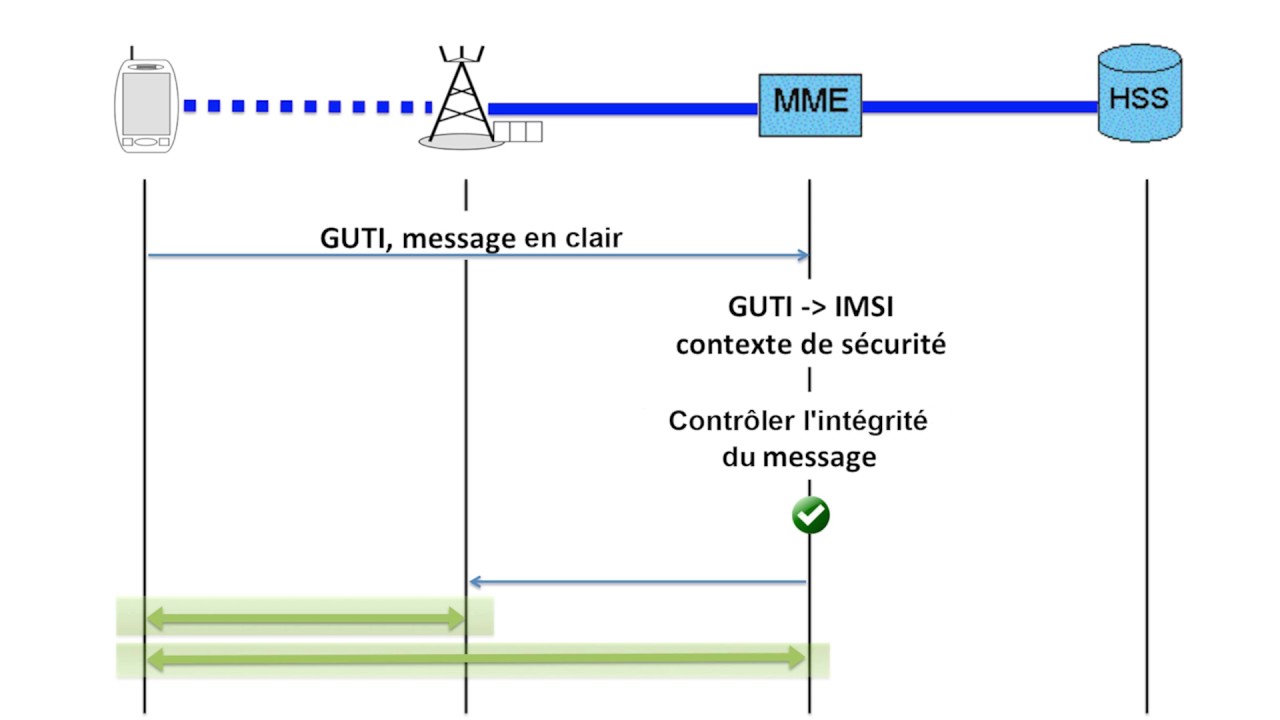
le terminal mobile le m me génère une autre clé la kaïno de be à la base de la cnec asthme c'est cette clé qui est donnée à lino de vie actuel auquel s'attache le terminal mobile au sein du terminal mobile la carte sim génère la cnec asthme qu'elle passe au terminal mobile lui-même qui en en du déduit la can be les clés kasmas et notre vie ne sont pas utilisés directement pour protéger les échanges elles servent comme base pour générer de l'ensemble de clés nécessaires pour l'intégrité et le chiffrement des échanges en première place ce
sont les clés de chiffrement et d'intégrité entre le multi50 qui sont générés à partir de la clé casse mme l'abréviation menace qui indique que ce sont des clés entre le terminal mobile et le mm ensuite la protection des messages de signalisation entre le terminal mobile et lino de bi chiffrement et intégrité ainsi que la clé de chiffrement de données utilisateur la plus vile l'abréviation rrc indique qu'il s'agit des clés pour la signalisation entre le terminal mobile et lundin haut débit tandis que l'abréviation ip indique que ce sont des clés pour les données utilisateurs nous allons
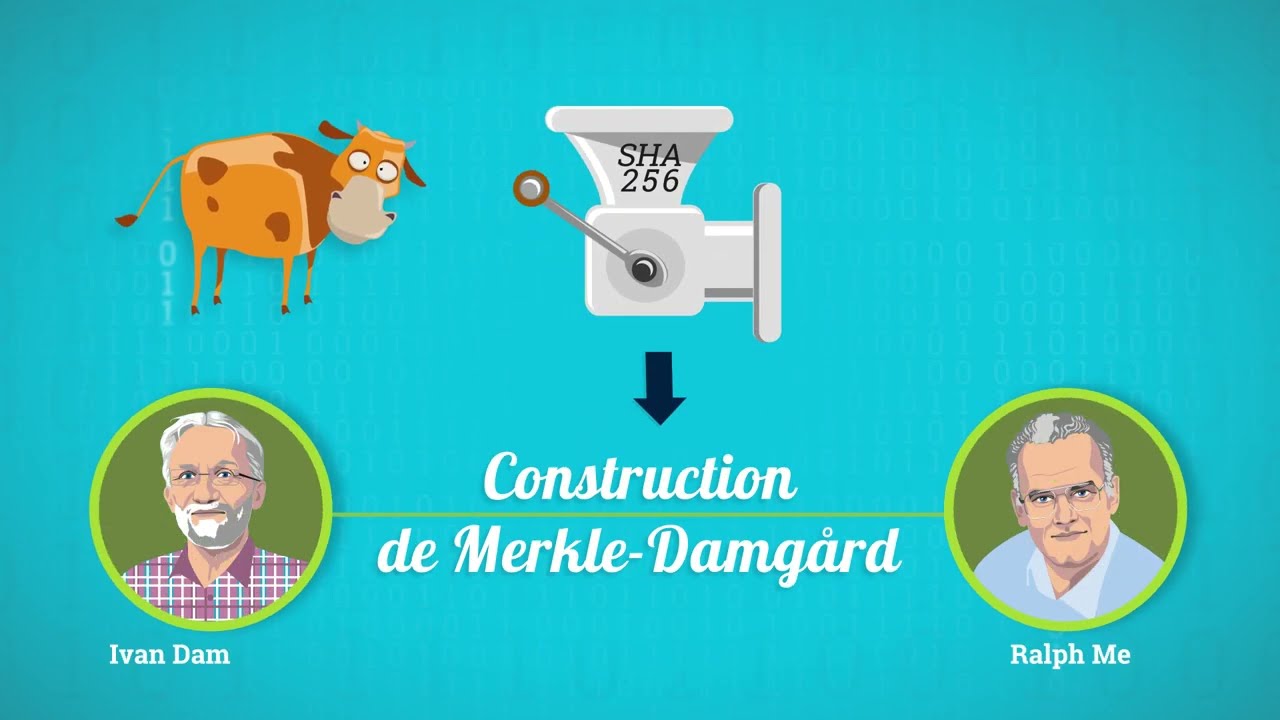
voir dans la suite du court la signification de ces abréviations mais qui allait le mécanisme avec lequel on peut dériver ses clefs et en construire une telle il ya un archi en effet c'est hier archi des clés est construite à la base d'une utilisation ingénieuse des fonctions cryptographique de hachage une telle fonction prend part à m une clé secrète et des années un chef comme la sortie est d'une taille 6 et grâce aux propriétés des fonctions cryptographique de hachage la sortie peut être elle même traitée comme une clé ainsi la clé 4 est calculé en
utilisant le secret cas et en prenant en entrée le nombre lattois rendent l'identifiant de l'opérateur et le numéro sql la clé casse mieux à son tour sert comme secret partagé pour générer la clé cannot be et ainsi de suite pour la génération du les harrachis complète qui sert à protéger les échanges entre le terminal et de réseaux [Musique]