muy bien una vez que nosotros hemos aprendido acerca de la importancia de poder aprender sobre seguridad web y que saber o tener los conceptos básicos de seguridad no quiere decir que lo vamos a saber todo o que ya va a estar 100% completo seguro nuestro sitio web sino que la seguridad simplemente tiene como objetivo disminuir los riesgos de ser hackeados y de que nuestro sitio web de wordpress pueda ser afectado aquí vamos a hablar de algunas inyecciones que algunos sitios web de wordpress han tenido por ejemplo las redirecciones spam que son muy comunes y que
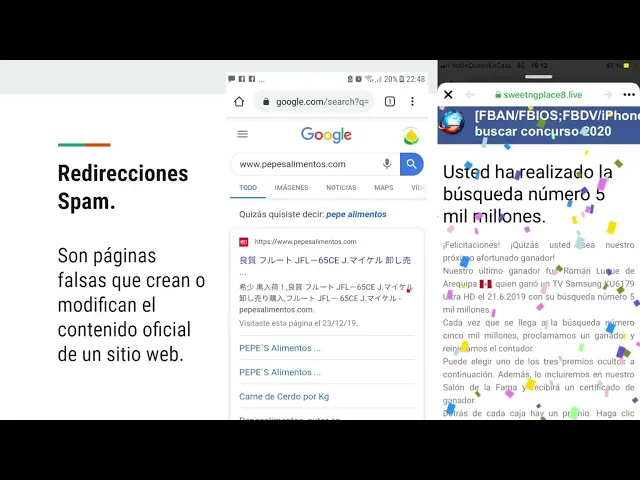
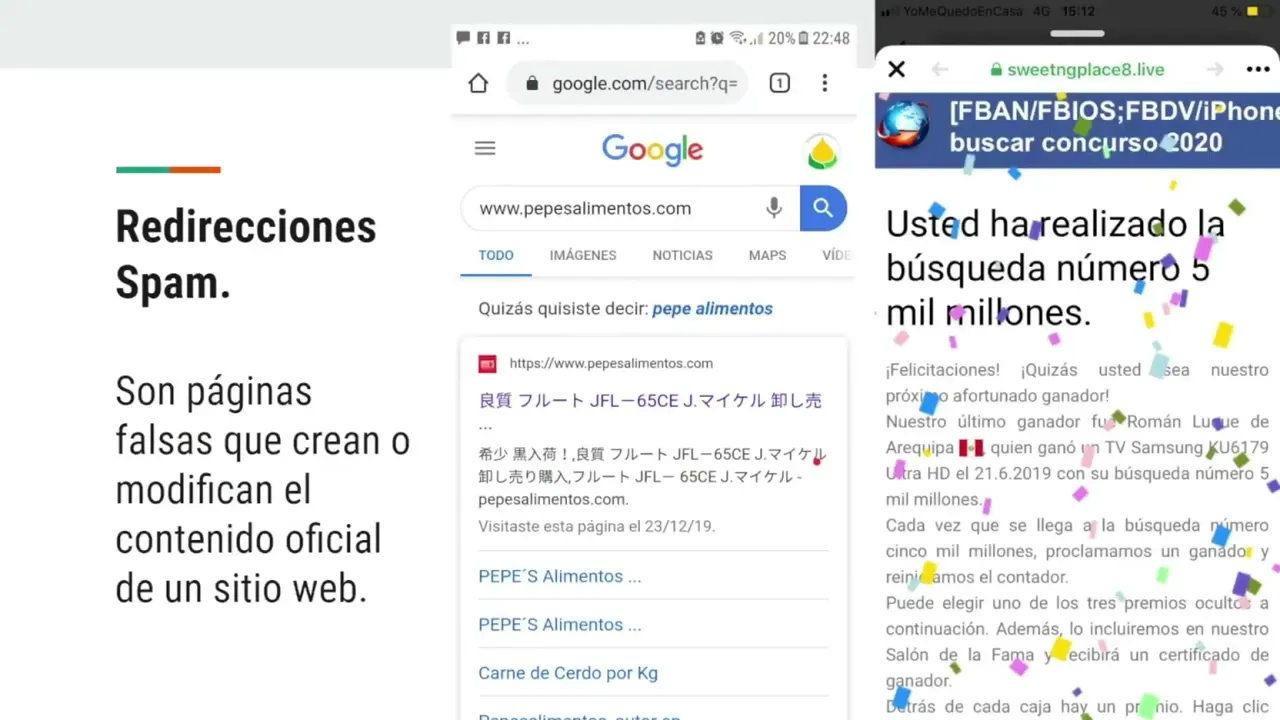
son la principal causa de los hackeos que tienen un sitio web de wordpress y qué son las reciones spam son páginas falsas que crean o modifican el contenido oficial de un sitio web por ejemplo Aquí he pegado una captura real de un sitio web llamado PPS alimentos.com cuando nosotros ingresamos o buscamos este esta dirección en el buscador vemos que la el resultado que nos sale aquí en Google nos sale con diferentes contenidos Entonces cuando nosotros le damos clic aquí en en este supuesto sitio web que es el verdadero nos va a redirigir automáticamente a otro
sitio web que vemos aquí en la parte derecha vemos Que de PPS alimentos.com se va al sitio web que es spam y que nos envía a una publicidad engañosa Entonces estos son redirecciones spam que Google detecta y que lo pone en la lista eh roja o negra como ellos lo llaman entonces este es una digamos una falla es un hackeo eh muy importante y muy grave que a menudos la mayoría de los sitios web eh tienen y es un es una falta grave que Google hace que el sitio web se desaparezca y por lo tanto
si nosotros por ejemplo somos una tienda virtual como en este caso como como en este caso el sitio web de peps alimentos.com lo es Entonces al ser una tienda virtual nuestros clientes que son recurrentes o o nuestros futuros clientes van a pensar de que est es una marca que no tiene sentido por lo tanto llegar a este punto no es factible y por lo tanto vamos a crear desconfianza en nuestros usuarios y obviamente Este es un gran problema que van a tener nuestro sitio web y por eso que las redirecciones spam son una de las
vulnerabilidades que sufren la mayoría de sitios web justamente para enviar a publicidad engañosa y los hackers poder ganar dinero a través de esa publicidad engañosa Aquí también he pegado algunos problemas comunes que afectan por ejemplo eh aquí he pegado una captura de códigos en este caso si nosotros conocemos por ejemplo o tenemos conocimientos básicos sobre programación vamos a poder ver que nuestro código fuente de nuestra plantilla de wordpress va a tener este este código y este código es la que permite que tenga redirecciones spam Okay entonces este código que está aquí y que vemos se
implementa o se añade de manera automática entonces por eso que crea esa redirección y por lo tanto al ser una redirección engañosa Google lo detecta porque es una redirección y por lo tanto nos arroja este este este panel de advertencia que vemos aquí y nos dice el sitio web al que vas a acceder es engañoso entonces este digamos muy es un problema muy grave porque al ser una marca y hemos sido hemos sido hackeados hemos sido infectados por este virus Entonces nos va a salir esta advertencia y nuestros clientes van a caer en la desconfianza
y obviamente nadie quiere nadie quiere caer en esa desconfianza por lo tanto tenemos que tener cuidado y es un problema grave las reciones spam Entonces no debemos llegar a este punto y por lo tanto este curso está diseñado para poder evitar todo esto okay Y aquí he pegado algunas vulnerabilidades más comunes que he sacado del blog de sukuri una de ell es que no tenemos una dirección web con htpp es decir no tenemos un certificado csl que ahora actualmente ya es obligatorio y que la mayoría de c ya tien otra es que hay inyecciones de
marware desde el servidor que generan páginas de ingeniería social entonces estas son páginas que se hacen pasar por páginas que son las reales y nos engañan o engañan a los usuarios para que puedan obtener sus datos personales Y son hackeados o digamos eh les piden una tarjeta de crédito o débito y son hackeados y son eh personas malintencionadas que basean las tarjetas de crédito débito de las personas tenemos la famosa redirecciones a página se spam o anuncios como hemos pegado aquí okay Esta es una de las tantas vulnerabilidades que existen y que son las más
comunes dentro de los sitios web de wordpress También tenemos la Fuerza bruta que también son atacados a los sitios web de wordpress cuando eh Box o personas mal intencionadas quieren ingresar de manera bruta a nuestro sistema o a nuestro panel de de administrador para poder mover O o digamos eh votar nuestra página o eliminar cualquier contenido que nos afecte negativamente a nosotros por ejemplo puede que alguien ingrese de manera bruta a nuestro sitio web y pueda pegar un contenido de adulto entonces obviamente eso perjudica nuestra marca y los clientes son los que pierden y crean
desconfianza en nuestra marca Y por último están los los comentarios spam que son eh menudo ya eh combatidos con los recas que podemos poner dentro de cada caja de comentario entonces Estas vulnerabilidades son las más comunes que enfrentan nuestro sitio web de wordpress Y probablemente hayas tenido uno de ellos quizás los comentarios spam o las fuerzas brutas o quizás las direcciones de páginas se o spam o anuncios o cualquiera o una de ellas o cualquiera de estas o todas de estas vulnerabilidades quizás te haya tocado vivir y créeme que es bastante angustioso tener esta situación
bien hay que recordar que wordpress es un cms muy atacado wordpress es un gestor de contenido muy vulnerable y es por eso que se actualiza cada mes y cada semana Estamos actualizando plugy y otros tipos de actualizaciones que trae consigo el núcleo de wordpress Y por último es nuestro trabajo aumentar el nivel de seguridad es por eso que estamos mirando este curso y Aquí vamos a seguir un proceso a seguir en este curso vamos a seguir un procedimiento para erradicar los huecos de seguridad en un sitio web y Seguiremos este mismo procedimiento para limpiar nuestro
sitio web Así que vamos a ver este procedimiento ahora este procedimiento le le he llamado cuarentena pero lo puedes llamar como tú quieras conveniente y son cinco pasos que vamos a seguir primero es observar si hay un problema grave en Google Search console Vamos a ingresar a este panel que es muy importante y que pertenece a la marca de Google para poder saber si Google nos ha puesto en la lista negra o tiene una eh digamos una falta manual que el mismo buscador nos ha puesto justamente por ser eh Por tener alguna vulnerabilidad que hemos
mencionado aquí entonces aquí en esta plataforma de gole console vamos a ver qué tipo de situación estamos teniendo Y si salimos allí vamos a vamos a tener que estar preocupados porque cuando salimos aquí en Google se conso como un sitio web en la lista eh la lista negra vamos a tener graves problemas y probablemente nuestro sitio web esté sacado de de toda eh de toda búsqueda de goog Google es decir nuestro sitio web no va a aparecer en Google dos ingresar al servidor y observar qué archivos que no pertenecen a wordpress se han instalado Entonces
vamos a entrar a nuestro cpanel para poder ver qué archivos No pertenecen a wordpress tres vamos a instalar el plugin de Security que es un plugin gratuito y que es muy recomendable utilizarlo porque tiene digamos herramientas que nos ayudan a buscar las vulnerabilidades que tiene nuestro sitio web Y por último en la cuarto paso Vamos a instalar el plugin de itm Security que también es un plugin gratuito muy potente también Y por último vamos a solicitar revisión o aplicar los consejos de seguridad si es que queremos Pero estos cinco pasos nos va a ayudar a
poder limpiar nuestro sitio web por nosotros mismos Okay cuando nosotros hablamos de solicitar revisión nos referimos específicamente a que nosotros podemos optar por un servicio externo para que expertos puedan hacer todo es trabajo por nosotros pero si obviamente estamos aprendiendo de este curso lo vamos a aplicar nosotros mismos todas las estrategias y todas las herramientas que vamos a conocer aquí para limpiar nuestro sitio web por sí mismos Okay entonces este sería el procedimiento que vamos a seguir y nos va a permitir limpiar nuestro sitio web okay Así que veamos ahora el procedimiento y apliquemos los
pasos que hemos aprendido en esta lección