est ce que quelqu'un à côté de moi peut écouter mes communications et surtout est ce qu'il peut les comprendre dans cette séquence vidéo nous allons voir le mécanisme de sécurité mis en place pour garantir la confidentialité des échanges notamment le chiffrement le chiffrement dans les réseaux l2 est basé sur une opération mathématique très simple qui est louée exclusif entre le texte en clair et une séquence engendrait par l'amateur cette opération fonctionne bits par bit donc elle prend en bits de chaque séquence elle produit en bits à la sortie si les deux bits sont les mêmes
alors le résultat vaut zéro par exemple comme montré sur le tableau 1 ou exclusif un donne zéro l'opération est très simple à implémenter et très rapide au niveau matériel elle a la particularité qu'il suffit d'appliquer la même opération au texte chiffrés pour retrouver le texte en clair il faut noter que la séquence doit avoir la même longueur en bits que les données d'entrée ici dans cet exemple le texte en clair et en bleu et la séquence de chiffrement et en rouge pour retrouver le texte en clair à partir des données chiffrées en verre il suffit
de répéter l'opération avec la séquence de chiffrement il ya une contrainte très forte c'est qu'il faut que la séquence de chiffrement soit à chaque fois différente s'ils n'utilisent de nombreuses fois la même séquence on perd complètement toutes les propriétés de sécurité quand on a un très grand volume de données à transmettre on va le découper en différents paquets et on va chercher à chiffrer les paquets avec des séquences différentes le récepteur doit posséder la même séquence de chiffrement afin de pouvoir retrouver les données en clair mais comment obtenir une séquence de chiffrement de taille quasi
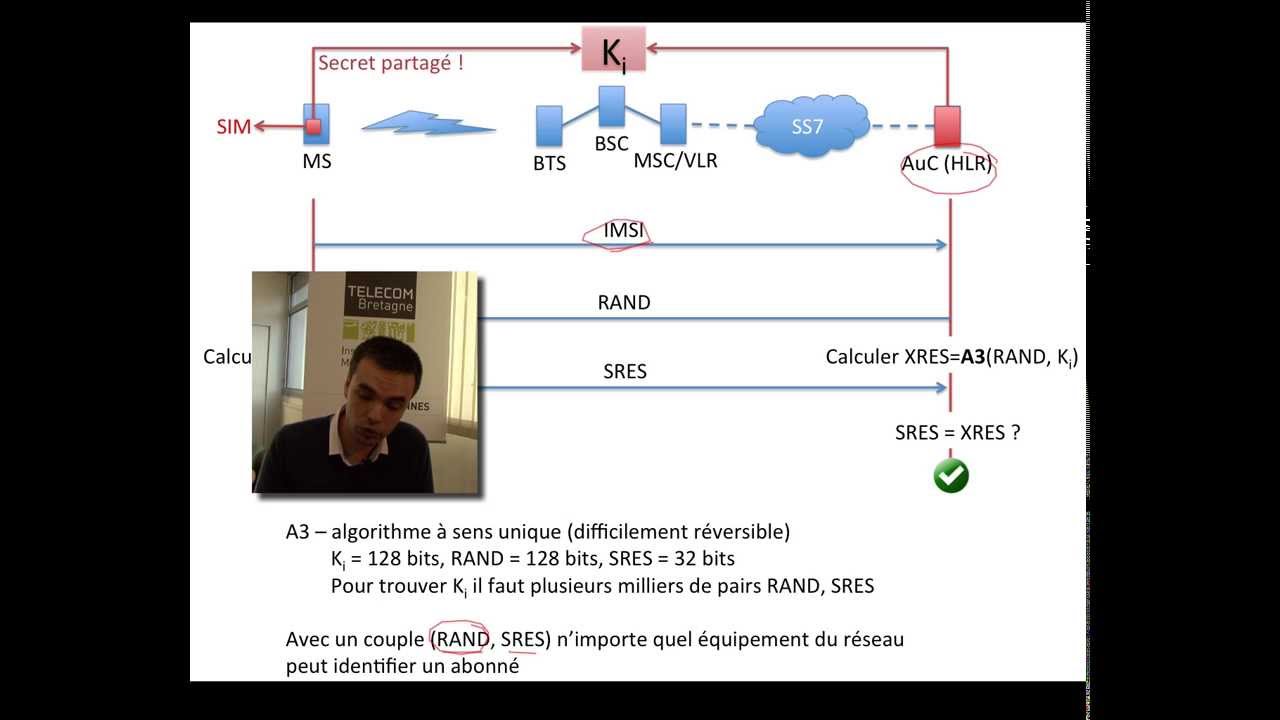
illimité on utilise un algorithme qui à la base de quelques paramètres d'entrée génère des séquences adapté au chiffrement de données on part d'une clé de chiffrement de base qui est relativement stable et les conserver pendant toute une session web pendant toute une communication par exemple cette clé est partagée caïn qui sert de base pour fabriquer un nombre quasiment illimité de séquences de chiffrement la clé de chiffrement est calculé à partir du nombre rendent d'utiliser pour l'authentification et du sucré car il est essentiel d'utiliser des fonctions spécialisées qui font en sorte que la suite déclic ans
produite est le plus près possible des voleurs aléatoire comme il s'agit des algorithmes déterministe si tous les paramètres à l'entrée sont les mêmes la fonction va produire la même séquence de chiffrement à la sortie on va donc chercher à rajouter des éléments connus uniquement à émetteur et un récepteur qui vont changer à chaque nouvelle donnée envoyée par exemple en numérote tous les paquets transmis et en intègre le numéro de poker et la taille de donner un chiffre est dans les paramètres d'entrée de l'algorithme de calcul de la séquence de chiffrement on place également un indicateur
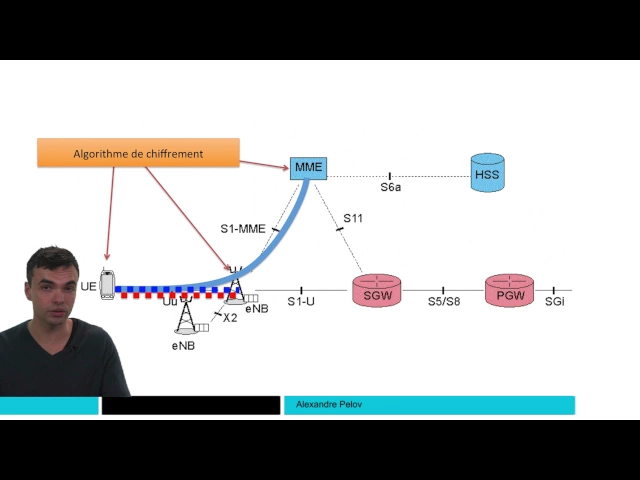
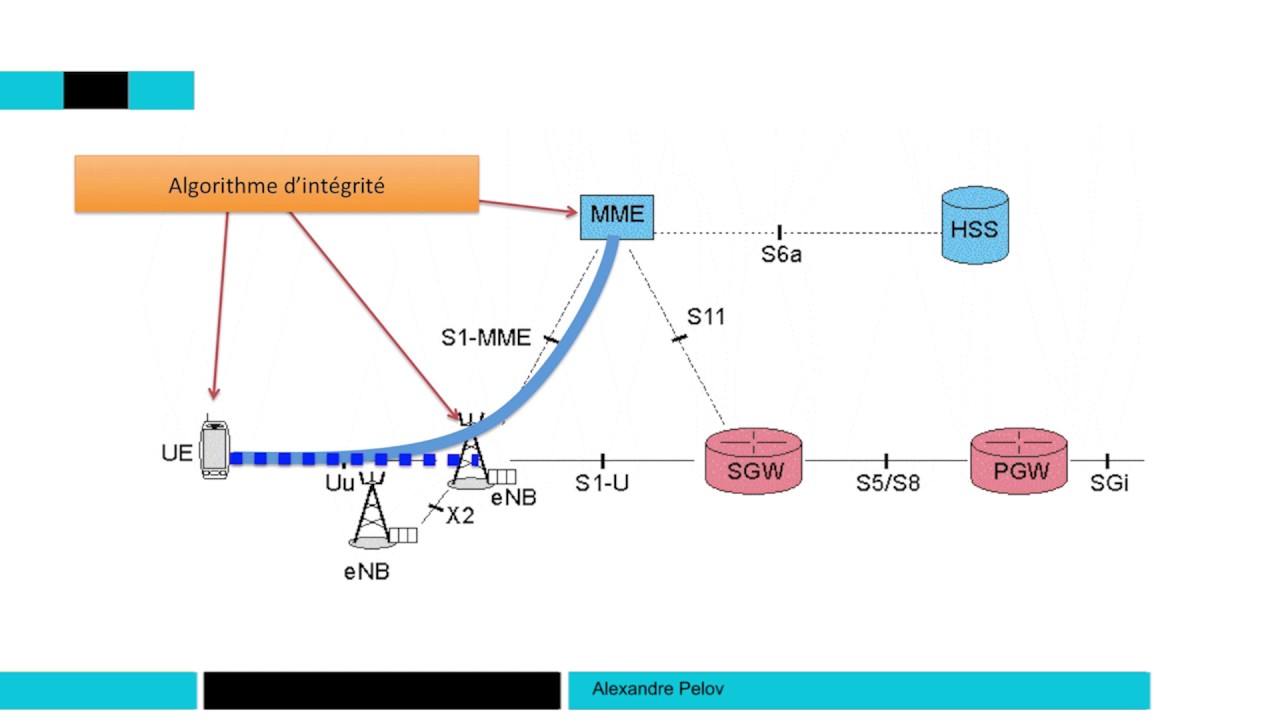
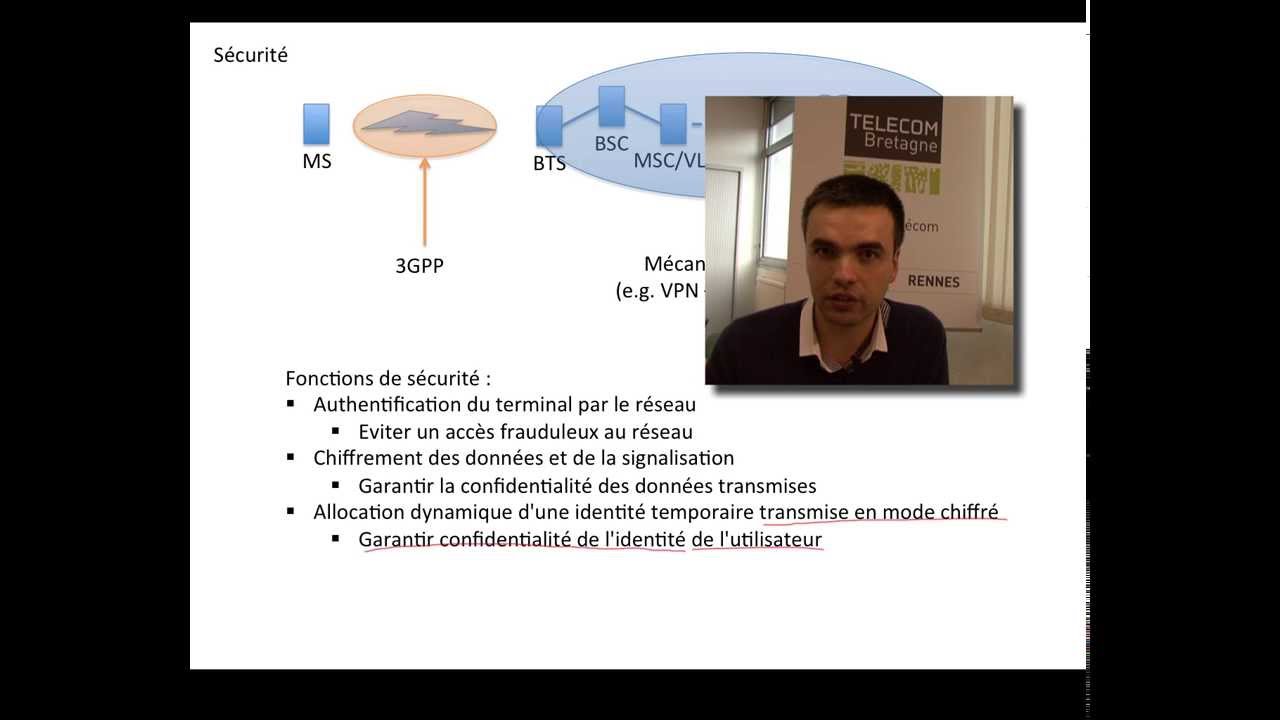
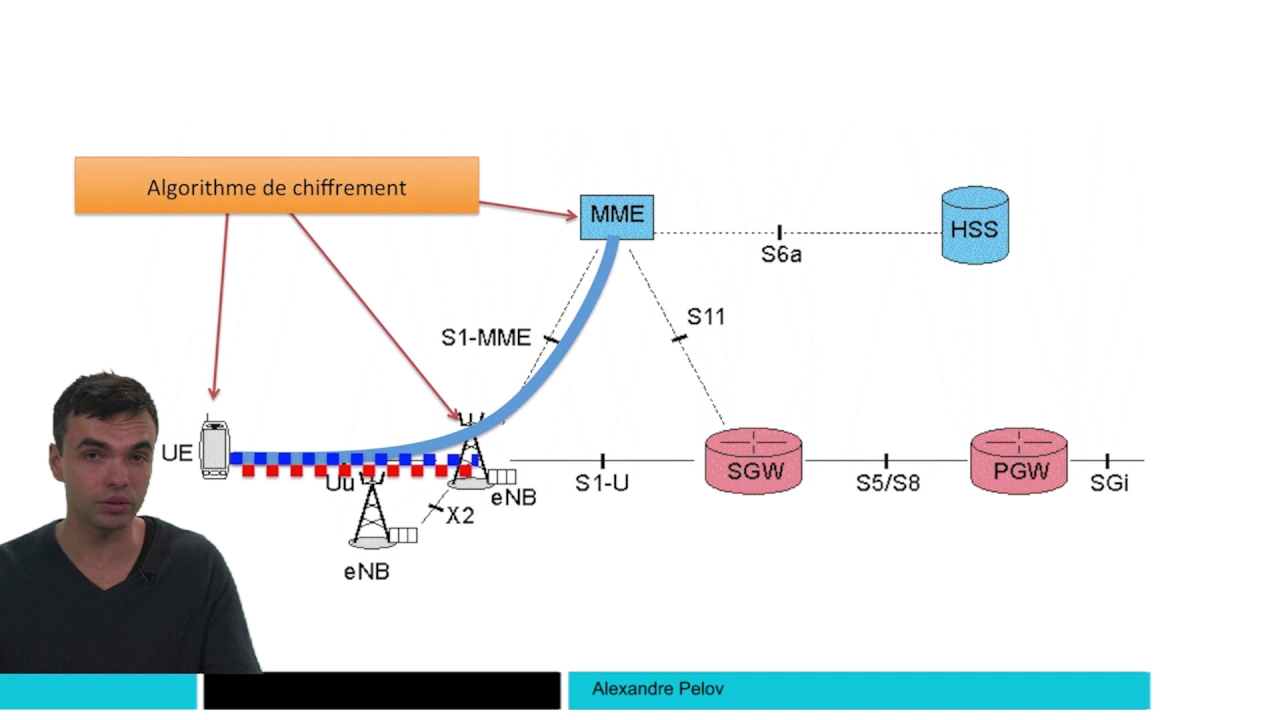
de direction maintenant en descendant et en hummer numéro de brr nous verrons qu'est ce que c'est que ce qui en br heures en semaine 4 on peut à ce niveau de cours le voir comme un flux l'algorithme de chiffrement est exécuté sur le terminal mobile et sur l'île d'eubée il faut donc le ou les algorithmes à utiliser soit normalisée un opérateur ne peut pas définir son propre algorithme de chiffrement toutes les transmissions radio sont chiffrées qu'il s'agisse des données utilisateurs ou de signal signalisation en plus de ça les données échangées entre le mmm et le
terminal mobile sont chiffrés par ces deux entités les oligo rythme de chiffrement il y en a plusieurs ici vous voyez les trois qui ont été standardisés pour l'instant dans les réseaux lte est le premier noël qui ne chiffre pas des données est à proscrire est utilisé uniquement lors des périodes de tests de réseau le deuxième ce nom 3g est un algorithme présents dans les réseaux de troisième génération et le e s qui donne le des plus fortes garanties de sécurité à l'heure actuelle chacun de ces canaux des changes illustré ici peut utiliser un algorithme de
chiffrement différents les algorithmes de chiffrement et les clés de chiffrement forcément différent sont négociés pendant la phase d'authentification du terminal voici maintenant un exemple pour illustrer les différentes étapes de chiffrement pour un paquet ip qui contient des données utilisateurs en provenance de l'internet considérons un paquet qui arrive au paigc et web qui est ensuite acheminé à travers du réseau coeur de l'opérateur ou sa confidentialité est garantie par des mécanismes classiques du monde de l'internet avant d'arriver à lino de be l'hymne aux biches chiffres ce paquet avant de l'envoyer sur le lien radio pour cet exemple
on peut imaginer que les valeurs suivantes sont utilisés pour la génération de la clé utilisée pour chiffrer la trame numéro du compteur de tram entre li no 2 bis et le terminal mobile paramètres radio envoie des données du réseau vers le terminal mobile et taille des données à chiffrer il faut également spécifié la clé de chiffrement négocié préalablement entre les terminaux mobiles et lino de vie durant la phase d'authentification à la réception le terminal mobile utilise les mêmes paramètres pour déchiffrer la trame le prochain paquet ip va suivre le même chemin mais cette fois ci
le compteur de tram serra incrémenté parent est donc même si on utilise les mêmes secret partagé une toute nouvelle séquence de chiffrement sera utilisé [Musique]