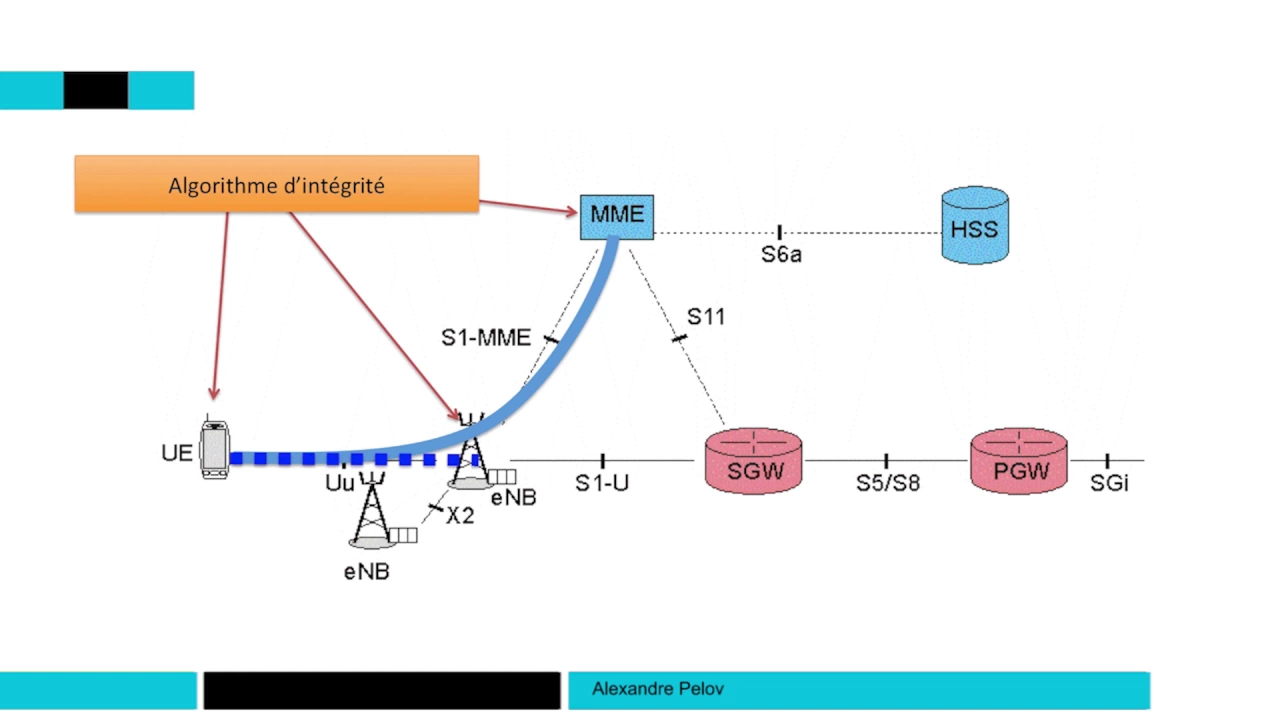
je viens de recevoir un message comment est ce que je peux être sûr que ce message est en provenance de mon réseau et non pas de quelqu'un d'autre qui essaie de me faire passer des fausses informations ou que ce message n'a pas été modifiée par quelqu'un dans le réseau dans cette séquence vidéo nous allons voir les mécanismes mis en place pour assurer l'intégrité de données le principe est simple à chaque train de donner en rajoute un code constitué de quelques octets d'information ce code est calculée grâce à des fonctions mathématiques qui s'appelle des fonctions cryptographique
de hachage qui ont quelques propriétés spéciales la plus importante est que en connaissant la sortie de la fonction on ne peut pas retrouver les données d'entrée de plus la taille des données de sortie est toujours la même et ne dépendent pas de la taille des données en entrée le code qui est rajoutée à chaque trame s'appelle un code d'authentification du message ou en anglais un match personne qui questionne code code mc attention un réseau on utilise également le sigle hamac pour médium access control le code mc d'authentification n'a rien à voir avec la couche mac
sur le lien radio l'émetteur ajoute aux données utiles ce petit code mc à chaque trame la taille du code mc choisi pour les réseaux lte e et de 32 bits le récepteur de son côté air aux calculs le code mc à partir des données utilisateurs et compare ce code au code mc contenu dans le tram si les deux coincide alors le récepteur aura la garantie qu'aux personnes à modifier les données et qu'elles sont en provenance du vrai émetteurs le récepteur et l'émetteur ont la même fonction de hachage ils ont en commun une clé karine qu'ils
ont négocié lors de la phase d'authentification et qui générait en partie sur le numéro aléatoire rendent et le secret cas comme largo l'algorithme de chiffrement il faut que la séquence mac soit à chaque fois différentes y compris lorsque le même message est transmis deux fois en intègre dans le calcul en conteur de paquets qui est ancré menthe et à chaque nouvelle transmission la direction et le béa erreurs que nous allons voir en semaine 4 le contrôle d'intégrité et utilisé pour le message de signalisation car ils sont critiques prenons l'exemple d'un ordre de changement de cellule
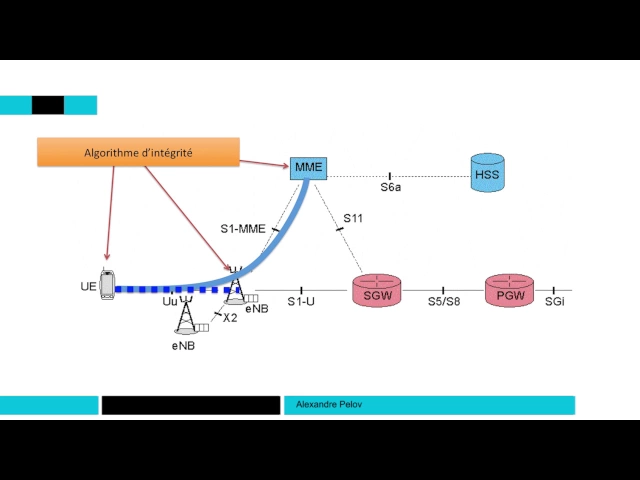
envoyés au terminal c'est ce qu'on appelle le handover si les modifier le terminal peut être envoyé vers une mauvaise cellules et ne peut plus fonctionner correctement ou même perturbé le réseau certains messages de signalisation sont échangées entre le terminal et lino de be d'autres messages passent par l'innorpi mais sont échangées entre le terminal et le m e le mécanisme d'intégrité sont donc amplement thé dans l'est dans le terminal mobile lino de vie et le mmm les concepteurs des réseaux 4g en ont fait le choix de ne pas activer le contrôle d'intégrité pour les données utilisateurs
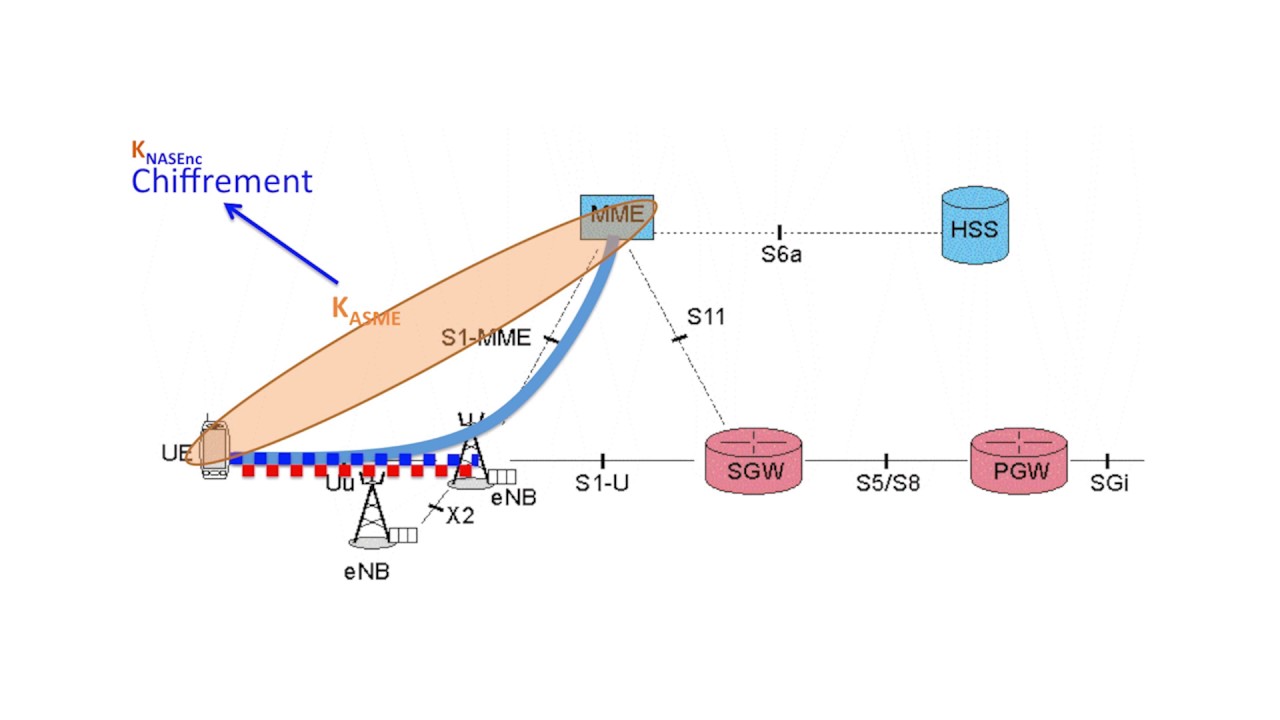
en fait ces données ne sont pas créés par le réseau si c'est nécessaire il est préférable d'activer l'intégrité de boutons bout c'est à dire dans les applications du terminal et sur le serveur applicatif il a trois algorithmes standardisés pour assurer l'intégrité qui suivent la même logique que les algorithmes de chiffrement nul pour les phases de test snow projet pour compatibilité avec le 3g et alès voici donc comment le chiffrement et le contrôle d'intégrité sont combinés pour une session donné on a une clé constante de chiffrement est une clé constante d'intégrité à partir de blocs de
données on rajoute le code mc calculer et on chiffre ensuite l'ensemble le récepteur fait le chemin inverse des chiffres et puis vérifier la correspondance du code mc [Musique]