daqui Poucos Anos provavelmente iremos ter centenas de milhares de dispositivos também interligados à rede sensores atuadores tudo isso a Gerar dados a Gerar informação que também tem que ser digamos e processada pela própria infraestrutura de rede porque é que temos várias opções para a internet porque é que existem vários internets agora tentar explicar um bocado melhor esta ideia eh se vocês virem bem a tecnologia que é usada para transferir informação através da infraestrutura Tem uma parte que é digamos internet eletrónica entre aspas que basicamente transfere a informação baseada no bit bit ou pacote e portanto
é digamos um exemplo é etnet com Ena eh é um exemplo de um de uma infraestrutura uma tecnologia que permite este tipo de transferência pois há partes da internet que são e neste momento o transporte é feito através de fibra ótica não é então aí basicamente A informação é transportada sobre a forma de fotões Ok em determinados comprimentos de onda e já se começa a haver uma terceira hipótese de transferência de informação que é internet n quântica baseada na física quântica na física das partículas portanto já começa a haver alguma investigação nesta área portanto estamos
a ver que a internet efetivamente é constituída por muitos muitas Tecnologias para transferência dessa informação através da própria infraestrutura não é e e são tecnologias heterogéneas completamente diferentes umas das outras e é necessário que tudo isto funcione como um todo harmonioso não é V grandes interrupções de serviço para garantir isso é necessária transferências eh comunicações a longas distâncias eh para Sinais elétricos e eletrónicos e óticos isso está resolvido através da Regeneração do sinal para aquela proposta que está agora a despontar a internet quântica isso ainda está muito no início ainda está longe de de ser
ter sido descoberta a forma de fazer Regeneração de de sinais e portanto quânticos n é desta forma tá muito L início relativamente ao tipo de dados que existem na na infraestrutura temos eh basicamente várias World Wide webs podemos considerar isso temos um worldwide web de caráter de utilização geral basicamente são os portais quando fazemos pesquisas de informação eh usamos esses portais mas existem também depois repositórios na internet mais específicos nomeadamente utilizados pelas empresas Ok e dentro do mundo das empresas há empresas financeiras há empresas transporte e cada portanto cada empresa na sua área utiliza informação
específica do seu negócio completamente diferente das outras empresas outras áreas não é grande também cria a nível de dados uma grande heterogeneidade uma grande diversificação do suporte de muitos tipos de informação e também ISO continua essa diversificação continua se pensarmos em termos das organizações públicas e privadas que existem Toda A Hierarquia desde a escala do planeta até à até à Freguesia de cada país Ok e independentemente da organização política ou social que exista também depois existem aquelas comunidades por exemplo os Os Amantes de fotografia Os Amantes de contagem de pássaros que natureza Os Amantes de
contagem de caracóis ou Os Amantes de corrida ou desporto ou a livre todos esses criam os seus blogos específicos de informação para partilharem digamos informação que essas pessoas realmente gostam de partilhar com os com quem digamos e comunga os mesmos tipos de de de gostos Ok e de preferências e portanto Isto são exemplos de worldwide webs que podem existir depois também existem aquelas do lado mais negro da da sociedade aquelas que fomentam terrorismo tráfico jog alista etc ciberataques e eventualmente até no futuro poderão surgir eventualmente novas worldwide web nomeadamente ligadas às máquinas Ok dispositivos também
começam a a podesse interligar à rede e nomeadamente se forem dispositivos robotizados com alguma inteligência não é já podem começar também a ter as suas comunidades hh já poderão existir comunidades de robôs ou dispostivos robotizados no futuro próximo Portanto o paradoxo atual é temos uma um sistema muito complexo para gerir que é toda a infraestrutura da internet e da worldwide web E além disso eh os próprios utilizadores dessa infraestrutura querem um acesso e rápido à informação por isso é que existe também todos os dias há um grande aumento do aumento exponencial do Dad circularmente nas
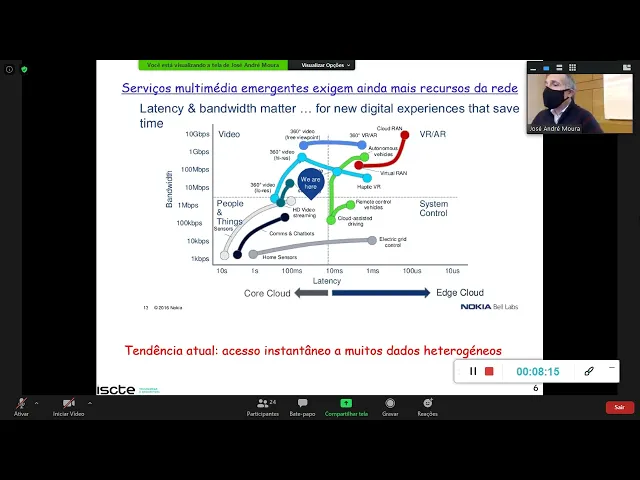
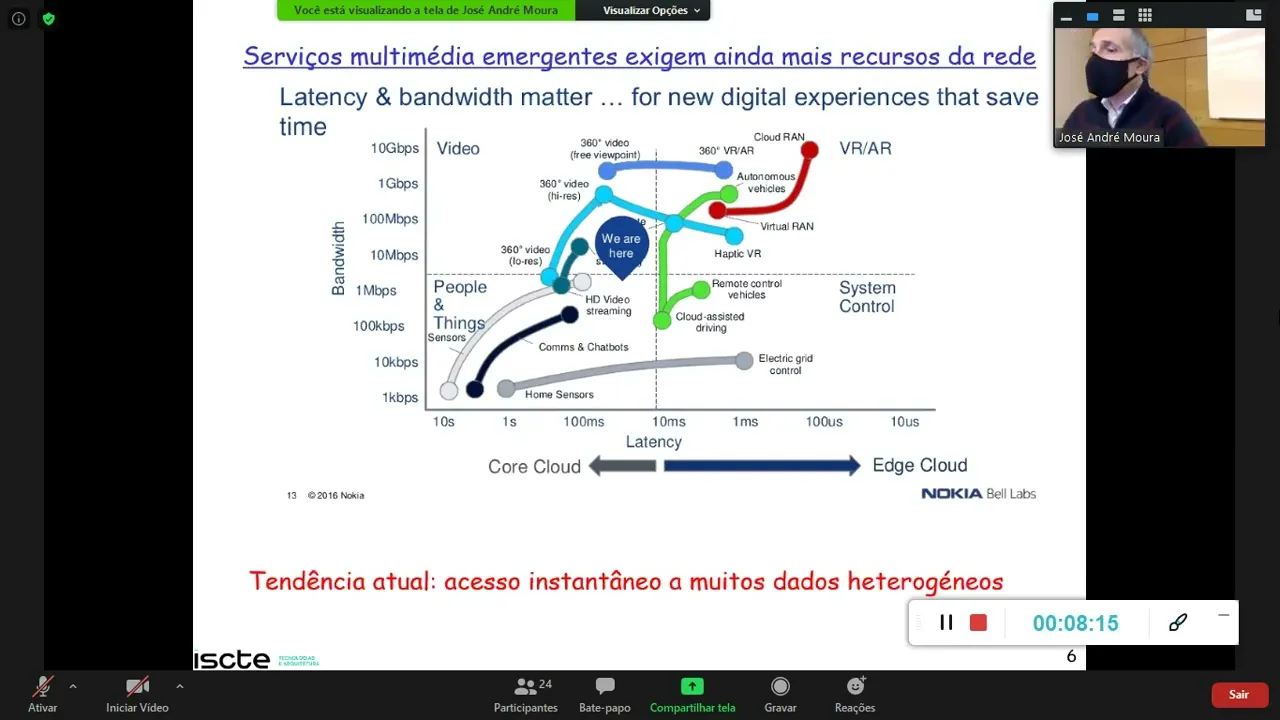
redes móveis cria situações de congestão e portanto todo este sistema é um sistema muito complexo de gerir que requer novas formas de gestão Para para que os cursos disponíveis na na infraestrutura possam ser utilizados da forma mais eficiente possível portanto concluindo é necessário então encontrar novas formas de gestão desses recursos Ok sejam escaláveis flexíveis e também já garantam alguma inteligência na sua gestão tem mais um exemplo relativamente por exemplo aos serviços multimédia neste momento só para coletividade nós estamos o movimento que está a haver P temos que é basicamente o eixo horizontal representa a latência
em que vamos da esquerda para a direita temos latências cada vez menores começamos na ordem de dezenas de segundos e vamos até às dezenas de microssegundos que é L tensa estão exportando a rapidez estão portando os dados portanto claramente Quando viajamos da esquerda para a direita queremos os dados cada vez mais rápidos né na nosso dispositivo e aqui basicamente é a quantidade de informação que que é exigida o débito cada vez mais já existem aplicações que pedem eh eh débitos da ordem de gigabits Ok então temos aqui este quadrante que são um conjunto de serviços
que estão aí a despontar nomeadamente realidade aumentada H serviços relacionados com veículos autónomos não é H Ática portanto serviços também eh portanto relacionados com ros podem ser digamos deslocados para uma uma zona de sinistro em que seja necessário fazer o rescue de de eventuais Sobreviventes isso pode ser feito por equipas eh de robôs e etc portanto aqui basicamente neste quadrante de funcionamento nós temos serviços que podem requerer eh acessos muito rápidos a dados quase instantâneos E ainda por cima uma grande quantidade de informação nomeadamente se for utilizado vídeo não é então se for vídeo de
alta qualidade pior ainda não é maior então a tendência atual é basicamente esta para concluir e há cada vez mais serviços que requerem acesso instantâneo a dados ainda por cima dados que podem ser heterogéneos muito diversificados entre si para isso então existe o stn poderá ser uma potencial solução temos aqui um gráfico que nos apresenta um a visão para a evolução das redes do ponto de vista de Nokia del ABS Ok e então ela aparece aqui o stn nesta camada que é classificada como uma camada programável Ok Isto vai permitir então num futuro muito [Música]
próximo ter pessoas a trabalhar na área das redes e efetuar para a programação Ok programar apis Ok em muito alto nível eventualmente sem necessidade de ter muitos conhecimentos específicos sobre as redes Ok não é preciso saber se existe o PCP ou IP mas basicamente eles estão programarem tão alto nível com um nível de abstração tão elevado que que não será necessário conhecer em profundidade Quais são os protocolos que estão a ser usados na efetivamente na infraestrutura OK depois podem ver também tem aqui um link que é o a esta visão que está aqui sumarizada nesta
figura é um é um vídeo de cerca de 10 minutos Podem perceber é interessante verem Qual é a perspectiva de evolução futura da da Ok mas pronto É só para vos chamar atenção que o SN aparece como uma ferramenta ou uma metodologia que pode permitir criar uma espécie do sistema operativo da da rede pode ser programável Ok e como sistema prio sistema operativo propriamente dito queria um nível de abstração suficientemente elevado da própria infraestrutura da rede Ok aliás como um sistema operativo normal de um computador faz perante as aplicações que ocorrem nesse próprio computador Ok
então temos um um sistema sdn a portanto para poder ser programável de uma forma flexível e eficiente é caracterizado por um sistema de várias camadas pelo menos três camadas e basicamente a partir do momento em que temos várias camadas Qual é o princípio clássico que estamos a tentar usar basicamente é o seguinte como eu disse no início da minha apresentação temos um problema muito complexo para resolver Ok H devido às razões que já tem e então o que é que se faz normalmente na na nossa vida quando temos um problema complexo dividimos um problema complexo
em vários subproblemas de menor complexidade e depois começamos a resolver um a um esses subproblemas então basicamente acontece o mesmo o problema complexo que se pretende gerir onde é que está Está no nível inferior da infraestrutura e depois como nós temos camadas superiores então começamos a dividir o problema muito complexo cá em baixo em problema em subproblemas mais simples eh porque é que são mais simples tem um nível de estração mais elevado portanto não é preciso e processar tanta informação nas camadas superiores e portanto consegue-se dessa forma chegar a soluções interessantes apesar de termos várias
camadas eh não há problema porquê porque vamos usar apis portanto são apis são pronto interfaces e que são são podem ser acedidas em código aberto Ok porque todas elas são conhecidas toda a gente tem acesso a essa informação o que permite qualquer pessoa com os mínimos conhecimentos de programação poder programar o que é que isso vai permitir como eu já disse vai alterar muito o currículum académico por exemplo neste momento não esta este assunto está a ser dado aqui nesta nesta casa não é o que dou é uma cadeira optativa de software a nível de
mestrado e portanto os alunos eh São é 50% teórico 50% prático portanto são expostos a muita prática Pelo menos 50% dessa cadeira é prática e através de uma máquina virtual muito simples que pode ser disponibilizada consegue-se perceber passo a passo como é que um sistema stn funciona ok uma forma muito fácil e portanto Isto vai criar em princípio aparecendo o stn em força vai mudar o ligeiramente o currículo académico das Universidades E também o próprio mercado de trabalho Ok as duas coisas obviamente andam sempre lado a lado Portanto o perfil do dos futuros Engenheiros de
telecomunicações alguns deles vão provavelmente a maior parte das suas vidas programar e não quea vão estar a trabalhar com TCP nem com IP nem n outes protocolos programarem camadas abstração superior à medida que vamos indo para cima na na hierarquia do sistema para a camada superior camad superiores vamos tendo cada vez mais abstração do Hardware da infraestrutura e vamos tendo uma portanto a possibilidade de ter uma gestão centralizada através de políticas que permite de uma forma genérica e assegurar resiliência do do sistema segur e toda outra opcionalidade das redes um dos aspectos importantes a suportar
é qualidade de experiência que basicamente é um pretende ser mais qualidade de serviço basicamente garantir quees estão satisfeitos com os serviços que estão a serão difícil assegurar isto de uma forma digamos convencional ou seja com programa sequencial porque tinha dito que em princípio iremos programar as redes portanto pode um programa sequencial lá com ifel pode não ser digamos suficiente porquê porque é é um fato feito demasiado à medida para uma situação muito concreta e se de repente a infraestrutura de rede fica num estado que não não foi inicialmente previsto por esse software Portanto o sistema
fica num estado um bocado caótico então é necessário que o software também seja adaptativo e no fundo vá aprendendo com a evolução do da operacionalidade da rede então Aqui estamos a falar eventualmente algoritmo machine learning poderão estar a funcionar por cima do do sdn Ok mas para já não vamos falar de machine learning Ok Vamos então ver então com mais algum detalhe como é que poderá ser um sistema de stn em três níveis temos então o nível superior é onde se faz a gestão das políticas que é o nível superior da do sistema e depois
temos um nível intermédio onde normalmente existe um controlador stn onde normalmente são definidas as regras e as regras o que são basicamente é um conjunto de match Action que existe por cada regra que depois esse conjunto é descarregado para cada um dos dispositivos de rede e depois então se se isto for feito de uma forma coordenada e em princípio é porque é o mesmo controlador que está a fazer e consegue-se estabelecer através da dos vários dispositivos caminhos end extremo a extremo entre a infraestrutura de acordo com qualidade de serviço de acordo com qualidade de experiência
de acordo com a segurança de acordo com aquilo que for preciso basicamente ok até pode ser um híbrido entre segurança e qualidade de experiência portono pode haver aqui muitas combinações e basicamente Então temos o nível inferior que como eu já disse é onde os dados circulam pode ser bits fotões ou no futuro próximo que bits né então Quais são as diferenças fundamentais entre um sistema não sdn pant uma rede tradicional que ainga não usava sdn que é o cção do lado esquerdo que está aqui neste grado nesta neste ST e o sistema do lado direito
que é um sistema stm ok basicamente um um sistema tradicional basicamente O que consistia consistia por exemplo num router que era entregue tipo chave na mão por Um fabricante e tinha lá todos os protocolos e nível dois nível três dependendo agora nível cuta tem que ter nível trê tem um nível três pelo menos atualmente também tem o snmp e aqueles protocolos mais elementares de gestão mas tudo isso foi definido e implementado em código no pelo fabricante vendeu o equipamento portanto se um operador depois de comprar este tipo de equipamento normalmente é muito caro Ok se
pretende otimizar lá um protocolo qualquer que lhe dá jeito para para o tipo de de carga que tem na sua rede não é vai ter que pagar essa alteração a ao fabricante numa rede tradicional no caso numa rede sdn o que é que que vai acontecer na mesma situação como o software é retirado do próprio dispositivo ele fica numa camada superior e pode ser implementado em Java c+ mais ou até em Python por quem pelo próprio operador ou por uma um colaborador dessa trabalho para esse operador né portanto basicamente se houver necessidade nesta situação de
alterar um bit Essa alteração é feita de imediato e sem Qualquer Custo portanto esta situação do sdn acaba por ser e muito mais eficiente mais muito mais eficiente mais rápida eh com menor custo e e há outro aspecto que tem a ver com o própria manutenção da rede é que se este equipamento do lado esquerdo variar são milhares se calhar centenas de milhares de euros ou dezenas de milhares de euros implica comprar um novo enquanto que se for um dispositivo que está aqui do lado direito é um metal Switch por exemplo custa relativamente barato até
pode ser comprado no eay Ok e então este equipamento avariou substitui-se e o o software que o controler está em cima portanto continua a poder ser usado por é um softw personalizado para aquele operador portanto a situação do lado direito é muito mais flexível a possibilita uma inovação mais rápida da evolução do próprio software que controla muito maiso mais rápido Além disso emos de manutenção da da infraestrutura acaba por ser uma solução mais mais barata Ok do que uma rede tradicional então para para isso ser possível para termos a tal separação entre o plano de
controle e o e o plano de dados temos então aqui esta interface esta interface é como se fosse uma API que como está digamos a apontar para baixo aqui aplica-se o princípio da Rosa dos Ventos des-se por da api Ok está a apontar para baixo direção do Sul e portanto garante alguma abstração esta sof banda API entre o o equipamento que está a ser controlado e o próprio software que está a correr por cima eh Além disso o próprio software pode estar localizado numa máquina virtual relativamente afastado do próprio equipamento que está a ser controlado
para isso existe um protocolo este protocolo existem vários protocolos soft fund pode ser o open Flow netconf PGP ativar as possibilidades eh já agora o open Flow é normalmente usado e é mais vezes é o protocolo o tipo Norma que é usado no sof depois podemos tornar o sistema de sdn um bocadinho mais complexo introduzindo uma nova camada Ok Portanto o que é que essa nova camada vai funcionar aonde por cima do controlador stn temos então aqui uma segunda api Como está a apontar para cima designa-se por norf da api ok Então a partir daí
é preciso ter é é possível ter aplicações a correr por cima do controlador stn que fazem a gestão e em alto nível da infraestrutura Ok mais uma vez tem que existir um protocolo neste no B api tipicamente é usado o rest OK depois então temos aqui como eu já disse camada de controle onde normalmente estão um ou vários control stn depois esses control cada control stn comunica com seu o dispositivo que ele está a controlar em baixo através de uma segunda api Como já disse api por exemplo usando o open Flow Ok normalmente o o
SN pode eventualmente ser confundido com outro paradigma que é o nfb Network function virtualization ah vamos ver aqui tentar esclarecer esse esse essa eventual confusão que pode haver onde é que surgiu o stn surgiu essencialmente nos data Centers Ok para gerir de forma eficiente os data centes de onde é que surgiu o nfb essencialmente das redes móveis estão a ver cada um deles surgiu em cenários completamente diferentes já agora O nfb surgiu porquê porque mais uma vez os operadores viram uma oportunidade para reduzir os custos asle Box que neste momento estão a ser usadas nas
redes móveis estamos a falar bamento de carga Firewall deção de intrusão e por exemplo até os próprios tipo rnos tudo ISO são equipamentos que antes eram tipo chave na mão muito caros que se Avari assem obviamente iria ser muito caro fazer a sua substituição e agora os operadores móveis viram agora Uma nova oportunidade com o stn em implementar tudo isto em máquinas virtuais virtuais contêiners e portanto com código desenvolvido pelos próprios operadores muito mais barato muito mais flexível demais portanto então claramente o rd o o ST já falamos sobre ele é é diferente do NF
o NF É muito específico e tá muito associado à impl à virtualização de funcionalidades tipo Middle Box Ok no entanto as duas os dois paradigmas o stn e o nfb complementam-se muito bem entre si Ok e Há muitas soluções que integram estas duas paradigmas um com o outro porque o resultado final é muito Ok então Quais são as vantagens agora oferecidas pelo stn o SN então permite que seja possível controlar um conjunto de dispositivos de rede independentemente do do fabricante desses dispositivos ou seja se algum deles avariar eu posso facilmente substituir esse dispositivo avariado por
um outro sem alterar o o software de controle permite a nível de controlor stm que está lá no meio já portanto alguma abstração da complexidade gestão do tráfego através da infraestrutura Ok e Alé disso permite também o próprio sistema eu posso através da utilização de velan é possível definir várias V que uma vai permitir vai permitir por exemplo eu tenho um determinado link interligar dois routers eu posso definir duas vlan Inter sobre esse link físico uma vlan eu diigo vlan de teste e outra vlan de produção Ok e basicamente por sdn Eu numa extremidade e
na outra do router injeto quando for tráfego de teste vai PL Vel de teste ok e quando for tráfego de produção normal vai P out velan O que é que isto me permite permite-me usar uma infraestrutura real um teste bed real para testar o novo protocolo Ok e mesmo que haja um problema qualquer no teste bug que ele fica ele só me vai entupir em termos de congestão a velan do teste Não me vai alterar Não me vai afetar a outra velan Ok porque é feito uma divisão há uma separação entre as várias velan Isto
é muito interessante é possível através destes estas ferramentas de teste é possível muito rapidamente estar de uma forma muito realista o novo protocolo usando portanto todos estes conceitos relacionados com o stn Então vamos ver agora vou vos apresentar rapidamente não se esqueçam que isto é uma cadeira de de um semestre e eu nessa cadeira mestre na no mestrado não dou tudo dou só uma parte portanto não não não estejam a pensar que eu vou falar tudo Nesta aula não não dá né mas pronto então vamos ver rapidamente eh numa top Down o como é que
se forma um sistema se pode criar um sistema sdn começando de cima portanto a camada superior temos as aplicações a correr depois essas aplicações eventualmente tem que interagir com a camada intermédia através do norb API Ok para isso podem usar o restc mas também podem usar linguagens tipo piret e gnet Cat que são basicamente linguagens alcas ou seja estão a ver a potencialidade disto podemos utilizar matrizes para representar o a rede os links os nós o tráfego tudo isso com operações através de matrizes podemos eventualmente fazer testes para ver se há Loops na rede estão
a ver se há Loops tudo isso processada operações de matrizes Ok Isto é muito potente essas linguagens depois então temos o nível intermédio portanto as aplicações de alguma forma transferem informação para o controlador daquilo que como é que segundo digamos o o comp dessas aplicações a rede deve ser gerida Ok então o controlador como está ali no meio vai ter que traduzir essas intenções não é como é que a rede deve ser gerida para regras específicas que depois são descarregadas através de softband para os respectivos switchs o como eu já disse um protocolo muito usado
é o open Flow mas já se começa também a falar de outra alternativa que é o P4 que tenta resolver algumas limitações do Open Flow Ok e ficamos por aí ok pronto Depois temos então o nível inferior o nível inferior também é muito interessante porque é possível através da sdn além de controlarem o um Switch podem controlar dispositivos tipo azic okos muito pequenos de permutação e podem controlar dispositivos de físicos mas também podem controlar só S implementados por software por exemplo o open V Switch que está aqui é um Switch de de comutação pode ter
as portas que nós quisermos é totalmente configurável e só que nós é programamos nós quer dizer interagimos com uma Shell pomos lá num scrip um conjunto de comandos e dizemos quantas portas o Switch tem e como é que essas portas têm que ser interligadas com o próximo switch e assim sucessivamente vamos construind a topologia a com osus alunos fazemo minha ca Ok by e ficam a perceber realmente que consar uma topologia virtu oké diss vamos queria chamar atenção grande flexid podemos ter com o poss um Switch a funcionar como um como um Switch como um
router como uma Firewall um balanceador de carga só mudando o software que está por cima no controlador Portanto o Switch é o mesmo cá em baixo só faz comutação entre as portas e eu com lógicas diferentes de de implementação em cima controlador eu posso pôr o mesmo equipamento a funcionar de forma diferente imediatamente Ok Aquilo é é um tirinho e portanto Veja uma grande flexibilidade que isto traz não é não é prec estar ali a substituir equipamento não é muito bem e então como se faz vamos ver agora como é que se faz a comunicação
northbound tipicamente é usado embora não seja uma Norma mas é muito usado o rest o resto é o acron representational state transfer basicamente é um protocolo que usa métodos do http e e as respostas vê de alguma maneira e com uma estrutura tipo xm ml ou desse jeeto pode ser Jason é programado mas tem uma determinada estrutura e então o que é que isto vai permitir vai permitir então que uma aplicação que é que vai funcionar como o cliente Ok possa interagir com o controlador sdn através do northbound controlador esse que é visto como um
servidor web ok então se a aplicação quiser ir buscar algum estado ou controlador faz um get se tivesse a pedir uma página um servidor web E na resposta a esse get pode vir então a informação que a aplicação pretende para eventualmente tomar uma decisão se tem que mudar alguma coisa alguma algum modo de funcionamento do sistema sim ou não ok e então nessa resposta podem vir diferentes tipos de informação depende do RL que foi selecionado portanto pode vir informação de Quais são as regras ativas em cada Switch pode vir também informação se por exemplo Qual
é estatística de utilização dos links e da das portas de cada sues se eventualmente o a aplicação quiser alterar o modo de funcionamento da da rede Então tem que ter pode enviar agora tipo um loop de contro enviar um post que é basicamente vamos supor que aqui é para enviar um post para enviar uma nova regra para um novo fluxo que é necessário comar nos switch depois essa regra é recebida pelo controlador e depois descarregada por sbanda api para o respectivo dispositivo mas já é feito pel controlador Ok mesma coisa para o Então vamos supor
uma regra que já não é precisa Então pode usar o Del estão a ver basicamente os métodos da http serem reutilizados num novo cenário do agora no cenário que utiliza que é utilizado no sdn ponto isto não é nada de novo estamos a falar do Web service não é o com e tudo isto basicamente é o é o conceito web service que já tá aqui um livro 2008 não é portanto já já tem alguns anos Então temos agora aqui um exemplo de cima para baixo de uma interação entre uma aplicação e a infraestrutura Ok primeiro
o que é que vemos aqui vemos que a aplicação faz um get pode ser por exemplo um a aplicação Postman uma uma aplicação desse tipo eu através de post ponho lá então faço um Gap para este URL muito comprido tem que ser um url que esteja de acordo com o modelo de dados e que que está a ser suportado no no controlador Ok e e de acordo com esse modelo de dados O que é que eu estou a pedir estou a pedir uma listagem todas as regras que que estão num determinado Switch Ok iso é
devolvido na resposta ao get Vem esta uma parte que está aqui e chama a atenção para um campo dessa regra que é o idle time out só para ficarem com a ideia portanto este valor está neste momento valor de 35.66 Ok valor unidades de tempo podem ser segundos e agora o que é que o o que é que vai acontecer a aplicação ao receber esta regra vai chegar à conclusão que este valor está demasiado elevado vai reduz então é portanto vai usar um e para alterar essa regra naquele campo específico e no Body coloco o
novo Campo estão a ver aqui o idle time out com o valor de 300 Ok basicamente reduzir o valor do do campo anterior e temos agora então aqui depois Isso é passado depois para para controlador e depois o controlador Quando receber isso dá aplicação vai enviar a regra para o Switch por exemplo e E então já é enviada por S Band através do openflow chama a atenção que está aqui esta isto aqui foi uma captura do bar Shark também poes pôr o bar Shark para acurar na teologia eh sem problemas e ão aqui estou a
ver ole time out a 300 depois vai-se a própria o próprio switchto eram Switch era o S1 e reparem que está aqui a regra com o respectivo valor já atualizado Ok basicamente o que nós vimos Ah mais ainda cham a vossa atenção eu não chamei pronto chamo agora atenção do seguinte Nesta mesma captura reparem tá aqui o depois está aqui o http 1.1 Ok isto basicamente é a interação através do North B api depois Na mesma captura estamos a ver também agora interação através do softband API através do Flow mode que permite então descarregar a
nova regra para substituir a anterior e atualizar o campo estamos a ver aqui na mesma captura os dois protocolos a serem usados o http que é basicamente o rest através api e depois estamos ver também mensagens Open Flow são mensagens do soft Bound ok que é que estamos a ver aqui tudo mesma captura porque aqui está tudo a funcionar localmente através do local 12701 portanto é tudo serviços locais e eu pus a o arack captar no no interface lookback Ok e consigo apanhar todas essas mensagens facilmente e analisá-las Ok então para largarmos um bocado dos
horizontes para que é que as aplicações northbound podem ser usadas por cima de northbound podem ser usadas para fazer gestão de vários tipos de recursos armazenamento computação networking e outras venham a aparecer podemos a nível da aplicação utizar frameworks já existem basicamente bibliotecas permitem fazer gestão automática de recursos recursos Dee podemos ter algoritm inteligência artificial usando por exemplo a biblioteca Men ou até eventualmente oow quiser usar de learning Ok podemos também usar aplicações por cima api que UEM linguagem de é usada com um protocolo que é o netc para fazer configuração de rutters Suits e
e monitorização monitorização e configuração desses desses equipamentos Ok podemos também ter eh ferramentas de de tip hipervisor gerir a virtualização de recursos porque no meu sistema stn Posso combinar recursos físicos de rede links físicos com links virtuais Ok e Switch físicos com Switch virtuais posso posso ter isso tudo OK posso ter uma uma rede híbrida física combinada com uma parte da rede virtualizada Ok em nível de segurança eu posso implementar a nível de de aplicação o sistemas deção de intrusão ou se eventualmente já fiz isso num trabalho com aluno combinar o snort não é permite
detar intrusão numa rede com o próprio controlador stn o snort criava eventos detant tráfego que não era correto e a partir daí o o controlor a receber isso essa informação descartava o tráfego mais rapidamente possível é uma forma através de uma combinação do sorte com Cont stn podemos ter um sistema pronto mais seguro né que detetem intrusão e depois mitigue elimine esse tráfego que está a tentar entrar num domínio não autorizado não é depois podemos implementar Firewall distribuídas e também implementar um conceito que é o penetrating test O que é que isto permite eh este
test é um é um conceito relativamente novo at para aí dois e TR anos basicamente é o que é acontece cada vez há mais ataques e ficar numa atitude passiva à espera que um dia seja em termos do administrador de rede ah espera que um dia quando eu for atacado eu vou resolver não isso não pode ser tem que ser mais proativo ou seja tem que se periodicamente simular ataques à própria rede é o próprio existem ferramentas para simular o ataque para ver se existe alguma vulnerabilidade nesse nessa nessa rede e se existir obviamente mais
rapidamente eh eliminá e portanto terá que ser por aí porque estamos à espera de haver um ataque para depois resolver como cuma a dizer os ingleses too late não é é demasiado tarde e depois o preço a pagar poderá ser demasiado elevado não é portanto é necessário Então esta questão do penet tring test portanto simular ciberataques para descobrir vulnerabilidades de rede vai ser um aspecto muito importante nos próximos anos portanto tudo isto Então são cenários para só para reper que recapitular rapidamente podem ser todos eles implementados por cima do norbond API em diversas aplicações podem
ser máquinas virtuais coners etc OK agora vamos descer o sof api ok Open Flow protocol pode ser usado é a norma mas sim outras outros protocolos também podem ser usados o ovs SDB que é para fazer a gestão de de Switch nomeadamente Switch por software Ok eu quero instanciar um novo Switch criar um novo Switch uso esta este protocolo para eu fazer posso até lançar os swits à distância Ok conforme as necessidades uma forma elástica não é conforme a carga Aliás o existe um trabalho prático no laboratório da minha cadia que os alunos fazem isso
at vão experimentar esta semana por acaso é basicamente um pedido para uma parte da rede que a rede aa não está ativa e então o controlador deteta que a rede não está ativa ativa a rede depois o controlador recam minha o tráfego para lá sem haver perda de de informação estão ver permite ter partes da rede e em determinadas alturas desativadas com pança de energia estão a ver a ideia e ativá-las em em runtime conforme as necessidades Ok pronto temos outro tipo de protocolos netconf psep snmp bgp aqui é H quem devola a ideia de
que o bgp eh tem problemas por exemplo de ainda é lento a reagir uma falha e então o o VGP com o controlador stn a funcionar por cima poderá mais rapidamente descobrir rotas alternativas que contornem uma falha e poderá ser possível desta forma assegurar em tempo real eh serviços através da internet mesmo usando o bgp Ok eh portanto existem bastantes protocolos eh em termos de controladores por exemplo o open Elite é um protocolo bastante complexo que suporta todos estes eh vários protocolos já agora na prática na minha cadeira os alunos utilizam o um controlador que
é o rio Ryu Ok eh da mtt japonesa telecomunicações e é um protocolo em Python com basicamente 10 linhas de Python vocês podem pôr o controlador a funcionar só com 10 linhas de código de Python menos do que isso não acho que não será difícil Ok encontrar outra alternativo portanto conseguem muito rapidamente de uma forma escalável passo a passo aprendizagem do pronto então quando temos um Switch stn controlado sdn o Switch internamente temura Tipo o que é que temos aqui basicamente temos aqui a simbolizar entrada de Pac depois aqui um mod S faz o Mat
faz anlise vri mensagem receb pode nível nível nív físico nível 4 Ok várias camadas e depois se houver um mates ou seja se esse pacote é de um fluxo já conhecido quer dizer que ele está guardado Numa regra numa tabela do própr subitos E então é aplicada a ação que esver associada a essa regra pode ser uma ação de encaminhamento para uma determinada porta de saída ou pode ser uma ação de tipo drop é mesmo para descartar n é porque é um é um por exemplo um pacote de um ataque que e outras ações portanto
poderá haver aqui um conjunto de ações possíveis podão ser aplicadas a esse tráfego pois à medida que vão sendo aplicadas as ações às regras há aqui um conjunto de contadores que é podem ser usados para eventualmente detetar regras que já não são usadas algum tempo Ok e se não são usadas algum tempo podem ser eliminadas Switch por porque os Switch têm recursos escassos não é portanto se eu puder haver regras que podem ser retiradas P facto já nos terem sido usadas algum tempo o melhor é removê-las OK para que o o Switch funcione de forma
mais eficiente e então ah pronto basicamente Isto é o modo de funcionamento do Switch a partir do momento em que ele conhece um determinado pacote associa um determinado fluxo e depois aplica a regra que está associada a esse fluxo caso não conheça pode haver uma regra por omissão definida no Switch que para enviar para o controlador uma cópia da mensagem recebida Ok então com base nesta informação na existência das regras na existência não existência da regra para um determinado fluxo temos dois modos de funcionamento o modo reativo e o modo proativo como é que um
Switch funciona de modo reativo port normalmente Esse é o modo funcionamento inicial do Switch no modo reativo ele inicialmente tem lá uma regra que diz ok se tu receberes qualquer pacote se não souberes o que é que HS de fazer com ele manda uma cópia para o controlador então reparem que é isso que acontece vamos aqui nesta mensagem é vermelho chegou este Switch foi feito um lo não houve nenhum Mat não havia nenuma regra para este para este pacote este que acabou de entrar então ele é copiado para um Open Flow Agent que é o
cliente Open Flow corre no switch e esse gente Depois envia um patinho mensagem no protocolo openflow e l vei lá dentro encapsulada a mensagem recebida ou seja ela é transportada a mensagem recebida para o controlador controlador a partir daí faz o parsing da mensagem e depois de acordo com a topologia que naquele momento conhece o controlor já deve conhecer a topologia da rede já sabe por onde é que há de sair em termos da porta de saída do Switch Então manda um Packet alto Packet alto é mensagem com uma ação indicando Qual é a mensagem
corta para onde a mensagem em vermelho deverá sair e então o Switch ao receber um Packet out faz exatamente aquilo e foi indicado pelo controlador e o que é que vemos a seguir Imaginem que isto é um ping duas tentativas depois é chega o segunda Tentativa do ping que é o tráfego a verde e o que aconteceu Entretanto é uma coisa que min não referi quando foi enviada reparem aqui o packout que é muito importante foi enviado também outro outra mensagem que é um Flow mode E nesta mensagem de Flow mode a mesma ação que
foi indicada no patal para ser aplicada ao primeiro pacote deste fluxo eh vai ser enviada aqui a regra a regra para ser guardada de forma persistente na no próprio Switch de tal forma que quando chega a segunda Tentativa do pin que é o tráfego a verde Como já lá está a regra ela é imediatamente comutada para a saída e reparem ele entrou pela lado direito saiu pelo lado esquerdo foi entregue na saída ou seja este tráfego a verde temos o modo de funcionamento proativo Portanto o s funciona de forma proativa quando já tem lá uma
regra que permite tomar uma decisão local sem uza do doador Ok se não estiver lá a regra Então tem que funcionar de forma reativa o s tem que enviar uma cópia da mensagem recebida através de para o controlador e ficar à espera do pondente ok com a ação que dev ser aplicada localmente noch só para essa mensagem tem mensagem mensagem enquanto o flow mode pode é uma regra que pode ser aplicada a várias mensagens do mesmo fluxo Pronto agora temos aqui uma uma simulação Zita que foi feita chamo só atenção que aqui na parte de
baixo está tal regra por omissão em que tem a parte da Actions ig a control portanto se o para qualquer tipo de mensagem recebida no Switch tem esta regra como ele não sabe o que é que de fazer com essa menagem deve enviar uma cópia eh para o controlador portanto temos o modo de funcionamento reativo eu falei há bocado e depois temos então aqui só para verem melhor o os os dois modos de funcionamento reativo e proativo aplicado a três tentativas do ping em que claramente a primeira Tentativa do ping tem uma latência superior por
quê Porque que ela é devido à latência adicional do canal de controle como o Switch não sabe o que é que há de fazer com o primeiro ping pergunta ao controlador o que é que eu faço com este ping então quando vem eh enquanto vai e vem round Trip time do control do canal de control é por isso que o primeiro ping tem uma latência de cerca de 7 msos Ok está aqui e os outros pingos tê 0 V qualquer coisa milisegundos portanto muito mais baixa consegue-se ver aqui que a segunda e terceira tentativa como
já estão a funcionar em modo proativo já temos uma latência muito mais baixa pronto eh Amanhã vamos ter uma aula de de exercícios e esta última parte tem a ver com alguns exercícios vamos fazer amanhã tem a ver com a definição de regras h no Switch basicamente o que é que é uma regra Open Flow É tem que ter Identificação do Switch para onde deve ser descarregada essa essa regra tem que ter uma prioridade portanto se houver duas ou mais regras para aplicar a mesmo tráfego é aplicada sempre a regra com maior prioridade com maior
é um valor inteiro é maior valor prioridades depois para identificarmos eh exatamente Que tipo de tráfego é que deve ser aplicado à regra temos o mats é um conjunto de Campos que podem estar aqui definidos nesta neste nesta zona da regra para identificar os vários fluxos e depois temos naol Action uma uma ação ou uma lista de ações que podem ser aplicadas ao TR e temos então aqui vários exemplos de regras que podem ser injetadas no noit já agora só para esclarecer melhor isto vocês veem que isto é uma linha de comando que está aqui
vs FCT aqui não estamos a usar o controlador basicamente instanciamos a topologia Ok fos aiar a correr ainda não temos o controlador e estamos manualmente a colocar regras no swiit Ok através de comandos de da Shell então aqui estos a adicionar uma regra que é para o Switch S1 o matx que está aqui está Nan tá vazio ou seja para qualquer mensagem que entre no Switch qualquer porta por qualquer porta a Actions igual a Normal normal é uma porta que sendo usada quer dizer que o Switch para este tipo de de Mat que é basicamente
para qualquer mensagem deve aplicar a funcionalidade normal de um de um Switch learning Switch L2 Mas reparem a partir do momento em que está esta regra o Switch funciona sempre como L2 learning switch e já não pergunta nada ao controlador já lá tem a regra pant já funciona forma completamente autónoma é como é basicamente funciona como um Switch Legacy sem ser stn Ok eh pronto temos aqui vários agora vários exemplos de regras por exemplo se quiserem utilizar uma regra de nível físico basicamente identificam Qual é a porta de entrada no no no mates inort igual
a 1 quer dizer que a porta tráfico que entre pela porta um a Action é sair pela porta dois tudo tudo que entrar pela porta um sai pela porta dois de sut portanto Isto é pod ser um exemplo de uma regra agora temos um outro exemplo de uma regra agora nível dois então Eh o que é que se faz aqui tá-se a ver todas as tramas portanto nível dois que chegam ao Switch se tiver como Mac de destino este Mac está aqui que acaba em 02 não é eh sair pela porta dois portanto deve ser
comutado a mensagem at pela porta eh aqui temos uma regra que temos dois Campos no no mats separados por vírgula Ok o primeiro campo do mats é um DL Type igual a 0x 806 Este é o código do arp protocolo arp Ok Este é o campo de dat link dat link Type do nível dois do cabeçalho tem que ter o valor 806 é o protocolo que está a funcionar por cima do nvel 2 que é o arp e depois o NW iG 1 quer dizer que é a mensagem tipo 1 do arp ou seja um
request e sendo request qual é o endereço típico de de destino é o broadcast e reparem está aqui é FL basicamente é possibilitar que o através do Switch sdn seja possível fazer o arp funcione corretamente não é OK basicamente é isso nível TR temos aqui exemplo de um protocolo de uma regra para ser aplicada ao protocolo icmp Ok só mensagem CMP e que tenham somente como destino o este IP que está aqui Isto é o IP de destino 101 e a Action pronto Depois temos aqui regras de camada de transporte chav só atenção para a
última reparem a última tem Actions iG tem mod mod é modify ou seja antes de sair a mensagem ser expida para fora do Switch ela pode ser modificada qualquer Campo da mensagem recebida pode ser modific neste caso estamos a alterar o Mac de destino e o P de destino Provavelmente o que é que está a ser feito Aqui está a ser feito o reencaminhamento a partir destes Switch para uma outra máquina que não é propriamente o destino deste pacote inicial para fazer eh Deep Traffic analise do dos dados eventualmente essa essa pode ser uma uma
máquina especializada para fazer análise para detetar se aquilo é uma mensagem é um ataque se não é estão a ver ok para detetar eventualmente essa situação e só depois destas duas alterações terem sido feitas é que o pacote sai output 3 porta 3 do Switch pronto há vários tipos de foring na internet atual temos for baseado em endereços ma nível 2 temos iso é o Switch né que faz Depois temos se for um router temos obviamente o IP de destino nível é só que é que existe atualmente nas redes midle Box foring sim também temos
Middle box foring por exemplo temos o famoso Mat ruta n é em nossas casas temos a Firewall também é uma espécie de porquê além de bloquear tráfego também pode fazer direcio de tráfego para análise posterior numa outra num outro dispositivo é uma espécie de foring o Fireball pode fazer e até o load balancer não é podemos também ter load balancer para fazer balanceamento de carga portanto reparem todas essas soluções requerem equipamento específico Agora se vocês usarem stn não há problema nenhum com o mesmo equipamento podem fazer tudo isto ou seja podem implementar generalized foring e
esta é ou seja podem fazer tudo aquilo todos aqueles tipos de foring até podem combinar os vários tipos de foring conforme a vossa programa de controlador assim tiver implementar ou seja temos uma flexibilidade muito mais elevada com o stm soluções de que utilizam sdn já há muito tempo temos a Google portanto todos os data Centers que é o Projeto B4 todos os data Centers da Google já estão interligados já há muito tempo este paper que foi apresentado podem consultar eh 2013 portanto mas isto já eles já tinham isto a funcionar há muitos anos eh Facebook
também tem soluções a nível do stdn a cisco também a Microsoft a Nokia en infera em finera já agora interessante porque suporta redes óticas de de transporte Ok e também tem soluções específicas portanto são os transponders são controlados por por stn o futuro do sistemas stn vão passar eventualmente para suportar cenários complexos tais como Big Data a internet das coisas eventualmente transmissão de viid em alta resolução e as redes móveis das futuras gerações que vão que estão aí a a vir e outras que virão a seguir as próprias redes veiculares para suportar o conceito das
cidades digitais né que estão aí a aparecer a força h a questão da virtualização porque cada vez vai haver mais recursos um hí recursos físicos com recursos virtualizados na própria infraestrutura da rede Isso é inevitável não é não há não há volta a dar e tudo isso pode ser programado debaixo da mesmo guarda-chuva que é o stn pode controlar esses quer os recursos físicos quer os recursos viralizados o próprio a questão do bgp que é pode ser eventualmente também otimizado já falei o próprio mpls as tags do mpls podem ser injetadas quando um portanto uma
mensagem chega entra no domínio e tem que ser encaminhado de acordo com determinadas políticas de qualidade de serviço de acordo com a mpls pode ser injetadas tags para terminar o percurso dentro desse domínio desse tipo de tráfego e o sdn pode ajudar nesse contexto como eu já disse o B tipicamente tem sido usado o open Flow mas hoje em dia já se começa a a a ouvir muito da linguagem P4 é uma linguagem que é mais flexível e que permite eventualmente até mais inovação a nível do softb API portanto suportar novos protocolos mais facilmente Porque
apesar do Open Flow ser flexível se de repente alguém alterar um bit do do cabeçalho TCP o open flow não tá para para isso ok todos os equipamentos de são demasiados em openflow vão deixar de funcionar enquanto que o P4 não o P4 basicamente é um script que é compilado que vai gerar código de baixo nível que é descarregado para o equipamento E descarrega também código de mais alto nível que é um Open Flow mas compatível com o protocolo que aquilo é compilado através de portanto tá H sempre a possibilidade de reutilizar equipa entos e
mesmo que sejam mais antigos ok Um P4 eh finalmente temos a questão da interligação entre as redes fibra ótica e as redes eletrónicas portanto aí o SN também pode ter um papel importante quem tiver curiosidade em saber mais sobre isto há montes de material disponível na internet para vídeos eh Se vocês forem à página da cadeira tem lá também vídeos pus lá na nesta zona da da matéria e alguns vídeos são muito interessantes portanto tiverem curiosidade e pronto se daqui un anos tiverem a fazer o mestrado e se lembrarem se gostarem desta cadeira desta área
não se esqueçam que existe a cadeira no mostrado para experimentarem estes conceitos que que quiserem Ok pronto Isto é muito fácil portanto eh Se quiserem quem tiver interesse eu posso disponibilizar de imediato uma máquina virtual um bunto e a partir daí podem experimentar através dessa máquina todos muitas muitas funcionalidades de sdn tudo no contexto de uma máquina virtual podem ver os vários quer o sof Band quer norf Band a funcionar podem capturar pacotes dentro dessa máquina virtual entre as diversos apis e pronto e podem implementar muitos cenários tudo isto através só de virtualização ok sem
utilizar sequer equipamento físico ah Outra vantagem é que todo o o a nível de programação tudo aquilo que for implementado como uma topologia virtual Ok se essa topologia virtual representar de uma forma fiel uma uma topologia física podem pegar exatamente o mesmo programa foi testado num emulador e pôr a funcionar na rede real vai funcionar tudo exatamente forma funcionou no emulador isto também é uma grande vantagem H só paraos chamar a atenção por exemplo toda a gente já ouviu falar da sparen protocolo né para evitar os Loops é possível pôr uma topologia em triângulo um
switch e para já e comoos desativada spanning Tree aquilo os pacotes andam lá todos à volta em loop até vemos o CPU da máquina a ir lá para 100% aquilo entra mesmo em loop e depois paramos aquilo pomos a sparing ativa e vemos depois os sitos a trocarem as as as as pdus da do sparing e fazer a eleição da Rot por do Rot Bridge das outras que não são Rot as rut ports basicamente a bloquear uma das portas para evitar o look e vemos a a rede a normalizar exatamente como se tivéssemos uma rede
local física eh formada por vários Suits e conseguimos replicar isso só com software tudo dentro de uma máquina virtual é só um exemplo mostrar que realmente podee aprender muito em termos da funcionamento das redes também com com este tipo de ferramentas que estão disponíveis numa simples máquina virtual e pronto se não houver dúvidas ficamos Então por aqui hoje tá bem at a próxima amanhã é uma aula de exercícios vamos desolver exercícios sobre stdm Ok a série já está disponível também na na acad eh Professor sabe noos indicar até que matéria e entra para a avaliação
de dia 28 e a ideia que eu tenho é que irá sair até até o stn Hum ok ok informação que eu tinha Ok melhor é confirmarem com o Professor Rui marinheiro tá tá certo então tá ok obrigado Professor até amanhã então até amanhã com licença obrigado