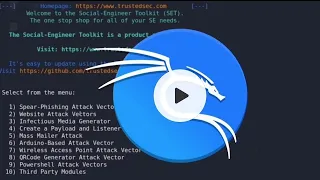
vídeo iniciado Então vem comigo nesse vídeo vamos conhecer a set kit ou kit de engenharia social uma ferramenta Projetada para realizar alguns dos ataques de engenharia social mais avançados também conhecida como set essa é uma ferramenta de código aberto escrita em Python e Projetada para realizar ataques de engenharia social ela funciona tanto como uma ferramenta de coleta de informações quanto uma ferramenta de exploração e ela está integrada com o met exploit se você vier aqui iniciar eh social Engineering Tools tem aqui a nossa set então ao iniciar a ferramenta recebemos aqui várias opções podemos fazer
a atualização da ferramenta usando a opção quatro fazer a atualização aqui das configurações beleza vamos focar aqui em engenharia social selecionamos a um e ele já nos traz uma lista aqui de 10 opções e vamos detalhar aqui a seguir cada uma delas spearfishing Attack vectors ou vetores de ataque de spearfishing spearfishing é uma forma de Fish direcionada a um indivíduo ou a uma empresa específica então é quando você tem o alvo direcionado e não alvo alvos aleatórios quando você tem o alvo dire iado você pode aumentar sua chance de sucesso com Fishing porque você vai
trabalhar e com as informações com o seu Fishing voltado especificamente para aquele alvo Então essa opção aqui nos permite criar ataques de Spear Fishing personalizados permite criar mensagens de e-mails e anexos maliciosos e você pode personalizar e-mails para parecerem legítimos assim tornando mais eficazes né então como exemplo de uso você pode criar um e-mail de Fish direcionado para uma pessoa específica para um executivo ou uma empresa e anexar algum documento malicioso que quando aberto vai comprometer o sistema da vítima Website Attack vectors essa opção aqui é usada para realizar ataques de engenharia social visando websites
Ou seja você pode utilizar para clonagem de sites legítimos e assim roubar credenciais de login ou enganar usuários Aí temos a terceira opção eh gerador de mídia infecciosa com essa opção aqui você pode criar dispositivos USB ou out outros tipos de mídia aqui quando conectados a um computador executam automaticamente um payload malicioso assim como já foi visto na série Mr Robot que a mulher lá a hacker lá deixa vários pendrives jogados na frente de uma prisão Aí temos aqui a quarta opção que é para criar um payload né e criar também tem um um listener
que é um um ouvinte que fica escutando Então essa opção aqui permite você criar payloads personalizados e configurar para receber conexões de máquinas comprometidas eu vou falar mais sobre payload Quando a gente chegar aqui no met exploit a quinta opção ataque de envio em massa que serve para você enviar e em massa mensagens de meilos maliciosas para um grande número de destinatários então diferente do spearfish que é voltado para para um alvo direcionado aqui já é um ataque em massa aí temos a sexta opção vetor de ataque baseado em Arduíno para você realizar ataques de
engenharia social usando dispositivos arduinos programados para fims maliciosos então por exemplo você pode criar um programar um Arduíno para emular um teclado USB que executa comandos maliciosos quando ele é conectado no computador a Aí temos a sétima opção é vetor de ataque de de rede sem fio isso daqui é para você criar um ponto de acesso sem fio falso para enganar os dispositivos que se conectar a ele então você pode ir numa área pública no shopping você pode criar esse ponto de acesso e começar a capturar o tráfego de rede dos dispositivos que se conectarem
a ele vetor de ataque com gerador de q code então isso daqui também perm que você distribua QR Code malicioso que redireciona os usuários para um site de Fishing vetores de ataque de poell o por uma linguagem de script da Microsoft Então essa opção permite que você crie payloads e ataques específicos para ambientes Windows que usam por Shell praticamente todos então você pode criar um script por Shell que baixa e executa maware no sistema da vítima e a Dé opção módulos de terceiros então ele perite né a ferramenta CF permite a integração de módulos de
terceiros para expandir sua funcionalidade só para concluir isso aqui foi só uma apresentação da ferramenta depois vamos ver aqui no Ao decorrer do curso exemplos de usos dela em conjunto com outras ferramentas também veja que a CF é uma ferramenta poderosa para realizar ataques de engenharia social e compreender e utilizar as opções dela permite criar campanhas de ficha personalizadas permite explorar vulnerabilidade e testar segurança de sistemas aí de maneira bem eficaz precisa saber usar beleza pessoal então até o próximo vídeo valeu